

Firefox 135 er blevet frigivet, og opdateringer af tidligere langsigtede understøttelsesversioner — 115.20.0 og 128.7.0 — er blevet dannet. Firefox 136 er gået ind i beta-testfasen, med en udgivelse planlagt til den 4. marts.
De vigtigste nyheder i Firefox 135:
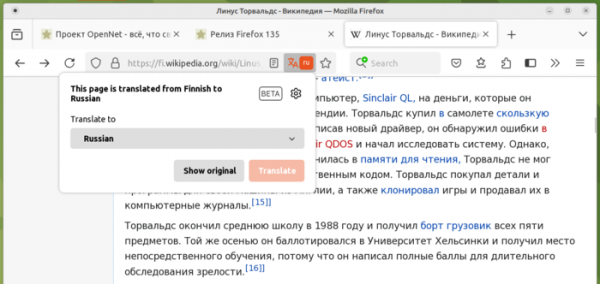
- Den indbyggede oversætter har nu support for oversættelse til russisk (oversættelse fra russisk til andre sprog har været tilgængelig tidligere, men oversættelse til russisk var ikke muligt), samt oversættelse fra koreansk, japansk og forenklet kinesisk. Kvaliteten af oversættelsen er blevet forbedret, for eksempel er situationer med oprettelse af fiktive ord af AI-modellen blevet udelukket. Den integrerede oversættersystem i Firefox udfører oversættelse på brugerens lokale system uden at kontakte eksterne cloud-tjenester. Systemet er baseret på den åbne motor Bergamot. Motoren fungerer som en wrapper over maskinoversættelsesrammen Marian, hvor der anvendes en rekurrent neural netværk (RNN) og sprogmodeller baseret på transformationer.

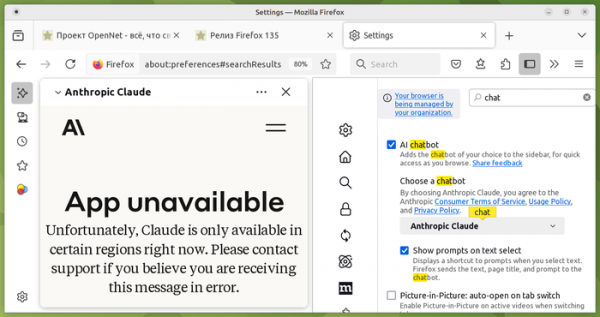
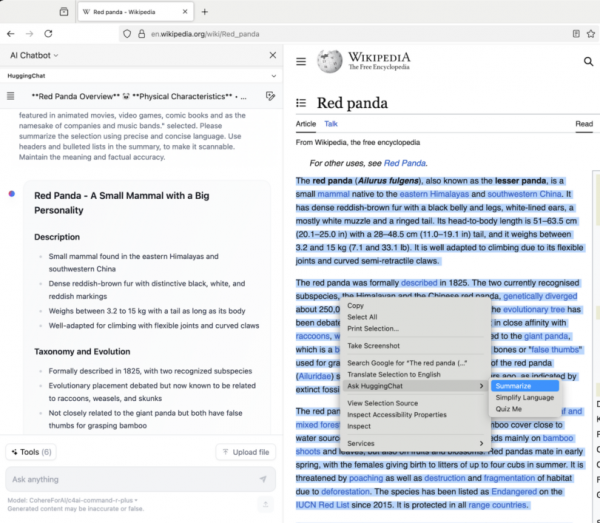
- Alle brugere har adgang til en indbygget AI-chatbot, som bruger store sprogmodeller til interaktion på naturligt sprog. Chatbottet vises i sidepanelet og kan arbejde via tjenestene Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) og Le Chat Mistral. Brugeren kan skifte mellem tjenesterne efter eget valg. For at bruge dem kræves registrering i hver af de understøttede tjenester (i panelet åbnes webapplikationen for hver tjeneste). Udover chat er der tilføjet en knap i kontekstmenuen kaldet „Ask …“, hvorigennem brugeren kan sende et markeret uddrag fra siden til chatbotten, f.eks. til at lave et kort resumé af indholdet eller forklare essensen med enkle ord. For at tilføje egne sprogmodeller, der kører på det lokale system, kan værktøjet llamafile bruges.


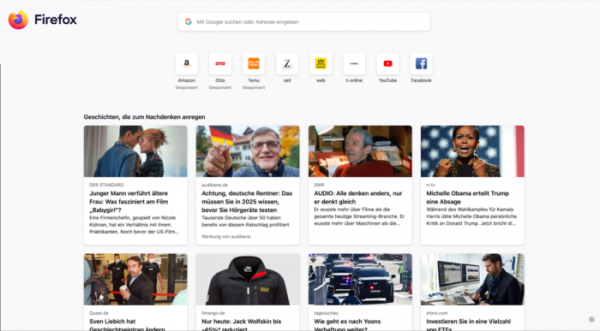
- For users from all countries where the Mozilla Stories recommendation service is available, a new design has been included for the page displayed when opening a new tab. In the previous release, the new design was offered only to users from the USA and Canada. The new version features the appearance of a search bar and a list of recommended pages, as well as a change in the design of the frequently visited and pinned sites block, which is now displayed in a single line rather than in a grid. The number of columns with content is selected according to the window width, which allows for efficient use of all available screen space.

- All users now have support for automatic saving and filling of credit card numbers in web forms. The CVV code is not saved, and card numbers are stored in a secure vault, which can be accessed with a separate password.
- Mandatory verification included TLS-certifikater of web servers in public Certificate Transparency logs, which are intended to detect certificates created outside the standard workflows of a certificate authority (for example, covertly creating a certificate as a result of employee abuse or compromise of the certificate authority). The certificate authority sends information about all new certificates to several independent Certificate Transparency logs, which allow auditing of all changes. If a certificate not reflected in the log is used when accessing a site, such a certificate will be marked by the browser as insecure.
The logs are maintained by various unrelated organizations. To protect against data distortion retroactively during data storage, a tree structure known as a 'Merkle Tree' is utilized, in which each branch verifies all underlying branches and nodes, thanks to tree-like hashing. With a final hash, users can verify the correctness of the entire transaction history as well as the accuracy of past states of the database.
- For faster verification of TLS certificate reviews, the CRLite mechanism is used, operating on the user's system. The user-stored database containing certificate information is periodically synchronized with the external Mozilla database. To reduce the size of the database, cascading Bloom filters are applied — a probabilistic structure that allows for false positives of missing elements but eliminates the possibility of missing existent elements. For example, data on 100 million certificates is compressed into a structure approximately 1 MB in size.
Compared to addressing a certificate authority using the OCSP (Online Certificate Status Protocol), the use of CRLite not only eliminates delays from sending a network request, but also enhances privacy (when using OCSP, the browser sends a request for every site visit, effectively transmitting data to the certificate authority about which sites are being accessed) and removes dependence on the availability of OCSP servers (an attacker can execute a DDoS attack on an OCSP server to block request processing).
- Protection against manipulations that hinder navigation using the 'back' and 'forward' buttons has been added, due to the cluttering of visit history with fake entries created with the History API. The essence of the protection is to ignore entries unrelated to user actions when processing presses on the 'back' and 'forward' buttons.
- An option has been added to the builds for Linux and macOS to close only the current tab, rather than all tabs, after pressing the keyboard shortcut to exit the application (Alt + F4).
- Muligheden for at sende HTTP-overskriften "Do Not Track" ("DNT") fra privatlivsindstillingssiden (about:preferences#privacy) er fjernet. DNT-overskriften informerede websteder om brugerens ønske om ikke at dele oplysninger, der kunne bruges til at spore bevægelser og præferencer. DNT-overskriften er ikke obligatorisk og ignoreres af mange websteder. I stedet anbefales det at bruge mekanismen GPC (Global Privacy Control), som informerer webstederne om forbuddet mod salg af personlige data og brugen af data til at spore brugerens adfærd eller bevægelser. I modsætning til DNT er overholdelse af GPC-kravene obligatorisk i henhold til den gældende lov CCPA (California Consumer Privacy Act).
- Operationen i kontekstmenuen "Copy Without Site Tracking" er blevet omdøbt til "Copy Clean Link" og udvidet med muligheden for at bruge den til rå URL'er i tekst (uden hyperlinks). Operationen gør det muligt at kopiere URL'en til det valgte link til udklipsholderen, efter at sporingsparametrene er blevet fjernet.
- I adresselinjen er der nu mulighed for at søge efter navne på fanebladsgrupper og navigere til de fundne grupper. Søgningen omfatter også lukkede og gemte grupper.
- Til komprimering af Firefox-pakker til Linux-platformen er formatet XZ blevet taget i brug, hvilket i forhold til formatet bz2 har resulteret i en gennemsnitlig reduktion af de downloadede data med 25% og en mere end fordobling af dekomprimeringstiden.
- For HTTP/3 er der tilføjet støtte til den hybrid nøgledelingsalgoritme "mlkem768x25519", som er modstandsdygtig over for angreb fra kvantecomputere og er en kombination af X25519 ECDH og ML-KEM-algoritmen (CRYSTALS-Kyber), der blev standardiseret sidste år af National Institute of Standards and Technology (NIST) i USA. ML-KEM bruger krypteringsmetoder baseret på løsningen af gitterteoretiske problemer, hvor løsningen tager samme tid på normale og kvantecomputere.
- I attributterne for PointerEvent-interface, der definerer pointerkoordinaterne, er der implementeret transmission af ikke-heltalige værdier. Ændringen giver mulighed for at håndtere begivenheder med større præcision i situationer, hvor det målrettede element er transformeret via CSS eller hvor det synlige område (viewport) er blevet forstørret.
- Adfærden for begivenhederne mouseenter, mouseleave, pointerenter og pointerleave er blevet ændret for at overholde specifikationen.
- API'en for WebAuthn har fået metoden getClientCapabilities().
- I webudviklerens værktøjer er der tilføjet en advarsel ved brug af egenskaben «content-visibility» med elementer, der ikke er underlagt størrelsesbegrænsning.
- I webkonsollen er der tilføjet kommandoen «$$$», designet til at søge på sider med hensyn til indholdet af Shadow DOM.
- Mulighederne for debugging af WebExtension-udvidelser er blevet udvidet: det er nu muligt at sætte breakpoints i indholdsscripts, og det er blevet muligt at vise Worker-ubehandlere, når der vælges en kontekst i konsolpanelet.
- I Android-versionen er der tilføjet en mulighed for automatisk at sende crash-rapporter til Mozilla uden brugerens bekræftelse.
Udover nye funktioner og fejlrettelser er der i Firefox 135 blevet lukket 19 sårbarheder. 13 sårbarheder, der er markeret som farlige, skyldes problemer med hukommelsen, såsom bufferoverløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til udførelse af ondsindet kode ved åbning af særligt udformede sider.
I beta-versionen af Firefox 136 er hardwareaccelereret videodekodning blevet aktiveret på systemer med AMD GPU i Linux-builds. HTTPS-First-tilstand er som standard aktiveret, hvor anmodninger over «http://» omdannes til «https://», både ved klik på links, indtastning af URL'er og ved indlæsning af underressourcer som billeder, scripts og stylesheets. Der er tilføjet støtte til at sende og modtage video i AV1-format via WebRTC.
Kilde: opennet.ru
