

Firefox 145-webbrowseren er blevet frigivet, og opdateringer til tidligere langtidssupport-versioner — 140.5.0 og 115.30.0 er blevet udarbejdet. Firefox 146-beta-testversionen er nu tilgængelig, og udgivelsen er planlagt til den 9. december.
Hovednyhederne i Firefox 145 (1, 2, 3):
- Understøttelse af 32-bit Linux-systemer er blevet ophævet. Det bemærkes, at vedligeholdelsen af Firefox på 32-bit platforme bliver stadig mere udfordrende og usikker, samtidig med at understøttelsen af 32-bit builds allerede er ophørt i de fleste Linux-distributioner. Brugere af 32-bit Linux-distributioner anbefales at opgradere til 64-bit operativsystemer. For dem, der ikke kan opdatere distributionen hurtigt, kan ESR-versionen af Firefox 140 bruges, hvor opdateringer til sårbarheder vil blive udarbejdet indtil mindst september næste år.
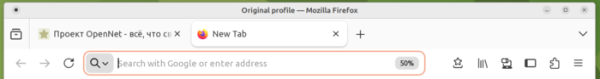
- Knapper, faner, adresselinje og inputfelter har fået en mere udtalt afrundet form.

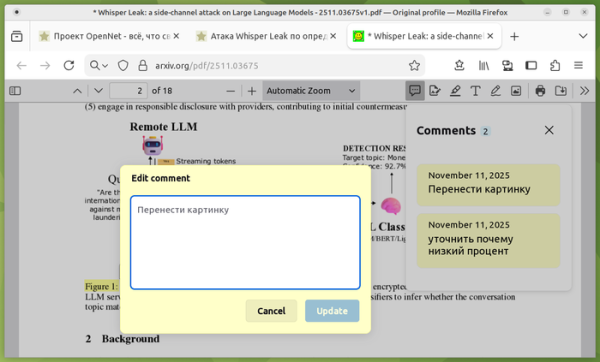
- Den indbyggede PDF-viewer har fået mulighed for at tilføje, redigere og slette kommentarer/noter. For navigation og visning af eksisterende kommentarer er der tilføjet en separat sidepanel. Under tilføjelsen af kommentarer kan man vælge en farve til at fremhæve dem på den generelle baggrund.

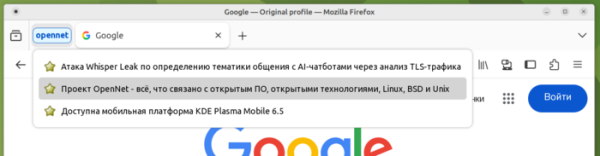
- Når musen holdes over mærket for en foldet gruppe af faner, vises en liste over fanerne i gruppen, hvilket gør det muligt hurtigt at åbne den ønskede fane uden først at skulle udfolde hele gruppen.

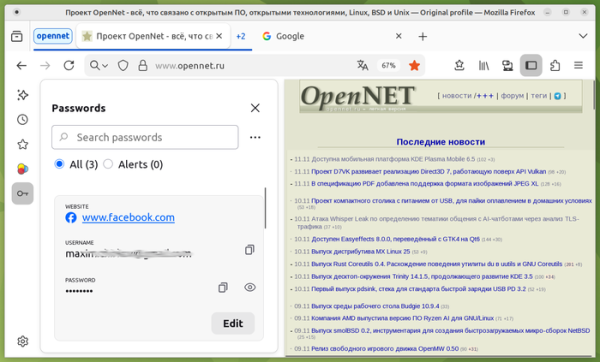
- Muligheden for at arbejde med gemte adgangskoder direkte fra sidepanelet er tilføjet, uden behov for at åbne adgangskodeadministratoren i et separat vindue eller faneblad.
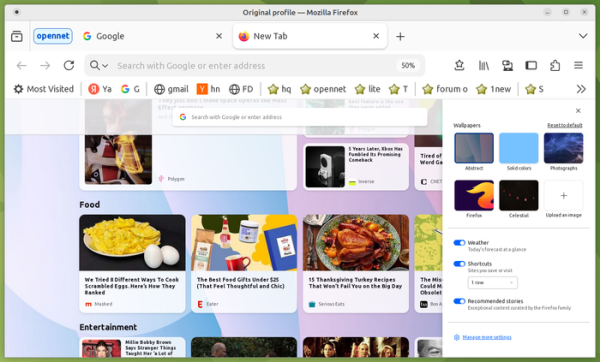
- Der er foreslået en ny samling baggrundsbilleder til siden for at åbne en ny fane, som er tilgængelig i versioner til både lys og mørk tilstand.
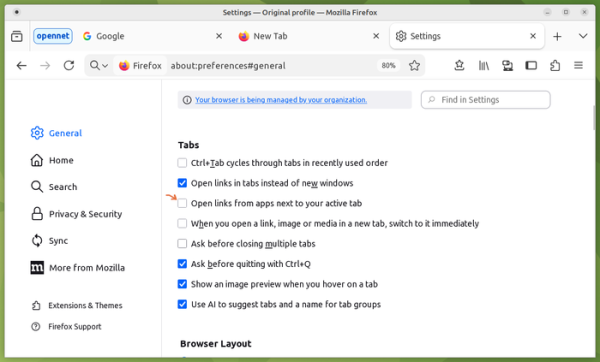
- I fanebladindstillingerne er der tilføjet en mulighed for at placere fanen, der oprettes ved åbning af links fra eksterne applikationer, ved siden af den nuværende aktive fane i stedet for bagerst i fanelisten.
- Der er tilføjet et punkt i kontekstmenuen "Kopier link til fremhævelse", der muliggør oprettelse af et link til et tekstafsnit fremhævet på siden. For at navigere til den valgte tekst bruges links af typen "https://www.example.com #:~:text=maske".
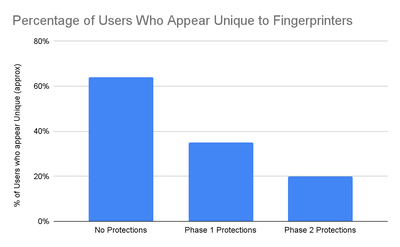
- Mulighederne for Fingerprint Protection er blevet udvidet, når den er aktiveret sammen med Enhanced Tracking Protection (ETP, Streng) eller når der åbnes sider i privat visning. Det bemærkes, at de foretagne ændringer har reduceret effektiviteten af metoder til skjult identifikation næsten med halvdelen sammenlignet med den tidligere beskyttelse.
For at styrke beskyttelsen er der blevet sikret, at de faste værdier for parametre, der kan anvendes som yderligere karakteristika til identifikation, returneres, og adgangen til hardwareoplysninger, såsom antallet af samtidige berøringer understøttet af touchpad'en og antallet af kerner i processoren, er blevet begrænset. Der er implementeret indsættelse af tilfældigt støj ved forsøg på at læse fra billeder genereret via elementet canvas. Rendering af tekst på siden ved brug af lokalt installerede specialtegn er blevet deaktiveret.

- I den strenge beskyttelse (ETP, Enhanced Tracking Protection) er Bounce Tracking Protection standardaktiveret. Bounce Tracking Protection-mekanismen gør det muligt at fange aktivitet, der er specifik for sporing gennem omdirigeringer, og regelmæssigt rydde cookies og lokalt gemte data, der anvendes til sporing. I modsætning til 'Cookie Purging'-tilstanden udføres rydningen ikke baseret på en liste over kendte trackere, men på heuristik, der identificerer nye tracker-websteder ved at analysere adfærd efter omdirigering.
Essensen af metoden til tracking baseret på omdirigeringer er, at trackerens kode først omdirigerer brugeren til sit eget websted og derefter sender dem videre til målsiden, hvilket giver trackeren mulighed for at gemme cookies og data i lokal opbevaring knyttet til sit eget websted. At gemme data efter overgangen til et andet websted gør det muligt at omgå de tidligere implementerede metoder i browseren til at blokere cross-site operationer — da den mellemste side åbnes uden for konteksten af det andet websted, kan der frit installeres tracking-cookies på en sådan side.
- Der er tilføjet understøttelse af Matroska-containere (for codecs som AVC, HEVC, VP8, VP9, AV1, AAC, Opus og Vorbis).
- I det indbyggede maskinoversættelsessystem er brugervenligheden mellem sprog med forskellig retning blevet forbedret. Zstandard-algoritmen er blevet brugt til at komprimere lokalt installerede modeller, hvilket har reduceret størrelsen på de data, der downloades, og sparer plads på den lokale lagerenhed.
- I konfigurationer uden installerede tilføjelser fører et tryk på knappen til adgang til tilføjelser nu til visningen af en forklaring om fordelene ved tilføjelser med et link til kataloget for tilføjelser.
- I JavaScript er der implementeret en metode Atomics.waitAsync(), der tilbyder en asynkron version af metoden Atomics.wait(), hvilket muliggør ventning på, at placeringen af SharedArrayBuffer defineres, svarende til Atomics.wait(), men med retur af et Promise.
- Understøttelse af HTTP-hovederne Integrity-Policy og Integrity-Policy-Report-Only er blevet tilføjet, som muliggør kontrol af integriteten af de indlæste scripts.
- CSS-egenskaben text-autospace er blevet implementeret, hvilket automatisk tilpasser afstanden mellem tegn fra forskellige skriftsystemer (for eksempel mellem latinske bogstaver og tegn fra kinesiske skrifttegn).
- I CSS-egenskapet font-family er der blevet tilføjet understøttelse af skrifttypefamilien «math» for korrekt rendering af matematiske udtryk.
- I API'en ToggleEvent er der tilføjet en egenskab source, som indeholder et Element-objekt, der repræsenterer kontrolelementet, der initierede ændringen af tilstanden, hvilket genererede Toggle-hændelsen. For eksempel, når brugeren klikker på et «
- I Windows-versionerne er genvejstasten til at starte Firefox blevet erstattet med en separat mini-applikation (launcher), som starter Firefox, hvis det allerede er installeret, eller starter installationsprogrammet, hvis det ikke er i systemet.
- På Apple-computere med Apple Silicon-chips og macOS 26 er der implementeret understøttelse af API'en WebGPU.
- I Firefox til Android:
- Mandatory verification included TLS-certifikater webservere i offentlige logs for Certificate Transparency, der har til formål at identificere certifikater, der er oprettet uden om de sædvanlige arbejdsgange for certificeringsmyndigheden (for eksempel skjult oprettelse af certifikatet som følge af misbrug fra en medarbejder eller kompromittering af certificeringsmyndigheden).
- For at fremskynde kontrol af tilbagekaldelse af TLS-certifikater er mekanismen CRLite blevet aktiveret, som fungerer på brugerens system. Den brugerlagrede database med oplysninger om certifikater synkroniseres regelmæssigt med den eksterne database fra Mozilla.
- For TLS 1.3 og HTTP/3 er der tilføjet understøttelse af den hybride nøgleudvekslingsalgoritme «mlkem768x25519», der er modstandsdygtig over for angreb fra kvantecomputere, og som er en kombination af X25519 ECDH og algoritmen ML-KEM (CRYSTALS-Kyber).
- Komponenterne af netværksstakken til protokollerne QUIC og HTTP/3 er blevet udskiftet med en implementering skrevet i Rust, som er mere ydelse.
Udover nye funktioner og fejlrettelser i Firefox 145 er der lukket 19 sårbarheder. 10 af sårbarhederne er forårsaget af problemer med hukommelsen, såsom bufferoverløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til, at en angriber kan eksekvere kode ved åbning af specielt udformede sider.
Kilde: opennet.ru
