

Firefox 147 er blevet udgivet, og opdateringer til tidligere versioner med langsigtet support — 140.7.0 og 115.32.0 er blevet dannet. Firefox 148 er nu i beta-test, og udgivelsen er planlagt til den 24. februar.
De vigtigste nyheder i Firefox 147 (1, 2, 3):
- Der er tilføjet støtte til Freedesktop.org XDG Base Directory-specifikationen samt muligheden for at bruge mappen «~/.config/mozilla» til opbevaring af profiler, udvidelser, indstillinger og interne databaser. Støtten til at placere data i den gamle mappe «~/.mozilla» er bevaret som en valgmulighed, der aktiveres ved at starte med miljøvariablen «MOZ_LEGACY_HOME=1».
- Der er tilføjet støtte til «Compression Dictionary Transport»-mekanismen (RFC 9842), der muliggør reduktion af størrelsen på de data, der overføres mellem klienten og serveren, ved hjælp af komprimeringsalgoritmerne Zstandard (Content-Encoding: dcz) og Brotli (Content-Encoding: dcb) i kombination med komprimering af typiske strukturer ved hjælp af ordbøger. Der er tilgængelige to anvendelsesscenarier for Compression Dictionary Transport — komprimering af indhold baseret på ordbøger, der på forhånd er givet af serveren, og brugen af tidligere overført indhold som ordbog til at komprimere sin nye version (delta-komprimering, hvor kun ændringerne i forhold til den eksisterende version overføres).
For eksempel, når der anmodes om «GET /index.html», kan serveren sende oplysninger om tilgængeligheden af en ordbog ved at returnere stien til den i overskriften ‘Link: ; rel=»compression-dictionary»‘. Når klienten henter ordbogen «…/dict», vil serveren give oplysninger om dens anvendelse til HTML-filer ved at sende overskriften ‘Use-As-Dictionary: match=»ody/html»‘. Ved næste anmodning om et html-ressource, for eksempel «GET /index2.html», vil klienten angive tilgængeligheden af ordbogen gennem overskriften ‘Available-Dictionary: hash_orbøger»‘. Hvis serveren har en ordbog med den angivne hash, vil den returnere indholdet af index2.html, komprimeret ved hjælp af denne ordbog.
Til delta-komprimering af forskellige versioner af JavaScript-filer som svar på anmodningen «GET /app.v1.js» kan serveren sende overskriften ‘Use-As-Dictionary: match=»/app*js»‘, hvilket informerer om, at det returnerede indhold fremover kan bruges som en ordbog for stierne «/app*js». Ved efterfølgende anmodninger til en fil, der matcher denne maske, for eksempel «GET /app.v2.js», vil klienten overføre hashen af den eksisterende ordbog via overskriften «Available-Dictionary:», og serveren vil kun returnere ændringerne mellem filerne app.v1.js og app.v2.js.
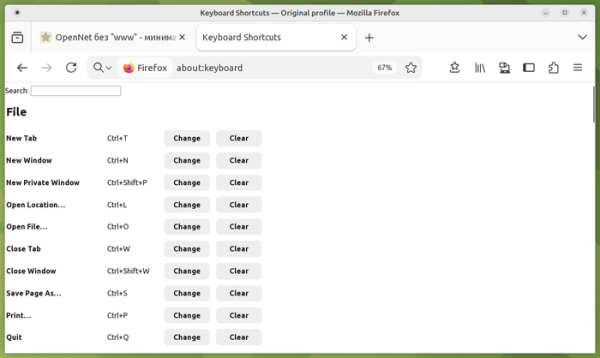
- Tilføjet siden about:keyboard til at konfigurere tastaturkombinationer og overskrive eksisterende genvejstaster, for eksempel for at angive mere velkendte muligheder eller undgå konflikter med andre programmer.

- Optimeret videoafspilning ved hjælp af hardwareaccelereret dekodning på AMD GPU'er. På systemer med AMD GPU'er afspilles nu hardwaredekodet video uden yderligere datakopiering (zero-copy mode), som tidligere blev implementeret på systemer med Intel og NVIDIA GPU'er.
- I version 5 er implementeringen af Safe Browsing-protokollen opdateret, som bruges til at kontrollere URL'er for tilstedeværelse på lister over usikre ressourcer (fiskesites, sider med malware osv.), der leveres af Google. Den nye version af protokollen tillader at downloade bloklister til brug på det lokale system (database med SHA256-hash-præfikser for problematiske URL'er), der nu anvendes i Firefox.
- Tilført mulighed for automatisk fortsættelse af videoafspilning i billed-i-billede-tilstand ved skift af faneblad.
- I tilstanden for forstærket beskyttelse mod sporing af bevægelser (ETP, Enhanced Tracking Protection => Strict) er det som standard aktiveret at anvende LNA-specifikationen (Local Network Access) for at begrænse anmodninger til det lokale system (loopback, 127.0.0.0/8) eller det interne netværk (192.168.0.0/16, 10.0.0.0/8 osv.) ved interaktion med offentlige websteder. Adgang til interne ressourcer bruges af angribere til at udføre CSRF-angreb på routere, adgangspunkter, printere, virksomhedens webgrænseflader og andre enheder og tjenester, der kun modtager anmodninger fra det lokale netværk. Desuden kan scanning af interne ressourcer bruges til indirekte identifikation eller indsamling af oplysninger om det lokale netværk.
- På Linux-systemer med GNOME og kompositorserveren Mutter er problemet med uklar visning af indhold ved brug af brøkdele af skaleringsniveauer løst.
- På Apple-computere med Apple Silicon-chips og macOS er understøttelse af WebGPU API aktiveret.
- Prioriteterne for sprogvalg i HTTP-headeren Accept-Language (q-parametre) er nu synkroniseret med værdierne fra andre browsere, hvilket har løst nogle problemer med bærbarhed. For eksempel bliver der nu sat en prioritet q=0.9 for det andet sprog i stedet for q=0.5, og for hvert efterfølgende sprog falder prioriteten med 0.1.
- ICU-biblioteket er blevet opdateret til version 78 med support for Unicode 17 og opdaterede lokalitetsdata.
- I Service Workers er brugen af JavaScript-moduler ESM (ECMAScript Module) tilladt, importeret og eksporteret via expressions import og export.
- Support for CSS Module Scripts-specifikationen er tilføjet, hvilket gør det muligt at bruge JavaScript-modulsystemet til at importere CSS-ressourcer. For eksempel: import styles from "./styles.css" with { type: "css" };
- I pseudo-elementet "::marker", som tillader tilpasning af numre og punkter til opremsninger i <ul> og <ol>-blokke, er det tilladt at bruge CSS-egenskaberne "counter-*" og "quotes".
- API'erne CompressionStream og DecompressionStream understøtter nu Brotli-komprimeringsformatet.
- I API'et View Transitions, der anvendes til at skabe animerede effekter ved skift mellem forskellige DOM-tilstande, er egenskaben "type" tilføjet, som indeholder et array med overgangstyper. Derudover er den tilsvarende CSS-selector ":active-view-transition-type" tilføjet samt egenskaben document.activeViewTransition, som returnerer en instans af det aktive ViewTransition-objekt for dokumentet.
- Et sæt CSS-egenskaber til styring af visningen af elementer, der er bundet til placeringen af andre elementer (CSS Anchor Positioning), er blevet inkluderet uden brug af JavaScript, for eksempel til at fastgøre pop-up elementer (popover), der vises i lighed med værktøjsbeskeder.
- Specifikationen "Storage Access Headers" er implementeret, hvilket definerer anmodningsheaderen "Sec-Fetch-Storage-Access" og svarets header "Activate-Storage-Access" for at få adgang til tredjeparters cookies uden at kalde metoden document.requestStorageAccess(). Serveren kan anmode om adgang til cookies via headeren "Activate-Storage-Access", og det vil blive sendt af klienten, hvis brugeren tidligere har bekræftet at give adgang til cookie-lageret via API'et Storage Access.
- I CSS-egenskaben "root-font-relative" er relativerede måleenheder som rcap, rch, rex og ric blevet tilføjet.
- API Navigation er blevet implementeret, hvilket giver web-applikationer mulighed for at fange navigationsoperationer i vinduet, indlede overgange og analysere applikationens handlingshistorik. API'et tilbyder et alternativ til egenskaberne window.history og window.location, optimeret til enkle web-applikationer.
- I værktøjerne til webudviklere i panelet med CSS-regler er der nu støtte til redigering og tilføjelse af selektorer for pseudo-elementer. Der er tilføjet en knap i interface til visning af data i JSON-format til at importere ressourcer til profilering (Firefox Profiler) for at bestemme oplysninger om deres størrelse. I HTML-inspektions- og animationspanelerne er der sikret visning af pseudo-elementer i View Transitions. I panelet med CSS-regler er der implementeret visning af @position-try regler, anvendt til at styre visningen af elementer knyttet til placeringen af andre elementer (CSS Anchor Positioning).
- I Firefox-versionen til Android er der tilføjet beskyttelse mod angreb gennem eksterne kanaler, såsom Spectre, der anvendes til at omgå isolation mellem websteder. Tidligere var en sådan beskyttelse kun tilgængelig i versioner til desktop-systemer.
Udover nyheder og fejlrettelser er der i Firefox 147 rettet 23 sårbarheder. 10 sårbarheder skyldes problemer med hukommelse, såsom bufferoverløb og adgang til allerede frigivne hukommelsesområder. Potentielt kan disse problemer føre til udførelse af angribers kode ved åbning af specielt udformede sider. 3 sårbarheder giver mulighed for at omgå sandbox-isolering på grund af forkert grænsekontrol og heltals overflow i grafiske komponenter.
Kilde: opennet.ru
