

Firefox 148 er blevet udgivet, og der er blevet lavet opdateringer til de tidligere versioner med langvarig support — 140.8.0 og 115.33.0 (den sidste i 115.x serien). I de kommende timer vil Firefox 149 gå ind i beta-testfasen, og udgivelsen er planlagt til den 24. marts.
De vigtigste nyheder i Firefox 148 (1, 2, 3):
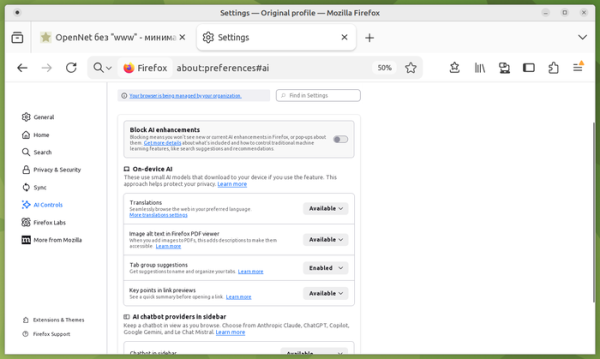
- Der er tilføjet et tidligere lovet afsnit «AI Controls» til indstillingerne for at styre brugen af AI. Brugeren kan deaktivere alle AI-funktioner på én gang eller aktivt vælge kun at aktivere specifik funktionalitet. For selektiv deaktivering er der muligheder, der involverer AI, som oversættelse til et andet sprog, tekstgenkendelse på billeder og i scannede PDF-dokumenter, anbefalinger og tags ved gruppering af faner, generering af et kort indhold for siden ved forhåndsvisning af links og et interface til interaktion med chatbots. Hver funktion kan aktiveres, deaktiveres eller blokeres. Ved blokering slettes lokalt installerede AI-modeller, og interface-elementer bliver skjult.

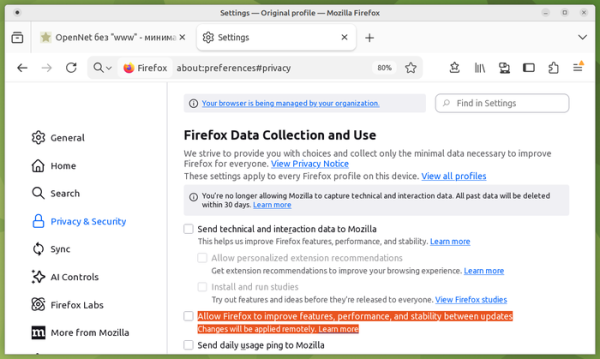
- Der er tilføjet en separat mulighed til indstillingerne for uplanlagt fjernanvendelse af rettelser og ændringer i perioden mellem udgivelser. Tidligere var denne mulighed knyttet til aktivering af telemetri og deltagelse i test af eksperimentelle funktioner (Privacy & Security » Firfox Data collection » Install and run studies), men fra Firefox 148 kan den aktiveres uafhængigt af dem.
- Baggrundsbilleder, der er valgt til siden, der vises ved åbning af en ny fane, anvendes nu både som standard for nye faner og for nye containerfaner.
- Til Windows 10 og 11-brugere er der tilføjet en funktion kaldet Firefox Backup, der muliggør oprettelse af sikkerhedskopier af browserdata som bogmærker, indstillinger og adgangskoder. Data, som brugeren har valgt at rydde ved lukning af browseren, inkluderes ikke i sikkerhedskopien. Den oprettede sikkerhedskopiering kan bruges til at gendanne tilstanden efter geninstallationen af operativsystemet eller på en anden computer.
- Web-kompatibiliteten for det oprindelige dokument «about:blank» er sikret, som nu dannes synkront, og ved begyndelsen af navigeringen på siden bliver det ikke erstattet asynkront af et andet tomt dokument, der genereres af parseren (på grund af sådan en erstatning opstod der en tilstand af kapløb, der nogle gange førte til tab af ændringer, der blev gemt via JavaScript umiddelbart efter kaldet til window.open()).
- Service worker-mekanismen har fået tilføjet støtte til API WebGPU, som muliggør kørsel af WebGPU-operationer i baggrunden, for eksempel i udvidelser eller ved udførelse af fælles arbejde for forskellige faner på ét websted.
- JavaScript har fået tilføjet metoderne Iterator.zip() og Iterator.zipKeyed() til at kombinere flere arrays. Metoderne gør det muligt at danne en ny iterator baseret på flere iterators, hvor hvert element repræsenterer et array eller et objekt med værdierne fra iteratorerne i samme position. const str1 = «abc»; const str2 = «1234»; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Udskriver: // a — 1 // b — 2 // c — 3 const table = { name: [«Caroline», «Danielle», «Evelyn»], age: [30, 25, 35], city: [«New York», «London», «Hong Kong»], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Udskriver: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- API Trusted Types er implementeret, der udvikles for at beskytte mod manipulation af DOM, der fører til cross-site scripting (DOM XSS). For eksempel kan forkert behandling af brugerdata i eval()-blokke eller indsatser af «.innerHTML» føre til udførelse af JavaScript-kode i konteksten af en bestemt side. Trusted Types kræver anvendelse af særlige TrustedHTML-objekter i stedet for rå strenge i farlige kald, såsom element.innerHTML, document.write() og setTimeout(). TrustedHTML-objekter oprettes derimod af brugerdefinerede funktioner, der udfører validering og rensning af data.
- API Sanitizer er blevet tilføjet, som tilbyder metoder til at manipulere HTML og fjerne HTML-elementer fra indhold, der påvirker visning og eksekvering. For sikker indsættelse af HTML-indhold er metoden element.setHTML() blevet foreslået, som ligner element.innerHTML, men beskytter mod cross-site scripting (XSS). Metoden document.parseHTML() er blevet implementeret for sikker parsing af HTML. API'et kan være nyttigt til at rense indkommende data udefra og fjerne HTML-tags, der kan bruges til at udføre XSS-angreb. const unsanitizedString = "abc def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Støtte for egenskaben "location.ancestorOrigins" er blevet tilføjet, som indeholder en liste over kilder (origin) for alle overordnede elementer i dokumentet, relateret til det angivne Location-objekt. I praksis kan denne egenskab bruges til at bestemme, om dokumentet blev indlæst via iframe på et andet websted.
- I API Navigation er objektet NavigationPrecommitController tilføjet med metoden addHandler(), som tillader tilslutning af en handler, der aktiveres under navigation i "post-commit"-fasen, når den nye URL allerede vises i adressefeltet.
- CSS-egenskaben position-try-order er blevet tilføjet, som angiver prioriteten for valg af reservestillinger, når et element med ankerpositionering ikke kan placeres på skærmen. Egenskaben indgår i sættet CSS Anchor Positioning, som gør det muligt at styre visningen af elementer bundet til placeringen af andre elementer uden brug af JavaScript, f.eks. til at fastgøre pop-up elementer (popover), der vises på samme måde som værktøjstip.
- CSS har fået en ny funktion, shape(), der gør det muligt at danne former ved hjælp af CSS-egenskaberne clip-path og offset-path. Funktionen shape() understøtter kommandoer til at danne former, der svarer til funktionen path(), men gør det muligt at anvende den standardiserede CSS-syntaks.
- I Firefox-versionen til Android er designet af værktøjslinjen ændret, muligheden for at tilpasse indholdet af værktøjslinjen er forbedret, og der er tilføjet en mulighed for hurtigt at kopiere synligt tekstlink uden at åbne siden.
Udover nye funktioner og fejlrettelser i Firefox 148 er der rettet 60 sårbarheder (seks gange flere end i den tidligere version). 48 sårbarheder skyldes problemer med hukommelseshåndtering, såsom buffer-overløb og adgang til allerede frigjorte hukommelsesområder. Disse problemer kan potentielt føre til udførelse af ondsindet kode, når man åbner specielt udformede sider. 5 sårbarheder tillader omgåelse af sandbox-isolering på grund af ukorrekt grænsekontrol og heltals-overløb i grafikkomponenten.
Kilde: opennet.ru
