

udgivelsen af webbrowseren , samt Firefox 68.7 til Android-platformen. Desuden er der blevet dannet en opdatering med langtidssupport . Snart vil det gå i som vil føre til Firefox 76, hvis udgivelse er planlagt til den 5. maj (projekt i 4-5 uger ).
:
- For Linux er der begyndt at dannes i Flatpak-format.
- Adressestringens design er blevet opdateret. Når du klikker på adressestringen, vises der nu straks en drop-down liste over de mest brugte links uden behov for at begynde at skrive. Forslagene i søgeresultaterne er optimeret til bedre funktionalitet på små skærme. I området med kontekstuelle anbefalinger er der blevet tilføjet forslag til løsning af almindelige problemer, der opstår, mens du arbejder med browseren.
Visningen af protokollen https:// og subdomænet „www.“ i drop-down blokken med links, der vises, mens der skrives i adressestringen, er blevet stoppet (f.eks. vil https://opennet.ru og https://www.opennet.ru, der adskiller sig i indhold, blive uadskillelige). Protokollen http:// vises uændret i søgeresultaterne.
- For Linux er adfærd ved klik i adressestringen ændret (nu som i Windows og macOS) - et enkelt klik markerer alt indhold uden at placere det i udklipsholderen, et dobbeltklik markerer et ord, og et tredobbeltklik markerer alt indhold og placerer det i udklipsholderen.
- Implementeret ikke at indlæse billeder, der befinder sig uden for det synlige område, indtil brugeren har rullet indholdet af siden til stedet lige før billedet. For at styre den udsatte indlæsning af sider er der tilføjet attributten „„ til „img“-tagget, som kan tage værdien „lazy“. Det forventes, at den udsatte indlæsning vil reducere hukommelsesforbruget, mindske trafikken og øge hastigheden ved den første åbning af siderne. For at styre den udsatte indlæsning er parameteren „dom.image-lazy-loading.enabled“ blevet tilføjet til about:config.
- fuld støtte for WebGL i miljøer, der bruger Wayland-protokollen. Hidtil har niveauet for WebGL-ydeevne i Linux-builds af Firefox ikke været tilfredsstillende på grund af manglende understøttelse af hardwareaccelerationen, som følge af problemer med gfx-drivere til X11 og brugen af forskellige standarder. Med brugen af Wayland er situationen forbedret takket være introduktionen af en ny , der bruger mekanismen . Udover hardwareaccelerationen af WebGL har backend'en også understøttelse af accelereret dekodning af H.264-video ved hjælp af VA-API (Video Acceleration API) og FFmpegDataDecoder (understøttelse af VP9 og andre videoencodingformater i Firefox 76). For at styre aktiveringen af acceleration i about:config er der foreslået indstillingerne „widget.wayland-dmabuf-webgl.enabled“ og „widget.wayland-dmabuf-vaapi.enabled“.
- For brugere i Storbritannien er visningen af betalte sponsorblokke aktiveret på startskærmen under den indhold, der anbefales af Pocket. Blokkene er tydeligt markeret som annoncer og kan slås fra i indstillingerne. Tidligere var annoncer kun tilgængelige for brugere i USA.
- tilstand til at rydde gamle cookies og websteddata, når man besøger websteder med sporingselementkode, som brugeren ikke har interageret med. Tilstanden har til formål at bekæmpe sporing via omdirigeringer.
- implementering af modale dialoger, som er knyttet til individuelle faner og ikke blokerer hele brugergrænsefladen.
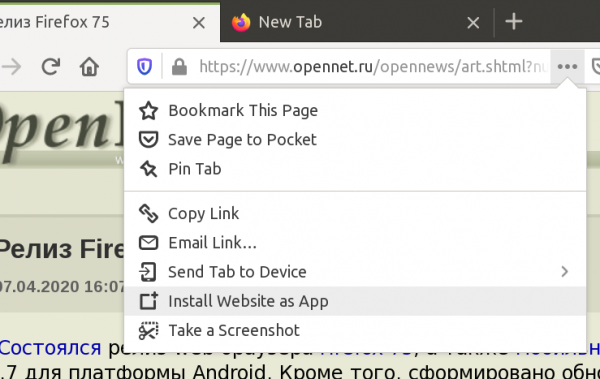
- muligheden for at installere og åbne websteder som apps, som giver mulighed for at arbejde med webstedet som med et almindeligt desktopprogram. For at aktivere dette i about:config skal indstillingen „browser.ssb.enabled=true“ tilføjes, hvorefter punktet „Install Website as App“ vil dukke op i den kontekstmenu, der vises for sider (de tre prikker i adresselinjen), som giver mulighed for at placere en genvej til at åbne det aktuelle websted separat på skrivebordet eller i app-menuen. Udviklingen udviklingen af konceptet «» (SSB), der indebærer åbning af et websted i et separat vindue uden menu, adressefelt og andre grænsefladeelementer fra browseren. I det aktuelle vindue åbnes kun links til sider på det aktive websted, og klik på eksterne links skaber et separat vindue med den almindelige browser.

- implementeringen af tilstand „«, som aktiveres via HTTP-headeren „X-Content-Type-Options“, som nu deaktiverer også logikken for automatisk MIME-typeidentifikation for HTML-dokumenter, og ikke kun for JavaScript og CSS. Tilstanden hjælper med at beskytte mod angreb relateret til manipulation af MIME-typer. Browseren analyserer som standard den behandlede indholdstype og behandler den i henhold til den bestemte type. For eksempel, hvis HTML-kode gemmes i en „.jpg“ fil, så vil denne fil ved åbning blive behandlet som HTML, og ikke som et billede. En angriber kan bruge uploadformularen til et jpg-fil, der indeholder HTML med JavaScript-kode, og derefter offentliggøre et link til denne fil, hvis direkte åbning vil udføre JavaScript-koden i konteksten af det website, som uploaden er udført til (det kan identificere cookies og anden brugerdata, der er knyttet til det website, som brugeren, der åbnede linket, besøgte).
- Lokalt caching af alle pålidelige PKI-certifikater fra certifikationsmyndigheder kendt af Mozilla er sikret, hvilket har forbedret kompatibiliteten med fejlkonfigurerede webservere.
- På sider åbnet over HTTP uden kryptering er brugen af API Web Crypto forbudt.
- For Windows er der implementeret en direkte kompositing-tilstand (Direct Composition), der forbedrer ydeevnen og fremmer implementeringen af kompositingssystemet , skrevet i Rust og udskiller rendering-operationer til GPU'en for indholdet på siden.
- For macOS er der implementeret en eksperimentel funktion til brug af klientcertifikater fra det offentlige certifikatlager i operativsystemet (for at aktivere det i about:config skal indstillingen security.osclientcerts.autoload aktiveres). Fra Firefox version 72 var denne funktion kun tilgængelig for Windows.
- Efter Linux er mekanismen til isolation blevet aktiveret i versioner for macOS. , der sigter mod at blokere udnyttelse af sårbarheder i tredjeparts biblioteksfunktioner. På nuværende tidspunkt er isolationen kun aktiv for biblioteket , der håndterer skrifttypetegning. RLBox kompilere C/C++-kode fra det isolerede bibliotek til lavniveau WebAssembly-mellemformat, som derefter udformes som en WebAssembly-modul, hvis beføjelser kun tildeles til dette modul. Det samlede modul fungerer i et separat hukommelsesområde og har ikke adgang til det øvrige adresseområde. Hvis der er en udnyttelse af en sårbarhed i biblioteket, vil angriberen være begrænset og ikke kunne få adgang til hukommelsesområderne i hovedprocessen eller overføre kontrol uden for den isolerede ramme.
- Attributten "type" i elementet kan nu kun have værdien "text/css".
- CSS understøtter nu funktioner , og .
- For CSS-egenskaben og understøtter værdien "all", som kræver obligatorisk brud på understregning og gennemstregning ved kontakt med tekstglykfer (den tidligere anvendte værdi "auto" kunne tilpasse brud og udelukkede ikke berøringer; ved værdien all er berøringer med glyfen helt forbudt).
- JavaScript understøtter nu for forekomster af JavaScript-klasser, som tillader angivelse af foruddefinerede egenskaber, der initialiseres uden for konstruktøren.
class ClassWithStaticField {
static staticField = 'static field'
} - Understøttelse af klassen , der tilbyder metoder til at analysere og behandle sprog, region og skrifttype angivet af lokaliteten, samt til at læse og skrive Unicode-udvidelsestag og gemme brugerdefinerede lokalindstillinger i serialiseret format;
- Implementeringen af egenskaben Function.caller er blevet i overensstemmelse med den nyeste udkastversion af den nye ECMAScript-specifikation (i stedet for TypeError returneres nu null, hvis kaldet foretages fra en funktion med attributterne strict, async eller generator).
- Metoden er tilføjet til HTMLFormElement , som initierer en programmatisk indsendelse af formularens data i lighed med et klik på knappen til dataindsamling. Funktionen kan anvendes ved udvikling af tilpassede indsendelsesknapper, hvor et kald til form.submit() ikke er tilstrækkeligt, fordi det ikke medfører en interaktiv kontrol af parametrene, generering af begivenheden 'submit' og overførsel af data knyttet til indsendelsesknappen.
- Begivenheden submit implementeres nu som et objekt med typen SubmitEvent i stedet for Event. SubmitEvent inkluderer nye egenskaber, som gør det muligt at vide, hvilket element der har forårsaget indsendelsen af formularen. For eksempel giver SubmitEvent mulighed for at anvende en enkelt håndterer, der er fælles for forskellige knapper og links, som fører til indsendelse af formularen.
- Der er implementeret korrekt overførsel af klikbegivenheden, når metoden click() kaldes for afkoblet elementer (der ikke er en del af DOM-træet).
- I API Muligheden for at binde animationen til den indledende eller afsluttende nøgleframe er blevet tilføjet, og browseren vil selv beregne den endelige eller indledende tilstand (det er tilstrækkeligt at angive kun den første eller sidste nøgleframe). Animation.timeline-getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() og Element.getAnimations() er nu inkluderet som standard.
- Muligheden for at aktivere sideprofileringens grænseflade uden installation af et separat tillæg er blevet tilføjet ved at klikke på knappen 'Enable Profiler Menu Button' på hjemmesiden. . Der er tilføjet en tilstand til at analysere ydelsen kun for den aktive fane.
- I webkonsollen er der tilføjet en tilstand for øjeblikkelig evaluering af udtryk, der gør det muligt for udviklere at hurtigt identificere og rette fejl ved indtastning af komplekse udtryk ved at vise det foreløbige resultat, mens de skriver.
- I til måling af områder på siden (Measuring Tool) er der tilføjet mulighed for at ændre størrelsen på den rektangulære ramme (tidligere kunne rammen ikke ændres, hvis musetasten blev frigivet, og hvis markeringen var unøjagtig, måtte man begynde målingen forfra).
- I grænsefladen til inspektion af sider er der tilføjet understøttelse af at søge efter elementer ved hjælp af XPath-udtryk ud over tidligere tilgængelig søgning ved hjælp af CSS-selektorer.
- Muligheden for at filtrere WebSocket-beskeder ved hjælp af regulære udtryk er blevet tilføjet (tidligere blev der kun understøttet tekstmasker).
- I JavaScript-debugger er der tilføjet support til at binde breakpoint til WebSocket-hændelseshåndterere.
- Interface til netværksaktivitet er blevet ryddet op. Rendering af tabeller er optimeret til håndtering af et stort antal forbindelser samtidigt. Kolonneadskillelser og knapper til anvendelse af filtre er blevet gjort mere kontrastfulde. I panelet til blokering af netværksanmodninger er muligheden for at bruge tegnet „*“ i URL-masker blevet implementeret (giver mulighed for at vurdere webstedets adfærd under ressourcesvigt).
Ud over nyheder og fejlrettelser er der i Firefox 75 blevet afhjulpet , hvoraf flere er markeret som kritiske, dvs. de kan føre til udførelse af ondsindet kode ved åbning af særligt designede sider. I øjeblikket er oplysninger om de rettede sikkerhedsproblemer ikke tilgængelige, og det forventes, at listen over sårbarheder vil blive offentliggjort inden for de næste par timer.
Kilde: opennet.ru
