

Webbrowseren Firefox 92 er blevet lanceret. Derudover er der blevet dannet opdateringer til de langsigtede understøttelsesgrene – 78.14.0 og 91.1.0. Firefox 93 er gået i beta-test, og lanceringen er planlagt til den 5. oktober.
Hovednyhederne:
- Muligheden for automatisk omdirigering til HTTPS er blevet tilføjet ved hjælp af posten "HTTPS" i DNS som et alternativ til HTTP-headeren Alt-Svc (HTTP Alternate Services, RFC-7838), som gør det muligt server at bestemme en alternativ metode til at få adgang til webstedet. Når DNS-forespørgsler sendes, anmodes der ud over "A"- og "AAAA"-poster også om DNS-posten "HTTPS", gennem hvilken yderligere forbindelsesopsætningsparametre sendes. IP-adresser, der nu også anmodes om en DNS-post "HTTPS", som sender ekstra installationsparametre for forbindelsen.
- Der er implementeret understøttelse af korrekt afspilning af video i fuldt farvespektrum (Full RGB).
- WebRender er som standard aktiveret for alle brugere af Linux, Windows, macOS og Android, uden undtagelser. I Firefox 93 vil understøttelsen af indstillinger, der deaktiverer WebRender (gfx.webrender.force-legacy-layers og MOZ_WEBRENDER=0), blive ophævet, og denne motor vil blive obligatorisk. WebRender er skrevet i Rust og muliggør en væsentlig stigning i renderingshastighed og en reduktion af CPU-belastningen ved at skubbe operationsrendering af sideindholdet til GPU’en, som udføres via shaders på GPU’en. For systemer med ældre grafikkort eller problematiske grafikdrivere vil WebRender anvende en software rasteriseringsmulighed (gfx.webrender.software=true).
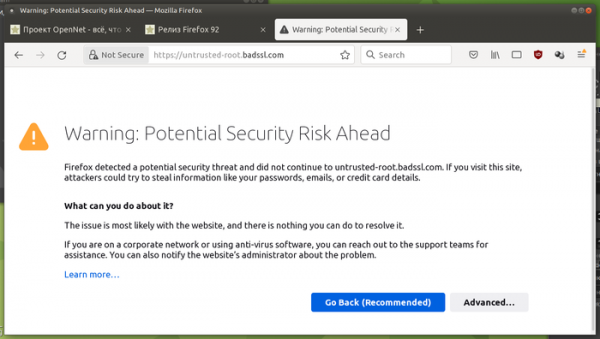
- Designet af sider med information om certifikatfejl er blevet revideret.

- Der er inkluderet resultater relateret til omstrukturering af JavaScript-hukommelsesstyring, som har øget ydeevnen og reduceret hukommelsesforbruget.
- Et problem med nedsat ydeevne i faner, der behandles i samme proces som fanen med den åbne advarselsdialog (alert()), er blevet løst.
- I versionerne til macOS: er understøttelse af billeder med ICC v4 farveprofiler blevet aktiveret, menuen Fil har fået et punkt til at aktivere macOS Share-funktionen, og designet af bogmærke-panelet er blevet forbedret, så det bedre matcher det generelle Firefox-design.
- Der er tilføjet understøttelse af parametrene "avoid-page" og "avoid-column" til CSS-egenskaben "break-inside", hvilket gør det muligt at styre adfærden ved opbrud i fragmenteret output for at forbyde side- og kolonnebrud i hovedblokken.
- I CSS-egenskaben font-size-adjust er der implementeret syntaks med to parametre (for eksempel, «font-size-adjust: ex-height 0.5»).
- I CSS-reglen @font-face er der tilføjet parameteren size-adjust, som muliggør skalering af glyph-størrelser for en bestemt skrifttype uden at ændre værdien af CSS-egenskaben font-size (området under symbolet forbliver det samme, men størrelsen på glyphen ændres i dette område).
- Der er tilføjet support for CSS-egenskaben accent-color, som gør det muligt at angive farven på vælgindikatoren for et element (for eksempel baggrundsfarven for den valgte checkbox).
- I CSS-egenskaben font-family er der tilføjet support for parameteren system-ui, som bruger glyphs fra det standard systemfont, der tilbydes.
- I JavaScript er der tilføjet en egenskab Object.hasOwn, som er en forenklet version af Object.prototype.hasOwnProperty, implementeret som en statisk metode. Object.hasOwn({ prop: 42 }, ‘prop’) // → true
- Der er tilføjet parameteren «Feature-Policy: speaker-selection», som muliggør styring af adgangen til lydoutput-enheder såsom højttalere og hovedtelefoner i WebRTC.
- For brugerdefinerede HTML-elementer (custom element) er der implementeret en egenskab disabledFeatures.
- Der er givet mulighed for at overvåge tekstmarkering i områderne <input> og <textarea> gennem håndtering af events selectionchange i HTMLInputElement og HTMLTextAreaElement.
Udover nyheder og fejlrettelser i Firefox 92 er der rettet 8 sårbarheder, hvoraf 6 er markeret som farlige. 5 sårbarheder (kategoriseret som CVE-2021-38494 og CVE-2021-38493) er forårsaget af hukommelsesproblemer, såsom buffer-overløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til udførelse af ondsindet kode ved åbning af specielt udformede sider. En anden farlig sårbarhed, CVE-2021-29993, tillader i Android-versionen at ændre grænsefladeelementer gennem manipulation med protokollen «intent://».
I betaudgaven af Firefox 93 er der tilføjet support for billedformatet AVIF (AV1 Image Format), som anvender intra-billed kompressionsteknologier fra videoencodingformatet AV1.
Kilde: opennet.ru
