

Firefox 93 er blevet udgivet. Derudover er der dannet opdateringer til de langsigtede understøttelsesgrene — 78.15.0 og 91.2.0. Firefox 94 er nu i beta-test, og udgivelsen er planlagt til den 2. november.
Hovednyhederne:
- Støtten til billedformatet AVIF (AV1 Image Format) er som standard aktiveret, hvilket anvender teknologier fra intra-frame komprimering fra video encoding formatet AV1. Både farverum med fuldt og begrænset farvespektrum understøttes, ligesom transformationsoperationer (rotation og spejling). Animation er endnu ikke understøttet. For at justere overholdelse af specifikationen er parameteren «image.avif.compliance_strictness» blevet foreslået i about:config. Standardværdien for HTTP-headeren ACCEPT er ændret til «image\/avif,image\/webp,*\/*».
- WebRender-motoren, der er skrevet i Rust, er nu blevet obligatorisk, hvilket væsentligt øger renderingshastigheden og reducerer CPU-belastningen ved at flytte renderingsoperationer til GPU'en, som er implementeret gennem GPU-shaders. For systemer med ældre grafikkort eller problematiske grafikkdrivere anvendes der en software-rasteriseringstilstand (gfx.webrender.software=true) i WebRender. Understøttelse af muligheden for at deaktivere WebRender (gfx.webrender.force-legacy-layers og MOZ_WEBRENDER=0) er blevet ophævet.
- Understøttelsen af Wayland-protokollen er blevet forbedret. Der er tilføjet et lag, der løser problemer med udklipsholderen i miljøer baseret på Wayland-protokollen. Der er også ændringer, der gør det muligt at undgå flimmer, når vinduer flyttes til kanten af skærmen i multimonitor-konfigurationer ved brug af Wayland.
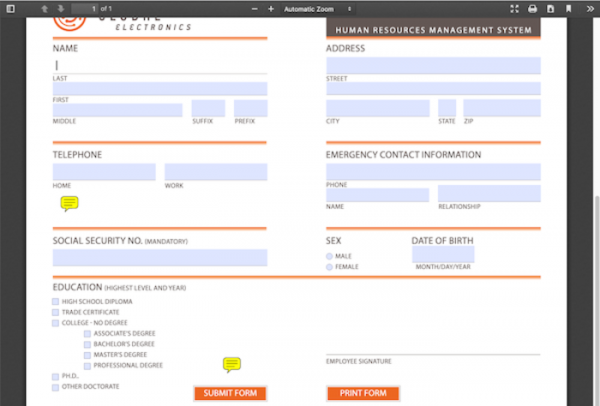
- I den indbyggede PDF-læser er der blevet implementeret muligheden for at åbne dokumenter med interaktive XFA-formularer, der normalt anvendes i elektroniske formularer fra forskellige banker og statslige institutioner.

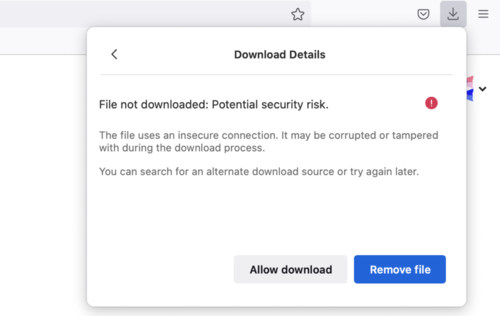
- Beskyttelse mod download af filer, der leveres via HTTP uden kryptering, men initieret fra sider åbnet via HTTPS, er aktiveret. Sådanne downloads er ikke beskyttet mod udskiftning som følge af kontrol over transit trafik, men da de foretages fra sider åbnet ved hjælp af HTTPS, kan brugeren få et falsk indtryk af deres sikkerhed. Ved forsøg på at downloade sådanne data vises en advarsel til brugeren, som har mulighed for at annullere blokeringen. Desuden er download af filer fra isolerede iframe, hvor attributten allow-downloads ikke er angivet, nu forbudt og vil blive blokeret stille.

- Implementeringen af SmartBlock-mekanismen, designet til at løse problemer på websteder som følge af blokering af eksterne scripts i privat browsing eller ved aktivering af streng blokering af uønsket indhold (strict), er forbedret. SmartBlock erstatter automatisk de anvendte scripts til sporing med pladsholdere, der sikrer korrekt indlæsning af webstedet. Pladsholdere er forberedt til nogle populære brugertracking-scripts på Disconnect-listen. I den nye version er adaptiv blokering af Google Analytics scripts, Google annonce-netværk og widgets fra Optimizely, Criteo og Amazon TAM inkluderet.
- I privat browsing og ved hård blokering af uønsket indhold (strict) er der tilføjet ekstra beskyttelse af HTTP-headeren "Referer". Under de angivne tilstande er det nu forbudt for websteder at inkludere via HTTP-headeren Referrer-Policy politikkerne "no-referrer-when-downgrade", "origin-when-cross-origin" og "unsafe-url", der tillader, at der kan returneres den fulde URL til tredjepartswebsteder i "Referer" headeren på trods af standardindstillingerne. Det skal bemærkes, at i Firefox 87 blev politikken "strict-origin-when-cross-origin" aktiveret som standard for at blokere potentielle lækager af følsomme data, hvilket indebærer, at stier og parametre fjernes fra "Referer" ved anmodning til andre værter, når der henvises til HTTPS, at den tomme "Referer" sendes ved at gå fra HTTPS til HTTP og den fulde "Referer" overføres til interne skift inden for det samme websted. Men effektiviteten af ændringen blev sat spørgsmålstegn ved, da websteder kunne manipulere Referrer-Policy for at returnere adfærd som tidligere.
- Windows-platformen understøtter automatisk unloading af faner fra hukommelsen, hvis niveauet af ledig hukommelse i systemet når kritisk lave værdier. Først unloades de faner, der bruger mest hukommelse og som brugeren ikke har tilgået i lang tid. Når du skifter til en unloaded fane, indlæses dens indhold automatisk igen. I Linux forventes denne funktionalitet at blive tilføjet i en af de kommende udgivelser.
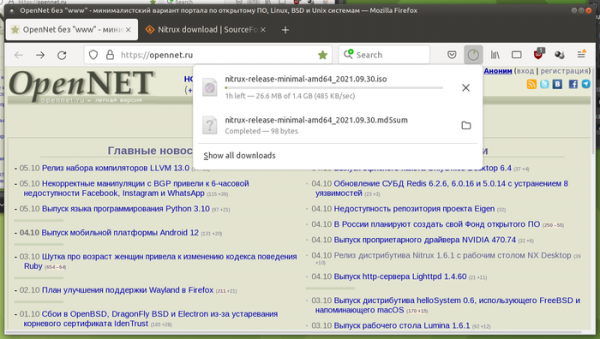
- Udformningen af panelet med downloadlisten er blevet tilpasset den overordnede visuelle stil i Firefox.

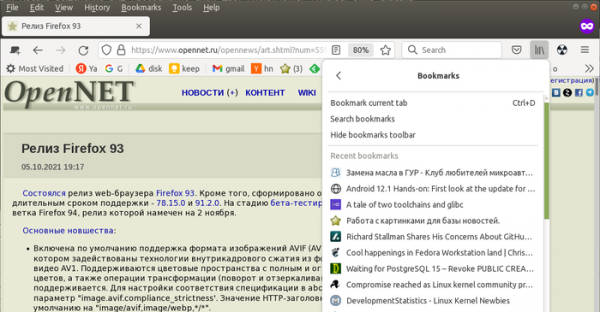
- I det kompakte layout er mellemrumene mellem elementerne i hovedmenuen, overflow-menuen, bogmærker og historik reduceret.

- SHA-256 er tilføjet som et algoritmevalg til HTTP-Authentication. Tidligere blev kun MD5 understøttet.
- TLS-krypteringer, der anvender algoritmen 3DES, er som standard deaktiveret. For eksempel er cipher-sættet TLS_RSA_WITH_3DES_EDE_CBC_SHA udsat for Sweet32-angrebet. Genaktivering af 3DES er mulig ved eksplicit tilladelse i indstillingerne for gamle versioner af TLS.
- På macOS-platformen er et problem med tab af sessioner, når Firefox startes fra en monteret '.dmg'-fil, blevet løst.
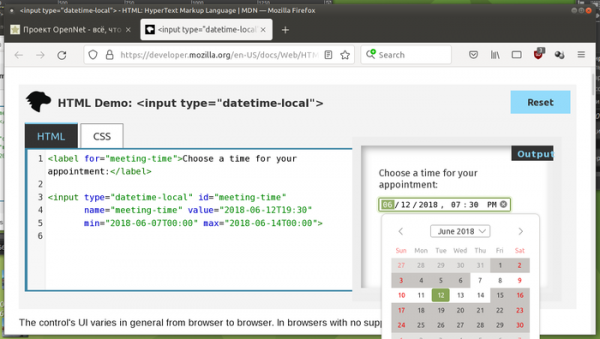
- Der er implementeret et brugergrænseflade for visuel indtastning af dato og klokkeslæt til web-formelementet .
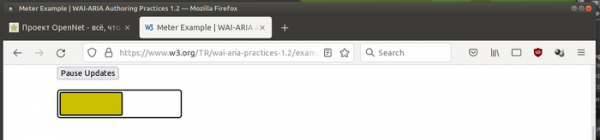
- For elementer med aria-label eller aria-labelledby-attributter er der implementeret rollen 'meter' (role="meter"), som muliggør realisering af indikatorer for numeriske værdier, der ændrer sig inden for et bestemt interval (f.eks. indikatorer for batteriets opladning).

- CSS-egenskaben font-synthesis understøtter nu nøgleordet "small-caps".
- Der er implementeret metoden Intl.supportedValuesOf(), som returnerer et array af understøttede kalendere, valutaer, talsystemer og måleenheder.
- For klasser er der mulighed for at anvende statiske initialiseringsblokke til gruppering af kode, der kun udføres én gang ved behandling af klassen: class C { // Blokken køres, når klassen behandles static { console.log("C’s statiske blok"); }}
- Der er tilføjet støtte til kald af HTMLElement.attachInternals for adgang til yderligere metoder til formstyring.
- Attributten shadowRoot er tilføjet til metoden ElementInternals, hvilket gør det muligt for brugerdefinerede elementer at tilgå deres separate rod i Shadow DOM, uafhængigt af tilstanden.
- Metoden createImageBitmap() har fået support for egenskaberne imageOrientation og premultiplyAlpha.
- En global funktion reportError() er tilføjet, der giver scripts mulighed for at udskrive fejl til konsollen ved at efterligne et uafskærmet undtagelse.
- Forbedringer i versionen til platformen Android:
- Ved start på tablets er der tilføjet knapper til «frem», «tilbage» og «genindlæs side» i panelet.
- Automatisk udfyldning af brugernavne og adgangskoder i webformer er som standard aktiveret.
- Mulighed for at bruge Firefox som en adgangskodestyrer til at udfylde brugernavne og adgangskoder i andre applikationer er givet (aktiveres via «Indstillinger» > «Logins og adgangskoder» > «Autofyld i andre apps»).
- Der er tilføjet en side «Indstillinger» > «Logins og adgangskoder» > «Gemte logins» > «Tilføj login» for manuel tilføjelse af legitimationsoplysninger til adgangskodestyreren.
- Der er tilføjet en side «Indstillinger» > «Datainsamling» > «Studier og sluk», som giver mulighed for at trække sig fra deltagelse i test af eksperimentelle funktioner.
Udover nyheder og fejlrettelser er der i Firefox 93 rettet 13 sårbarheder, hvoraf 10 er markeret som kritiske. 9 sårbarheder (kategoriseret under CVE-2021-38500, CVE-2021-38501 og CVE-2021-38499) skyldes problemer med hukommelse, såsom bufferoverløb og adgang til allerede frigivet hukommelse. Disse problemer kan potentielt føre til, at ondsindet kode køres ved åbning af specielt designede sider.
I betaudgaven af Firefox 94 er der implementeret en ny serviceseite «about:unloads», hvor brugeren kan tvinge specifikke faner til at blive indlæst ud af hukommelsen for at reducere hukommelsesforbruget uden at lukke dem (indholdet vil blive genindlæst, når der skiftes til fanen).
Kilde: opennet.ru
