

HTTP-server Apache 2.4.62 er nu tilgængelig, hvor to sårbarheder er blevet rettet, og der er foretaget 6 ændringer. Den første sårbarhed (CVE-2024-40898) muliggør en SSRF (Server-side request forgery) angreb på mod_rewrite. Problemet opstår kun på Windows-platformen og ved at sende specielt formede anmodninger kan det føre til lækage af NTLM-hashværdi til en server, som angriberen kontrollerer.
Den anden sårbarhed (CVE-2024-40725) muliggør visning af kode fra scripts, hvis behandling er konfigureret med direktivet AddType. For eksempel kan en specielt formet anmodning til en PHP-script frembringe dens indhold i stedet for udførelsen. Rettelsen blokerer for en ekstra udnyttelsesmulighed for sårbarheden CVE-2024-39884, som blev rettet i version 2.4.61.
Fra de ikke-sikkerhedsrelaterede ændringer fremhæves tilføjelsen i mod_ssl af muligheden for at indlæse certifikater og nøgler fra lager, der understøtter standarden pkcs11.
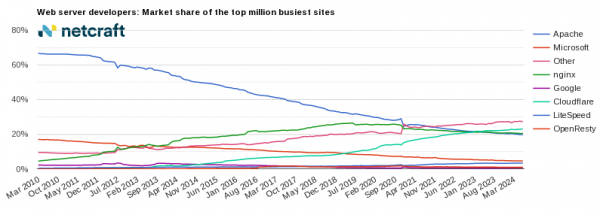
Ifølge junirapporten fra Netcraft kører omkring 212 millioner websites under http-serveren Apache (for et år siden 228 millioner). Apache httpd's markedsandel er vurderet til 19,28% af alle websites, hvilket er den næststørste popularitet i denne kategori (Nginx's andel er 21,35%, Cloudflare 11,05%, OpenResty (platform baseret på nginx og LuaJIT) 0,79%). Ved kun at overveje aktive websites er Apache i første position med en andel på 19,13% (Nginx 18,09%, Cloudflare 14,80%, Google 10,01%). Blandt millionen af de mest besøgte sites i verden er Apache på tredjepladsen med en andel på 19,69% (de to førende er Cloudflare 23,10% og Nginx 20,50%).
Kilde: opennet.ru
