

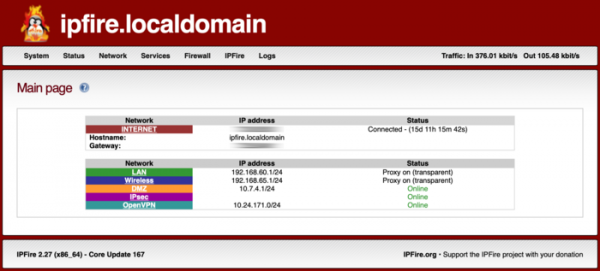
Udgivet en ny version af distributionssystemet til oprettelse af routere og firewalls IPFire 2.29 Core 186. IPFire skiller sig ud med en enkel installationsproces og en intuitiv webgrænseflade, der er fyldt med visuelle grafer. Størrelsen på den installerbare iso-billede er 421 MB (x86_64, AArch64).
Systemet er modulært: Ud over de grundlæggende funktioner til pakke filtrering og trafikstyring, er der til IPFire tilgængelige moduler til implementering af et system til at forhindre angreb baseret på Suricata, til oprettelse af filer. server (Samba, FTP, NFS), mailserver (Cyrus-IMAPd, Postfix, Spamassassin, ClamAV og Openmailadmin) og printserver (CUPS), organisering af VoIP-gateway baseret på Asterisk og Teamspeak, oprettelse af et trådløst adgangspunkt, organisering af streaming audio og video-server (MPFire, Videolan, Icecast, Gnump3d, VDR). For installation af plugins i IPFire anvendes en speciel pakkehåndtering Pakfire.
I den nye version:
- Eksperimentel støtte til filsystemet Btrfs er tilføjet.
- Linux-kernen er blevet opdateret til version 6.6.32.
- I pakkerne til Raspberry Pi er der implementeret støtte til at ændre CPU-frekvens baseret på belastningen for at reducere energiforbruget eller øge ydeevnen.
- Data fra Spamhaus eDROP (Extended Don’t Route Or Peer) bloklist er blevet sammenlagt med DROP-listen. eDROP og DROP listerne adskilte sig ved, at DROP indeholdt adresserne til spammere og cyberkriminelle, der blev tildelt direkte af registrarerne, mens eDROP indeholdt subnets udtrukket fra de primære blokke.
- Alienvault-blocklisten er blevet fjernet, da supporten er blevet stoppet.
- Suricata angrebsdetekteringssystemet inkluderer nu den af Linux-kernen leverede Landlock-isolationsmekanisme til at blokere adgang til filsystemet i tilfælde af udnyttelse af sårbarheder i Suricata.
- Et patch er tilføjet, som fjerner unødvendige genstart af DNS-serveren Unbound under behandlingen af adresser tildelt via DHCP.
- Versionerne af programmerne Apache2 2.4.59, BIND 9.16.49, kmod 32, libhtp 0.5.48, OpenSSL 3.2.2, SQLite 3.45.3, squid 6.9, strongSwan 5.9.14, Suricata 7.0.5 er blevet opdateret.
- Monitoring-pakken Icinga, som var baseret på den forældede 1.x-gren, hvis support blev stoppet i 2018, er blevet fjernet. På grund af det begrænsede antal brugere af dette modul er det besluttet ikke at opgradere til Icinga 2.x-grenen, men at fjerne pakken.
- På grund af funktionsproblemer er pakken med værktøjet sslh, der muliggør multiplexing af forbindelserne HTTPS, SSH, OpenVPN, SOCKS5, tinc og XMPP gennem én netværksport 443, blevet fjernet.
- Pakkerne Bacula 13.0.4, dnsdist 1.9.3, Lynis 3.1.1, mympd 14.1.2 og Tor 0.4.8.11 er blevet opdateret.
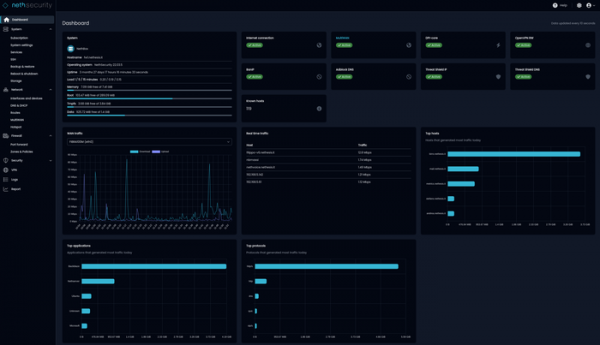
Derudover kan der nævnes offentliggørelsen af en ny distribution til oprettelse af firewalls, NethSecurity 8, baseret på NethServer 8-platformen og designet til hurtig implementering af firewalls. Udover pakkeaffiltering tilbydes muligheder for indtrængningsdetektion og -forebyggelse, antiviruskontrol, blokering af annoncer, prioritering af forskellige typer trafik, dybdegående pakkeinspektion (DPI) og indholdsfiltrering (for eksempel kan man selektivt blokere Netflix, YouTube, Tiktok, Instagram, Facebook og andre tjenester, der kan distrahere medarbejdere fra arbejdet). Størrelsen på det bootbare billede i komprimeret form er 54 MB.
Det er muligt at arbejde i konfigurationer med flere eksterne internetforbindelser (MultiWAN). Der understøttes oprettelse af tunneler via IPsec og OpenVPN samt implementering af trådløse adgangspunkter. Platformen er bygget som en samlet løsning, der kan bruges til installation på fysiske servere og virtuelle maskiner samt til oprettelse af bootbare USB-drev, der omdanner enhver computer til en firewall.
Styring af alle understøttede funktioner sker gennem webgrænsefladen. Blandt andet udføres systemadministrationen via webgrænsefladen, herunder operationer som oprettelse/gendannelse af backup af konfigurationen, nulstilling til fabriksindstillingerne og administration af installationsopdateringer.
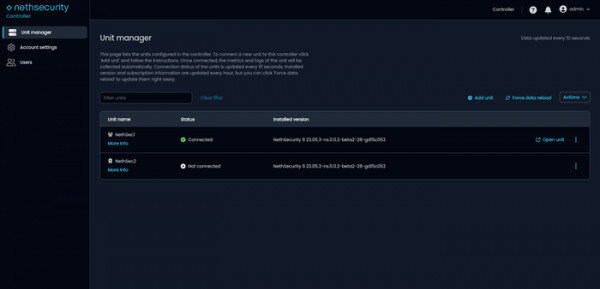
Ved brug i infrastrukturen servere baseret på NethServer-distributionen er det muligt at aktivere centraliseret fjernstyring af alle værter med NethSecurity via NethServer-interface samt overvågning af firewallens funktioner og logindsamling. Blandt andet er der endda en SSH-klient, der fungerer via webgrænsefladen.
Kilde: opennet.ru
