

Udviklerne af det anonyme netværk Tor har offentliggjort resultaterne af en revision af Tor Browser og de værktøjer, der udvikles af projektet, såsom OONI Probe, rdsys, BridgeDB og Conjure, som bruges til at omgå censur. Revisionen blev udført af Cure53 fra november 2022 til april 2023.
Under kontrolen blev der identificeret 9 sårbarheder, hvoraf to blev kategoriseret som kritiske, en blev tildelt en medium risikokategori og 6 blev vurderet som problemer med lav risiko. Derudover blev der fundet 10 problemer i kodebasen, klassificeret som ikke-sikkerhedsmæssige mangler. Generelt blev Tor-projektets kode bedømt som overensstemmende med sikkerhedsforhold.
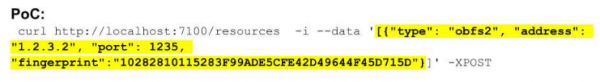
Den første kritiske sårbarhed var til stede i backend-systemet rdsys, som sikrer levering af censurerede ressourcer til brugerne, såsom proxy-lister og downloadlinks. Sårbarheden skyldtes manglende autentificering ved anmodning til ressourceregistreringshandleren og gjorde det muligt for en angriber at registrere sin egen skadelige ressource til levering til brugerne. Udnyttelse svarede til at sende en HTTP-anmodning til rdsys-handleren.
Den anden kritiske sårbarhed blev fundet i Tor Browser og skyldtes mangel på kontrollere af digitale signaturer ved modtagelse af listen over broknuder via rdsys og BridgeDB. Da listen indlæses i browseren før tilslutning til Tor-anonymiseringsnetværket, gav manglen på kontrol med den kryptografiske digitale signatur en angriber mulighed for at ændre indholdet af listen, for eksempel gennem interception af forbindelsen eller hacking server, gennem hvilken listen spredes. I tilfælde af en vellykket angreb kunne angriberen lede brugerne til at forbinde gennem sin egen kompromitterede broknude.
En sårbarhed med medium risiko var til stede i rdsys-subsystemet i implementeringsscriptet for builds og tillod en angriber at hæve sine privilegier fra brugeren nobody til brugeren rdsys, hvis vedkommende havde adgang til server og muligheden for at skrive til mappen med midlertidige filer. Udnyttelse af sårbarheden involverede udskiftning af den eksekverbare fil, der blev placeret i kataloget /tmp. At få adgang til brugeren rdsys giver angriberen mulighed for at foretage ændringer i de eksekverbare filer, der køres via rdsys.
Sårbarheder af lav grad var primært relateret til brugen af forældede afhængigheder, som indeholdt kendte sårbarheder, eller muligheden for at forårsage en tjenesteafbrydelse. Blandt de mindre sårbarheder i Tor Browser bemærkes muligheden for at omgå forbuddet mod at køre JavaScript ved at anvende det højeste beskyttelsesniveau, mangel på begrænsninger for filoverførsler og potentiel lækage af information via brugerens startside, som gør det muligt at spore brugere mellem genstart.
Alle sårbarheder er nu blevet rettet, blandt andet er der implementeret autentifikation for alle rdsys-handlere og tilføjet kontrol af de lister, der uploades til Tor Browser, ved hjælp af digitale signaturer.
Derudover kan det nævnes, at Tor Browser 13.0.1 er blevet udgivet. Udgivelsen er synkroniseret med koden fra Firefox 115.4.0 ESR, som har rettet 19 sårbarheder (13 anset for farlige). Rettelserne af sårbarheder fra Firefox 119 er blevet overført til Tor Browser 13.0.1 til Android.
Kilde: opennet.ru
