

Angrebet på pakkeafhængigheder i NPM-repositorier er trådt ind i et nyt niveau. Ud over at bruge skadelig software til at opfange betalinger og fortrolige oplysninger er angriberne begyndt at implementere en orm i kompromitterede pakker for at automatisere indsættelse af skadelig software i afhængigheder. Brugen af ormen er blevet registreret efter kompromitteringen af NPM-pakken @ctrl/tinycolor, som har 2,2 millioner ugentlige downloads og bruges som en direkte afhængighed i 964 pakker. Som følge af ormens aktivitet har angrebet omfattede 187 pakker, for hvilke der blev dannet skadelige udgivelser (477 skadelige versioner).
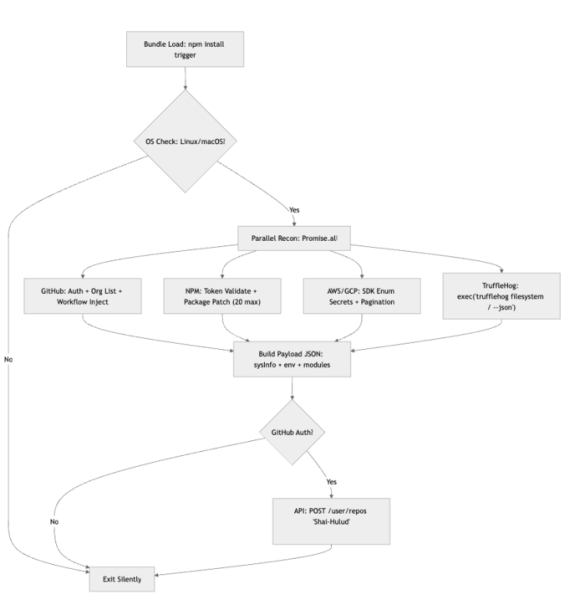
Under det nye angreb, efter at angriberne har fået adgang til en eskortkonto ved hjælp af phishing, offentliggør de en pakkeudgivelse med en orm, der aktiveres ved installation af den kompromitterede pakke blandt afhængighederne. Efter aktivering søger ormen efter legitimationsoplysninger i det nuværende miljø ved at hente og køre TruffleHog-værktøjet. Hvis den opdager en NPM-forbindelsestoken, offentliggør ormen automatisk en ny skadelig udgivelse og angriber afhængighedstræet. Ud over adgangstokenet til NPM gemmer ormen også adgangsnøgler til GitHub og cloud-tjenester som AWS, Azure og GCP (Google Cloud Platform), samt andre fortrolige oplysninger, som TruffleHog-scanneren kan opdage.
Skadelige udgivelser dannes for de 20 mest populære pakker, som den fundne NPM-token har adgang til. Funktionaliteten til at offentliggøre en udgivelse er implementeret i form af funktionen NpmModule.updatePackage, der henter den originale pakke-zipfil, ændrer versionsnummeret og tilføjer et postinstall-hook i package.json-filen, indlægger en bundler.js-handler, ompakker pakken og offentliggør den. Drift understøttes på Linux og macOS.
Vormen af bredviden Shai-Hulud (en kæmpe orm nævnt i romanen Dune). De fundne credentials uploades til GitHub ved at oprette repositories kaldet Shai-Hulud (f.eks. "B611/Shai-Hulud"). Desuden reflekteres de kodede oplysninger i GitHub Actions loggene. I det oprettede repository ligger en fil data.json, som indeholder en base64-kodet streng med information om systemet, miljøvariabler og opsnappede adgangsnøgler. I CI baseret på GitHub skaber ormen en GitHub Actions-handler (.github/workflows/shai-hulud-workflow.yml) for at overføre information til en ekstern vært. Det ser ud til, at angrebet ikke er begrænset til de nævnte 187 pakker, da nye repositories med navnet Shai-Hulud og data.json-filen fortsat dukker op på GitHub.
Blandt andet er 25 pakker fra CrowdStrike, der udvikler værktøjer til beskyttelse imod angreb via afhængigheder (Supply Chain) blevet ramt af ormens aktivitet. Ifølge CrowdStrike blev de kompromitterede pakker ikke brugt på Falcon-platformen, og angrebet spredte sig ikke til kunderne. Det er også blevet kendt, at den forrige bølge af offentliggørelse af ondsindede udgivelser på NPM, som fandt sted uden ormen, berørte projektet gemini-cli, der udvikles af Google.
Kilde: opennet.ru
