

Den 30. januar kl. 18:20 (MSK) stødte brugerne på en omfattende nedbrud i host-identifikation i domæneområdet RU, forårsaget af en fejl under skiftet af de nøgler, der anvendes til at sikre ægtheden af området RU via DNSSEC. Som følge af hændelsen kunne alle domæner i zonen «.ru» ikke blive identificeret på DNS-servere, der anvendte DNSSEC til at validere data. Problemet påvirkede kun brugere, der benyttede DNS-resolvører fra udbydere eller offentlige DNS-tjenester som 8.8.8.8, som verificerer ægtheden af forespørgsler ved hjælp af DNSSEC. Brugerne af DNS-resolvører, hvor DNSSEC var deaktiveret, blev ikke berørt.
Det skete minder om sidste års hændelse med registratoren InternetNZ, som er ansvarlig for domæneområdet «.NZ», der førte til et nedbrud i opløsningen domenenavne i området «.nz» på grund af en fejl under rotationen af KSK-nøglerne (Key Signing Key), der anvendes til digital signatur af DNSKEY-poster, som indeholder nøgler til signatur af domæneområdet (ZSK, Zone Signing Key). I tilfælde af InternetNZ var fejlen relateret til ændring af nøgleformatet ved overgangen til det nye informationssystem for registratoren. Årsagerne til hændelsen i RU-området er endnu ikke detaljeret — Koordinationscentret for domæner RU har kun bekræftet i brede træk, at problemet er relateret til omkonfigureringen af DNSSEC.
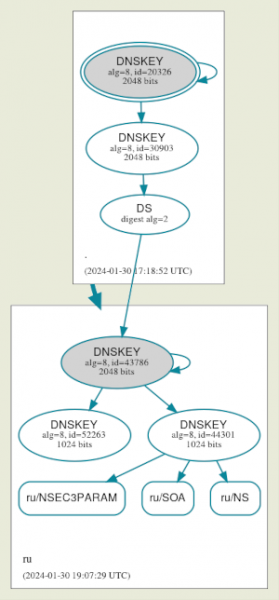
Dømt efter de udvendige tegn skete nedbruddet som følge af et forsøg på at udskifte nøglen, der blev brugt til at verificere området RU. Denne nøgle er roden til tillid for de øvrige nøgler, der anvendes i andens niveau domæner og bruger, til gengæld, domænet «.»'s nøgle som overordnet til bekræftelse af sin tillid. Den 26. januar blev der i indstillingerne for DNSEC i området RU, udover hovednøglen med identificereren 44301, tilføjet en ekstra nøgle 52263.
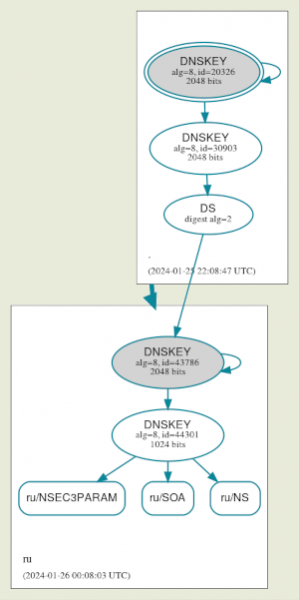
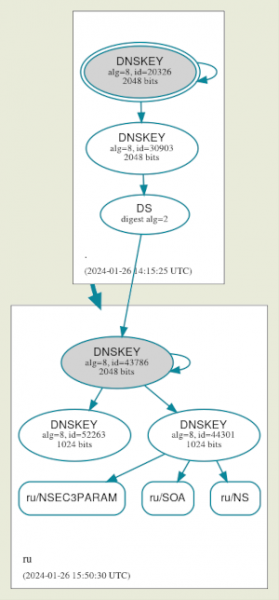
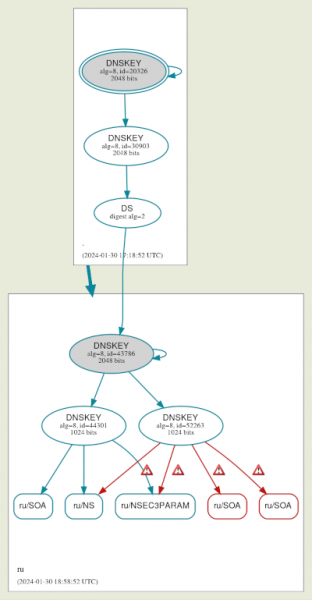
I går omkring kl. 18:20 blev den nye nøgle aktiveret til verifikation af poster i området RU, men efter overgangen til den nye nøgle kunne autentifikationen ikke længere passere på grund af en fejl.
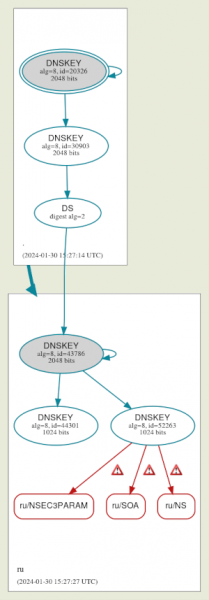
Signaturen med den gamle nøgle blev genoprettet omkring kl. 21 (MSK), og det første korrekte svar blev registreret af tjenesten dnsviz.net kl. 22:07 (MSK). Fejlindstillingerne var til stede i cirka to og en halv time, men på grund af indholdet af fejlagtige poster i DNS-servernes cache kræves der ekstra tid for en fuld gendannelse, medmindre cachen på de rekursive DNS-servere tvinges til at blive renset. Nogle udbydere løste problemet mere hurtigt og radikalt ved midlertidigt at deaktivere bekræftelse gennem DNSSEC i deres resolverindstillinger.
Kilde: opennet.ru
