

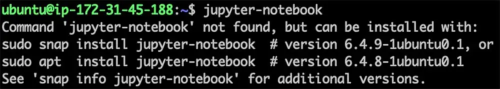
Forskere fra Aqua Security har påpeget muligheden for at angibe brugere af Ubuntu-distributionen ved at udnytte funktionerne i handleren "command-not-found", som giver forslag, når en ikke-eksisterende program forsøges startet. Problemet er, at "command-not-found" ved evaluering af de kommandoer, der ikke findes i systemet, bruger ikke kun pakker fra de officielle repositorier, men også snap-pakker fra snapcraft.io-kataloget.
Ved dannelsen af anbefalinger baseret på indholdet af snapcraft.io-kataloget tager "command-not-found" ikke højde for pakkernes status og dækker pakker, der er tilføjet til kataloget af uverificerede brugere. Derved kan en angriber uploade en pakke på snapcraft.io med skadelig kode skjult i den samt et navn, der ligner eksisterende DEB-pakker, programmer der oprindeligt ikke var til stede i repositoriet, eller falske applikationer, hvis navne afspejler typiske stavefejl og brugernes fejl under indtastningen af populære værktøjer.
For eksempel kan man uploade pakker som "tracert" og "tcpdamp" i håbet om, at brugeren laver en fejl, når han indtaster navnene på værktøjerne "traceroute" og "tcpdump", og "command-not-found" vil anbefale at installere de skadelige pakker, som angriberen har lagt op på snapcraft.io. Brugeren kan være uvidende om svindlen og tro, at systemet kun anbefaler verifiable pakker. Angriberen kan også uploade en pakke på snapcraft.io med et navn, der overlaps med eksisterende deb-pakker, i hvilket tilfælde "command-not-found" vil give to installationsanbefalinger for deb og snap, og brugeren kan vælge snap, idet han anser det for mere sikkert eller lokkes af en nyere version.
Snap-applikationer, for hvilke automatisk gennemgang er tilladt på snapcraft.io, kan kun køre i et isoleret miljø (snap-pakker uden isolering publiceres først efter manuel gennemgang). Det kan være tilstrækkeligt for en angriber at køre i et isoleret miljø med netværksadgang, f.eks. til minedrift af kryptovaluta, udførelse af DDoS-angreb eller spredning af spam.
Angriberen kan også anvende metoder i ondsindede pakker til at omgå isolation, såsom udnyttelse af uopdaterede sårbarheder i kernen og mekanismerne til at sikre isolation, aktivering af snap-grænseflader for at få adgang til eksterne ressourcer (til skjult optagelse af lyd og video) eller optagelse af tastetryk ved brug af X11-protokollen (til at oprette fungerende keyloggere i et sandbox-miljø).
Kilde: opennet.ru
