

Positive Technologies om udgivelsen af den nye version af softwarepakken MaxPatrol SIEM 5.1, der er beregnet til overvågning af informationssikkerhedshændelser og identifikation af forskellige hændelser i realtid.
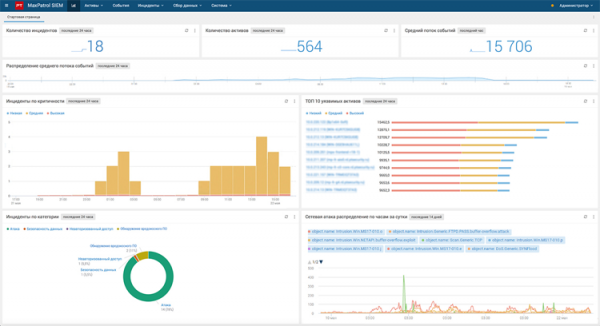
MaxPatrol SIEM-platformen indsamler data om aktuelle hændelser og opdager automatisk trusler, herunder tidligere ukendte. Systemet hjælper sikkerhedstjenester med hurtigt at reagere på angreb, udføre detaljerede undersøgelser og forhindre omdømme- og økonomisk skade for organisationen.
I MaxPatrol SIEM version 5.1 er der sket et skifte til en ny databasearkitektur Elasticsearch, som ifølge udviklerne har øget produktets ydeevne med mere end en tredjedel.
En anden nyhed i softwarepakken er en fleksibel model til brugerstyring. Tidligere kunne man i systemet kun definere to roller – 'Administrator' eller 'Operatør', men nu har IT-administratorer mulighed for at oprette yderligere roller, der giver eller begrænser adgangen til bestemte sektioner af produktet.
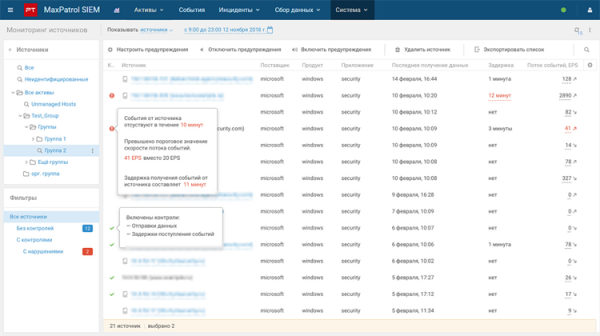
Blandt andre funktioner nævnes avancerede angrebsopdagelsesværktøjer, et forbedret brugerinterface samt yderligere analyse- og behandlingsværktøjer til informationssikkerhedshændelser.
Yderligere information om systemet MaxPatrol SIEM kan findes på websitet .
Kilde: 3dnews.ru
