

Angribere formåede at tage kontrol over vedligeholderens konto og frigive to ondsindede versioner af NPM-pakken axios, som tilbyder en HTTP-klientimplementering til browsere og Node.js. Axios-pakken har over 100 millioner downloads om ugen og anvendes som afhængighed af 174.000 andre pakker. De ondsindede ændringer blev integreret i versionerne Axios 1.14.1 og 0.30.4 gennem substitution af den falske afhængighed plain-crypto-js 4.2.1, der indeholdt kode til at hente komponenter, der modtog kommandoer fra angrebserveren. De ondsindede versioner blev tilbudt til download den 31. marts i cirka 3 timer — fra 03:21 til 6:15 (MSK).
De ondsindede versioner blev direkte publiceret i NPM ved hjælp af legitimationsoplysningerne fra hovedvedligeholderen af axios-projektet (‘jasonsaayman’) forbi det standardiserede publiceringssystem til nye udgivelser baseret på GitHub Actions. Det antages, at angriberne har formået at opsnappe vedligeholderens adgangstoken til NPM, hvorefter de loggede ind på kontoen og ændrede bindingen til email. Hvordan adgangstokenet blev opsnappet, specificeres ikke.
Den ondsindede kode blev placeret i pakken plain-crypto-js i filen setup.js, aktiveret efter installationen af NPM-pakken gennem postinstall-handleren (‘postinstall: «node setup.js»‘) og blev brugt til at hente og installere en trojaner, der ramte systemer med Windows, macOS og Linux. For at skjule sin tilstedeværelse efter aktivering, slettede det ondsindede komponent filen setup.js og erstattede package.json med en variant uden postinstall-hook. 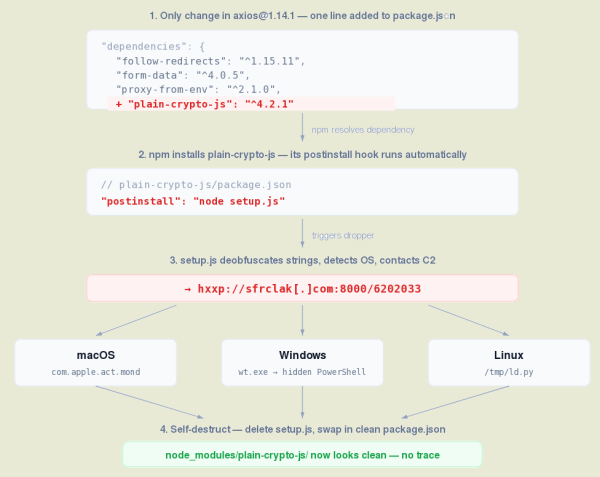
I macOS blev den ondsindede eksekverbare fil hentet som «/Library/Caches/com.apple.act.mond», i Windows som «%PROGRAMDATA%\wt.exe», i Linux som «/tmp/ld.py». Efter aktivering i Linux og macOS blev der hvert 60. sekund sendt en kommandoforespørgsel til angriberne om udførelse på det ramte system, som kunne bruges til at hente yderligere ondsindede komponenter, udføre vilkårlige shell-kommandoer og søge/indsende bestemte filer. server Den ondsindede aktivitet i Linux og macOS inkluderede ikke opbevaring af tilstedeværelse efter genstart og var designet til hurtigt at indsamle fortrolige oplysninger, adgangskoder, tokens og adgangsnøgler. I Windows blev der oprettet en fil «%PROGRAMDATA%\system.bat», som hentede det ondsindede komponent fra angriberne ved hver login.
Den ondsindede aktivitet i Linux og macOS var ikke designet til at overleve en genstart og fokuserede på hurtigt at indsamle fortrolige oplysninger, adgangskoder, tokens og adgangsnøgler. I Windows blev der oprettet en fil «%PROGRAMDATA%\system.bat», som hentede det ondsindede komponent fra angriberne ved hver login. server Den ondsindede aktivitet genererede en fil, som indsamlede data fra systemet hver gang brugeren loggede ind.
Kilde: opennet.ru
