

Udviklerne fra Google har præsenteret en ny metode til to-faktorautentifikation, som bruger en Android-smartphone som en fysisk sikkerhedsnøgle.
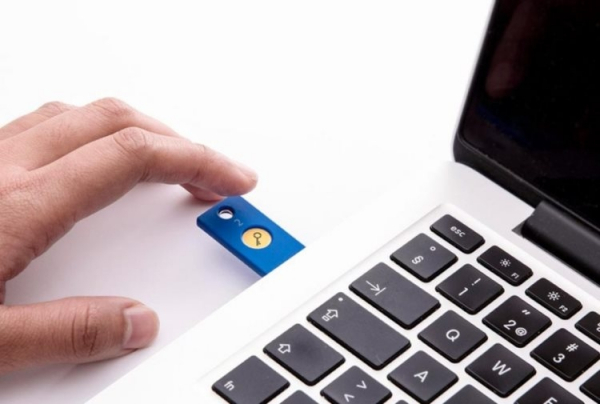
Mange har allerede stødt på to-faktorautentifikation, der ikke kun kræver indtastning af en standardadgangskode, men også brugen af et andet værktøj til at verificere identiteten. For eksempel sender nogle tjenester efter indtastning af brugerkoden en SMS med en genereret kode, der muliggør autorisation. Der findes også en alternativ metode til implementering af to-faktorautentifikation, hvor en fysisk hardware-nøgle som YubiKey bruges, og som skal tilsluttes PC'en for at aktiveres.
Udviklerne fra Google foreslår at bruge en brugerens Android-smartphone som en sådan hardware-nøgle. I stedet for at sende en notifikation til enheden vil webstedet forsøge at få adgang til smartphonen via Bluetooth. Det er bemærkelsesværdigt, at denne metode ikke kræver, at smartphonen fysisk tilsluttes computeren, da Bluetooth-rækkevidden er ret stor. Samtidig er sandsynligheden for, at en hacker kan få adgang til smartphonen, mens de er inden for Bluetooth-forbindelsens rækkevidde, ekstremt lille.
I øjeblikket understøtter kun nogle få Google-tjenester, herunder Gmail og G-Suite, denne nye metode til autentifikation. For at den skal fungere korrekt, kræves der en smartphone, der kører på Android 7.0 Nougat eller en nyere version.
Kilde: 3dnews.ru
