

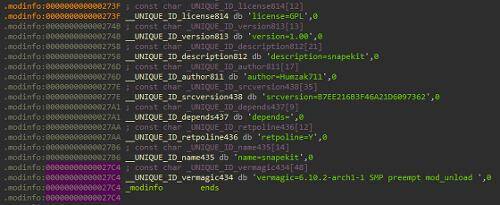
Forskere fra Gen Threat Labs har identificeret en ny kompleks rootkit kaldet Snapekit, der er målrettet Arch Linux-systemet version 6.10.2-arch1-1 på x86_64-arkitekturen. Snapekit giver angribere mulighed for at få uautoriseret adgang til systemet og kontrollere det, mens det forbliver uset.
Rootkit'en integreres i operativsystemets drift ved at opfange og ændre 21 systemopkald — en kommunikationsmekanisme mellem applikationer og operativsystemets kerne. Snapekit anvender en specialdesignet dropper til deployment. Rootkit'en er i stand til at genkende og undgå populære analyse- og debugværktøjer såsom Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra og IDA Pro. Når ét af værktøjerne opdages, ændrer Snapekit sin adfærd for at undgå detektering.
Snapekits primære opgave er at skjule skadelig kode, mens det forbliver i brugerområdet og ikke i det bedre kontrollerede kerneområde. Denne tilgang gør det betydeligt sværere at opdage og analysere truslen. Derudover anvender rootkit'en beskyttelsesmekanismerne PTrace til at identificere debugging-forsøg, hvilket tilføjer kompleksitet for analytikere og IT-sikkerhedsspecialister.
Snapekit har flerlagede omgåelsesmetoder, der gør det muligt at undgå ikke kun automatiserede analyseværktøjer (sandboxe og virtual machines), men også besværliggør manuel analyse. Rootkit'ens skaber, der er kendt under pseudonymet Humzak711, planlægger snart at offentliggøre Snapekit-projektet med open source på GitHub.
Kilde: linux.org.ru
