

Hver gang vi bevæger os mod en nyere standard for mobilkommunikation, betyder det ikke kun en højere dataoverførselshastighed, men også, at forbindelsen bliver mere pålidelig og beskyttet mod uautoriseret adgang. Til dette formål tages de sårbarheder, der er fundet i tidligere protokoller, og nye sikkerhedstjekmetoder anvendes. I denne henseende lover forbindelsen via 5G-protokollen at være mere pålidelig end forbindelsen via 4G (LTE), som dog ikke udelukker muligheden for at der i fremtiden opdages sårbarheder i "5G". Ligeledes har årene med brug af 4G ikke befriet denne protokol fra identifikationen af mange nye sårbarheder. Et nyligt eksempel på dette blev præsenteret i en undersøgelse fra sydkoreanske sikkerhedsspecialister, der opdagede 36 nye alvorlige sårbarheder i 4G-protokollen.
Specialister fra Korea Advanced Institute of Science and Technology (KAIST) anvendte den samme metode til at finde sårbarheder i LTE-protokollen (i netværket), som bruges til at finde problematiske løsninger i software til pc'er, servere. Dette kaldes fuzzer-metoden, hvor systemet belastningstestes med en sekvens af forkerte, uventede eller tilfældige data. Efter belastningen analyseres systemets respons, og der opbygges scenarier for beskyttelse eller forstærkning af angrebet. Dette arbejde kan udføres i en semi-automatisk tilstand, hvor systemet håndterer dataoverførselsprocessen, mens angrebsscenarierne og analysen af de indsamlede data udvikles manuelt. For eksempel har KAIST udviklet værktøjet LTEFuzz til at teste sikkerheden af LTE-protokollen og finde sårbarheder, men de lover ikke at uploade det til offentligheden, kun at overføre det til udstyrsproducenter og telekommunikationsoperatører.
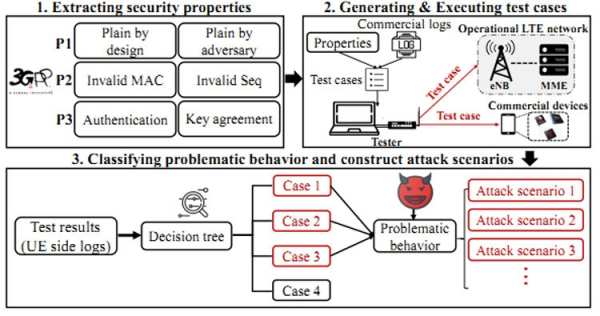
Med LTEFuzz blev der opdaget over 50 sårbarheder, hvoraf 36 var helt nye. Metoden gjorde det muligt at finde 15 allerede kendte sårbarheder, hvilket bekræftede den valgte teknologis gyldighed (hvis de er kendte, hvorfor er de så ikke blevet lukket?). Testen blev udført i netværkene hos to navngivne operatører i samarbejde med dem, så almindelige brugere blev ikke påvirket. Der blev afsløret mange interessante ting. Det var muligt at overvåge abonnenter, indsamle data under udveksling mellem basestationer og enheder, sende falske SMS-beskeder, blokere indgående opkald, frakoble abonnenter fra netværket, styre trafik og meget mere. Alle de fundne sårbarheder, inklusive 'huller' i udstyret til mobilbasestationer, blev rapporteret til leverandører og organisationerne 3GPP og GSMA af KAIST-specialisterne.
Kilde: 3dnews.ru
