

Forskere fra ESET har offentliggjort en 43-siders rapport med en analyse af rootkit'et Ebury og den tilknyttede aktivitet. Det hævdes, at Ebury har været i brug siden 2009 og siden da er blevet installeret på mere end 400.000 servere, der kører Linux, samt flere hundrede systemer baseret på FreeBSD, OpenBSD og Solaris. Omkring 110.000 servere forblev inficeret med Ebury ved udgangen af 2023. Undersøgelsen er af særlig interesse, da Ebury var involveret i et angreb på kernel.org, hvilket åbner op for nogle nye detaljer om kompromitteringen af infrastrukturen for udvikling af Linux-kernen, der blev afsløret i 2011. Ebury er også blevet identificeret på servere hos domæneregistratorer, kryptobørser, udgangsnoder af Tor og hos flere hostingudbydere, hvis navne ikke offentliggøres.
Oprindeligt blev det antaget, at angriberne servere til kernel.org forblev uopdagede i 17 dage, men ifølge ESET er denne periode beregnet fra tidspunktet for indtrængen af rootkit'et Phalanx, mens Ebury-backdooren har været på servere siden 2009 og i omkring to år kunne bruges til at opnå root-adgang til serverne. Malware Ebury og Phalanx blev installeret som en del af forskellige angreb, der ikke krydsede hinanden og blev udført af forskellige grupper af kriminelle. Indtrængningen af Ebury-backdooren berørte mindst 4 servere i kernel.org's infrastruktur, hvoraf to var inficeret i cirka to år, mens de øvrige to var inficeret i 6 måneder.
Angriberne fik adgang til de password-hashes for 551 brugere, der var gemt i /etc/shadow, blandt hvilke var alle vedligeholdere af kernen (konti blev brugt til adgang til Git; efter hændelsen blev adgangskoderne ændret, og adgangsmodellen blev revideret og overført til brug af digitale underskrifter). For 257 brugere lykkedes det angrebere at identificere adgangskoderne i klartekst, angiveligt ved at gætte adgangskoderne ud fra hashes og ved at opsnappe adgangskoder, der blev brugt i SSH af det ondsindede Ebury-komponent.
Den skadelige komponent Ebury blev spredt som et delt bibliotek, der efter installationen opsnappede funktioner brugt i OpenSSH for at oprette en fjernforbindelse til systemet med root-rettigheder. Angrebet var ikke rettet mod specifikke mål, og ligesom med de tusindvis af andre berørte værter blev serverne kernel.org brugt som en del af et botnet til at sende spam, stjæle legitimationsoplysninger til spredning på andre systemer, omdirigere webtrafik og udføre anden skadelig aktivitet.
For at få adgang til serverne blev der brugt uoprettede sikkerhedshuller i serversoftware, såsom sårbarheder i hosting-paneler, eller opsnappede adgangskoder (det antages, at serverne kernel.org blev kompromitteret som følge af en bruger, der havde shell-adgang, der fik sin adgangskode stjålet). For at opnå forhøjede rettigheder blev sårbarheder som Dirty COW udnyttet.
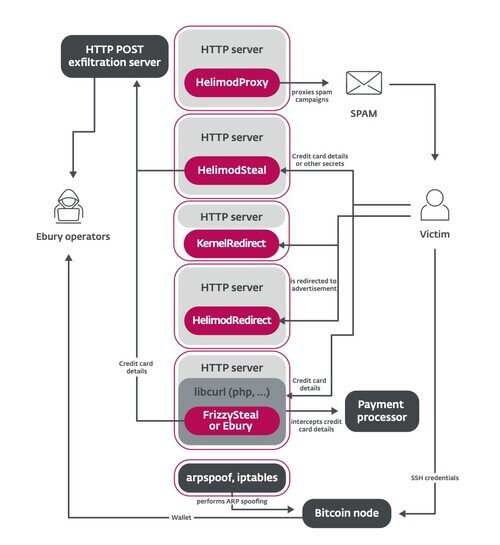
De nye versioner af Ebury, der er blevet anvendt de seneste år, inkluderede udover bagdøren funktioner som moduler til Apache httpd til at proxy trafik, omdirigere brugere og opsnappe fortrolige oplysninger, et kerne-modul til at lave ændringer i transit-HTTP-trafik, værktøjer til at skjule sin egen trafik for firewalls, samt scripts til at udføre AitM-angreb (Adversary-in-the-Middle, tovej MiTM) for at opsnappe SSH-legitimationsoplysninger i hostingudbyderes netværk.
Kilde: opennet.ru
