

For nylig offentliggjorde forskningsfirmaet "Javelin Strategy & Research" rapporten "Status for stærk godkendelse 2019". Dens skabere samlede oplysninger om, hvilke metoder til godkendelse der anvendes i virksomhedsmiljøer og bruger-apps, og de drager interessante konklusioner om fremtiden for stærk godkendelse.
Oversættelsen af den første del med forfatternes konklusioner har vi . Og nu præsenterer vi anden del — med data og grafer.
From the translator
Jeg vil ikke kopiere hele den tilsvarende blok fra den første del, men jeg vil dog gentage et afsnit.
Alle tal og fakta er præsenteret uden nogen ændringer, og hvis du ikke er enig i dem, er det bedre at diskutere med forfatterne af rapporten end med oversætteren. Mine kommentarer (formateret som citater og angivet i teksten) kursiv) er min vurdering, og jeg vil med glæde diskutere hver enkelt af dem (ligesom kvaliteten af oversættelsen).
Bruger-godkendelse
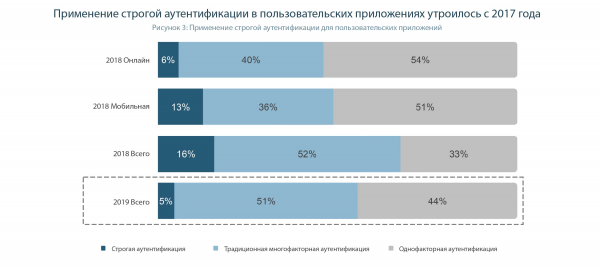
Siden 2017 er anvendelsen af stærk godkendelse i bruger-apps steget markant, primært på grund af tilgængeligheden af kryptografiske godkendelsesmetoder på mobile enheder, selvom en lidt mindre procentdel af virksomhederne bruger stærk godkendelse til web-apps.
Generelt er andelen af virksomheder, der bruger stærk godkendelse i deres forretning, steget tre gange fra 5% i 2017 til 16% i 2018 (figur 3).
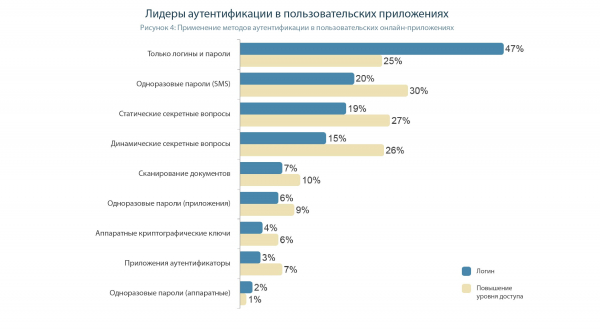
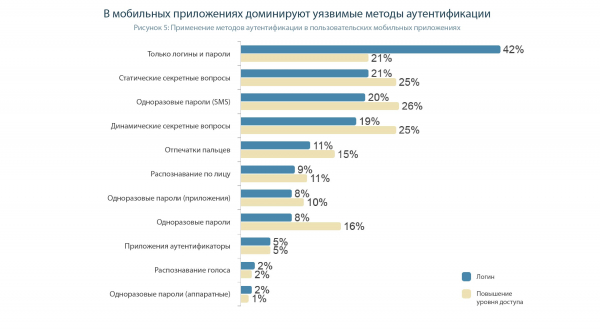
Mulighederne for at anvende stærk godkendelse til web-apps er stadig begrænsede (fordi kun de nyeste versioner af visse browsere understøtter interaktion med kryptografiske tokens, men dette problem løses ved at installere ekstra software, såsom ), derfor bruger mange virksomheder alternative metoder til online godkendelse, såsom apps til mobile enheder, som genererer engangskoder.
Hardware-kryptografiske nøgler (her menes kun dem, der overholder FIDO-standarderne), såsom dem der tilbydes af Google, Feitian, One Span og Yubico, kan anvendes til stærk godkendelse uden installation af ekstra software på stationære computere og bærbare computere (fordi de fleste browsere allerede understøtter WebAuthn-standarden fra FIDO), men kun 3% af virksomhederne benytter denne mulighed til at logge deres brugere ind.
Sammenligning af kryptografiske tokens (som ) og hemmelige nøgler, der fungerer efter FIDO-standarderne, går ikke kun ud over denne rapport, men også mine kommentarer til den. Kort sagt bruger begge typer tokens lignende algoritmer og arbejdsprincipper. FIDO-tokens understøttes i øjeblikket bedst af browserproducenterne, men situationen vil snart ændre sig, efterhånden som flere browsere vil understøtte . Til gengæld er klassiske kryptografiske tokens beskyttet af PIN-kode, kan underskrive elektroniske dokumenter og bruges til to-faktor-autentificering i Windows (alle versioner), Linux og Mac OS X, har API'er til forskellige programmeringssprog, der muliggør implementering af 2FA og EDS i desktop-, mobil- og webapplikationer, mens tokens produceret i Rusland understøtter russiske GOST-algoritmer. Under alle omstændigheder er en kryptografisk token, uanset hvilken standard den er skabt efter, den mest pålidelige og bekvemme metode til autentificering.
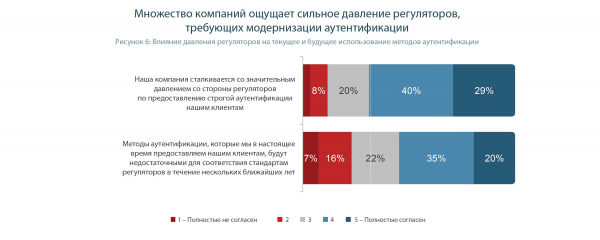
Ud over sikkerhed: andre fordele ved streng autentificering
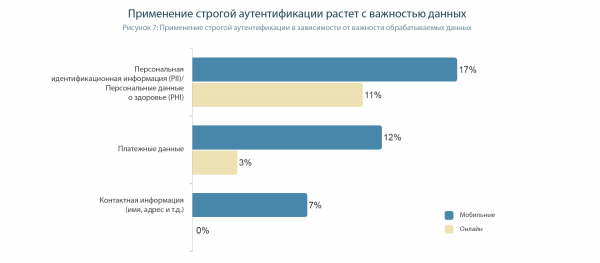
Det er ikke overraskende, at brugen af streng autentificering er tæt forbundet med vigtigheden af de data, der opbevares af virksomheder. Virksomheder, der opbevarer følsomme personlige oplysninger (Personally Identifiable Information - PII), såsom sociale sikkerhedsnumre eller personlig sundhedsinformation (Personal Health Information - PHI), står over for det største juridiske og regulative pres. Netop disse virksomheder er de mest aggressive fortalere for streng autentificering. Presset på virksomhederne forstærkes af kunderne, der ønsker at vide, at de organisationer, de betroer deres mest følsomme oplysninger, bruger pålidelige autentificeringsmetoder. Organisationer, der behandler følsom PII eller PHI, bruger mere end dobbelt så ofte streng autentificering som organisationer, der kun opbevarer kontaktoplysninger for brugerne (figur 7).
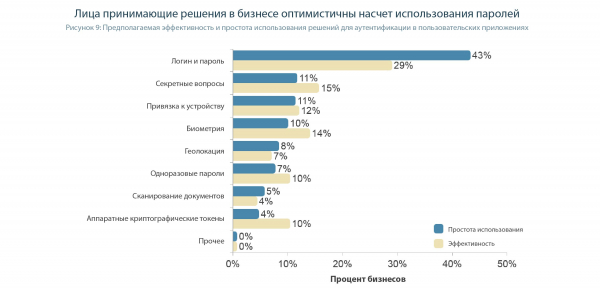
Desværre ønsker virksomheder stadig ikke at implementere pålidelige autentificeringsmetoder. Næsten en tredjedel af beslutningstagere i erhvervslivet mener, at adgangskoder er den mest effektive autentificeringsmetode blandt alle metoder nævnt i figur 9, mens 43 % mener, at adgangskoder er den nemmeste autentificeringsmetode.
Dette diagram viser os, at udviklere af forretningsapplikationer over hele verden er ens... De ser ikke nogen fordel ved at implementere avancerede adgangsbeskyttelsesmekanismer og deler de samme misforståelser. Og kun reguleringsmyndighedernes handlinger kan ændre situationen.
Lad os ikke røre ved adgangskoderne. Men hvad skal man tro på for at mene, at sikkerhedsspørgsmål er mere sikre end kryptografiske tokens? Effektiviteten af sikkerhedsspørgsmål, der let kan gættes, vurderes til 15%, mens uhackede tokens kun vurderes til 10%. De kunne i det mindste have set filmen "Now You See Me"; der, selvom i en allegorisk form, vises det, hvor let tryllekunstnere kunne få alle nødvendige svar fra en bedragerisk forretningsmand og efterlade ham uden penge.
Og endnu en faktum, der taler meget om kvalifikationen af dem, der er ansvarlige for sikkerhedsmekanismerne i brugerapplikationer. I deres opfattelse er processen med at indtaste adgangskoden en mere simpel operation end autentificeringen ved hjælp af et kryptografisk token. Selvom, hvad kunne være lettere end at tilslutte token til USB-porten og indtaste en simpel PIN-kode?
Det er vigtigt at bemærke, at implementeringen af streng autentificering gør det muligt for virksomheder ikke længere at tænke på autentificeringsmetoder og arbejdsregler, der er nødvendige for at blokere svindelschemer, hvilket opfylder de reelle behov hos deres kunder.
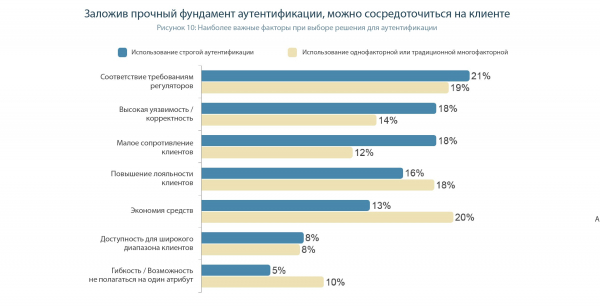
Mens overholdelse af reguleringskrav er en helt rimelig hovedprioritet for både virksomheder, der bruger streng autentificering, og dem, der ikke gør, er virksomheder, der allerede anvender streng autentificering, meget mere tilbøjelige til at sige, at øget kundeloyalitet er den vigtigste måling, de tager i betragtning, når de vurderer autentificeringsmetoden. (18% mod 12%) (figur 10).
Korporativ autentificering
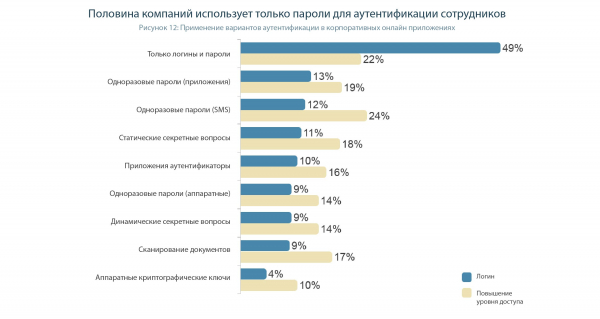
Siden 2017 er implementeringen af striks godkendelse i virksomheder steget, men det er stadig noget mere beskedent end for forbrugerapplikationer. Andelen af virksomheder, der bruger striks godkendelse, er steget fra 7% i 2017 til 12% i 2018. I modsætning til brugerapplikationer er brugen af ikke-adgangskode-metoder til godkendelse i den erhvervsmæssige verden noget mere udbredt i webapplikationer end på mobile enheder. Omtrent halvdelen af virksomhederne rapporterer, at de kun bruger brugernavne og adgangskoder til at godkende deres brugere ved login, hvoraf hver femte (22%) også helt og holdent stoler på adgangskoder til sekundær godkendelse ved adgang til særligt vigtige data (det vil sige, at brugeren først logger ind i applikationen ved hjælp af en mere enkel godkendelsesmetode, og hvis de ønsker at få adgang til kritiske data, vil de gennemføre en yderligere godkendelsesprocedure, denne gang normalt ved at bruge en mere sikker metode.).
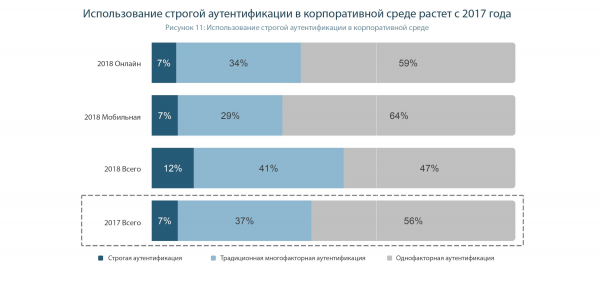
Det er vigtigt at forstå, at rapporten ikke tager højde for brugen af kryptografiske tokens til to-faktor-godkendelse i operativsystemer som Windows, Linux og Mac OS X. Og dette er i øjeblikket den mest udbredte anvendelse af 2FA. (Desværre kan tokens, der er oprettet i henhold til FIDO-standarder, kun implementere 2FA for Windows 10).
Og mens implementeringen af 2FA i online- og mobilapplikationer kræver et kompleks af foranstaltninger, der inkluderer tilpasning af disse applikationer, kræver implementeringen af 2FA i Windows blot, at PKI (for eksempel baseret på Microsoft Certification Server) og godkendelsespolitikker i AD konfigureres.
Og da beskyttelse af adgangen til arbejds-PC'er og domæner er et vigtigt element i beskyttelsen af virksomhedens data, bliver der stadig flere implementeringer af to-faktor-godkendelse.
De næste to mest udbredte metoder til brugergodkendelse ved login er engangskoder, der leveres via en separat applikation (13% af virksomhederne) og engangskoder sendt via SMS (12%). Selvom andelen af brugen af begge metoder er ganske ens, bruges OTP SMS oftest til at hæve autorisationsniveauet (i 24% af virksomhederne). (Figur 12).
Væksten i brugen af streng autentificering i virksomheder kan sandsynligvis forklares med den stigende tilgængelighed af implementeringer af kryptografiske autentificeringsmetoder på virksomhedens identitetsstyringsplatforme (kort sagt – corporative SSO- og IAM-systemer er blevet dygtigere til at bruge tokens).
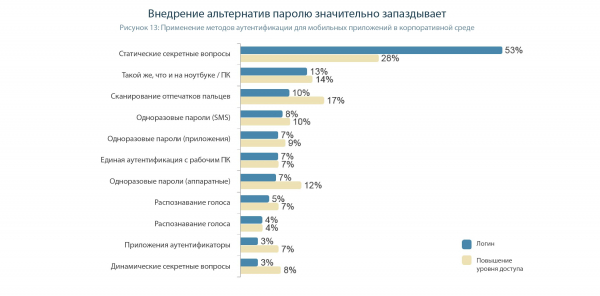
Til mobilautentificering af medarbejdere og kontraktholdere stoler virksomheder i højere grad på adgangskoder sammenlignet med autentificering i forbrugerapplikationer. Lidt over halvdelen (53 %) af virksomhederne bruger adgangskoder til autentificering af brugeradgang til virksomhedens data via mobile enheder (figur 13).
I tilfældet med mobile enheder kunne man have troet på biometrisk teknologi, hvis ikke det var for de mange tilfælde af falske fingeraftryk, stemmer, ansigtstræk og endda iris. Et enkelt søgning på internettet vil vise, at der simpelthen ikke findes en pålidelig metode til biometrisk autentificering. Der findes selvfølgelig virkelig præcise sensorer, men de er dyre og har en stor størrelse – og de bliver ikke installeret i smartphones.
Derfor er den eneste fungerende metode til 2FA på mobile enheder brugen af kryptografiske tokens, der tilsluttes smartphones via NFC-, Bluetooth- og USB Type-C-interfaces.
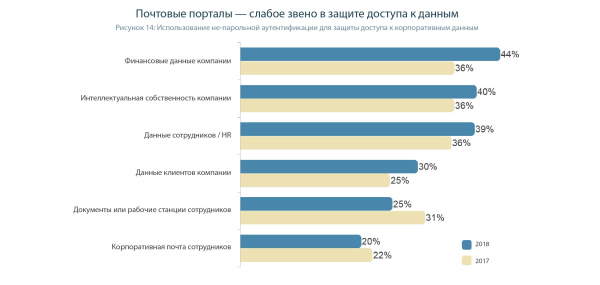
Beskyttelse af virksomhedens finansielle data er den vigtigste årsag til investeringer i passwordløs autentificering (44 %) med den hurtigste vækst siden 2017 (en stigning på otte procentpoint). Dernæst følger beskyttelsen af intellektuel ejendom (40 %) og medarbejderdata (HR) (39 %). Og det er ikke overraskende – værdien af disse datatyper er bredt anerkendt, og de kræver dog kun en relativt lille gruppe medarbejdere at håndtere. Det vil sige, at omkostningerne ved implementeringen ikke er så store, og det kræver kun et par personer at lære at arbejde med et mere komplekst autentificeringssystem. I modsætning hertil forbliver de datatyper og enheder, som de fleste medarbejdere normalt anvender, stadig kun beskyttet med adgangskoder. Medarbejderdokumenter, arbejdsstationer og virksomhedens e-mailportaler er de områder med højeste risiko, da kun en fjerdedel af virksomhederne beskytter disse aktiver med passwordløs autentificering (figur 14).
Generelt er virksomhedse-mail en ret farlig og "hul" ting, hvis potentielle fare bliver undervurderet af de fleste IT-chefer. Dagligt modtager medarbejdere dusinvis af e-mails, så hvorfor skulle der ikke være plads til mindst én phishing-e-mail (dvs. bedragerisk). Denne e-mail vil være udformet i stil med virksomhedens e-mails, så medarbejderen uden bekymringer klikker på linket i denne e-mail. Og hvad der derefter kan ske, er hvad som helst, f.eks. download af en virus til den angrebne maskine eller lækage af adgangskoder (herunder gennem social engineering via indtastning på en falsk autentificeringsformular oprettet af angriberen).
For at forhindre sådanne ting i at ske, bør e-mails være underskrevet. Så vil det straks være klart, hvilken e-mail der er oprettet af en legitim medarbejder, og hvilken der er en angriber. I Outlook / Exchange, for eksempel, kan en elektronisk signatur baseret på kryptografiske tokens aktiveres ret hurtigt og nemt, og den kan bruges sammen med to-faktor-autentifikation på PC'er og Windows-domæner.
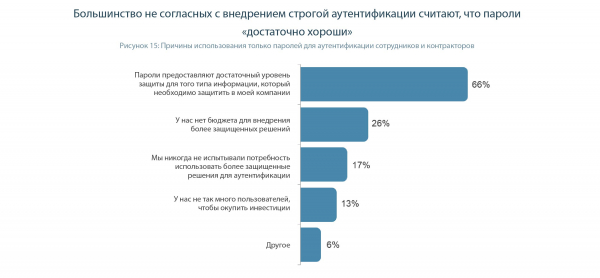
Blandt de ledere, der kun stoler på adgangskodeautentifikation inden for virksomheden, mener to tredjedele (66%), at adgangskoder giver tilstrækkelig sikkerhed for den type information, som deres virksomhed skal beskytte (se figur 15).
Men metoder til streng autentifikation bliver stadig mere udbredte. Meget på grund af, at de bliver mere tilgængelige. Flere og flere identitets- og adgangsstyringssystemer (IAM), browsere og operativsystemer understøtter autentifikation ved hjælp af kryptografiske tokens.
Streng autentifikation har også en anden fordel. Da adgangskoden ikke længere bruges (er blevet erstattet af en simpel PIN-kode), er der heller ikke forespørgsler fra medarbejdere om at ændre glemte adgangskoder. Dette reducerer i sin tur belastningen på virksomhedens IT-afdeling.
Konklusioner og resultater
- Ledere har ofte ikke de nødvendige færdigheder til at vurdere den reelle effektivitet af forskellige autentifikationsmuligheder. De er vant til at stole på sådanne forældede beskyttelsesmetoder som adgangskoder og sikkerhedsspørgsmål, blot fordi "det virkede før".
- Brugerne besidder disse oplysninger endnu i endnu mindre grad, for dem er det vigtigste – simplicitet og bekvemmelighed. Indtil de har motiver til at vælge mere sikre løsninger.
- Udviklere af brugerapplikationer har ofte ingen grund, til at implementere tofaktorgodkendelse i stedet for adgangskoder. Konkurrencen om sikkerhedsniveauet i brugerapplikationer manglende.
- Alt ansvar for indbrud er lagt over på brugeren. Havde du givet et engangsadgangskode til en angriber – er du skyldig. Hvis din adgangskode blev opfanget eller overset – er du skyldig. Hvis du ikke krævede, at udvikleren skulle bruge pålidelige godkendelsesmetoder i produktet – er du skyldig.
- Den rette regulator skal først og fremmest kræve af virksomheder at implementere løsninger, der blokkerer datatab (især tofaktorgodkendelse), og ikke straffe for allerede sket datatab.
- Nogle softwareudviklere forsøger at sælge forbrugerne gamle og ikke særlig pålidelige løsninger i smuk emballage af et «innovativt» produkt. For eksempel godkendelse via binding til en specifik smartphone eller brug af biometriske data. Som det fremgår af rapporten, kan reelt sikre kun være løsningen baseret på strenge godkendelsesmetoder, det vil sige kryptografiske tokens.
- Den samme kryptografiske token kan bruges til et væld af opgaver: til streng godkendelse i virksomhedens operativsystem, i både virksomheds- og brugerapplikationer, til elektronisk signatur finansielle transaktioner (vigtigt for bankapplikationer), dokumenter og e-mails.
Kilde: habr.com
