

Linux Foundation i Harvard Innovation Lab har udgivet en ny version af Census III-undersøgelsen, der har til formål at identificere de mest anvendte åbne projekter, som har behov for en prioriteret sikkerhedsaudit. Undersøgelsen analyserede brugt open source-kode, som implicit anvendes i forskellige virksomheders projekter som afhængigheder, der downloades fra eksterne repositories. I alt blev mere end 12 millioner åbne biblioteker undersøgt, som anvendes i applikationer benyttet af 10.000 forskellige virksomheder.
Baseret på den indsamlede statistik er der blevet udarbejdet lister med 500 af de mest brugte biblioteker, hvis sikkerhed og vedligeholdelseskvalitet kræver særlig opmærksomhed, da sårbarheder og kompromitteringer af tredjepartsafhængigheder kan underminere alle bestræbelser på at forbedre sikkerheden i hovedproduktet. Der er i alt foreslået 8 lister, hvis indhold er rangeret baseret på forskellige kriterier, såsom levering i NPM-repositorier og tilgængelighed af versionsinformation ved bestemmelse af afhængigheder.
Nogle konklusioner:
- 17% af de 50 mest populære projekter, der ikke er tilgængelige i NPM-repositoriet, har kun én udvikler, mens 40% har én eller to udviklere, der har foretaget 80% af committerne.
- Sammenlignet med den tidligere rapport fra 2022 er brugen af pakker til interaktion med cloudtjenester steget blandt vigtige pakker.
- Overgangen fra Python 2 til Python 3 fortsætter.
- Populariteten af Maven-pakker forbliver høj, og brugen af pakker fra PIP (Python), Cargo (Rust) og NuGet (.NET) stiger.
- Der er fortsat behov for at anvende standardiserede navngivningsskemaer for softwarekomponenter.
- Betydningen af at beskytte udvikleres konti er steget. Mange af de mest eftertragtede pakker er vært under kontoer indgået af individuelle udviklere, som er mindre sikre end kontoer oprettet til projekterne af organisationer.
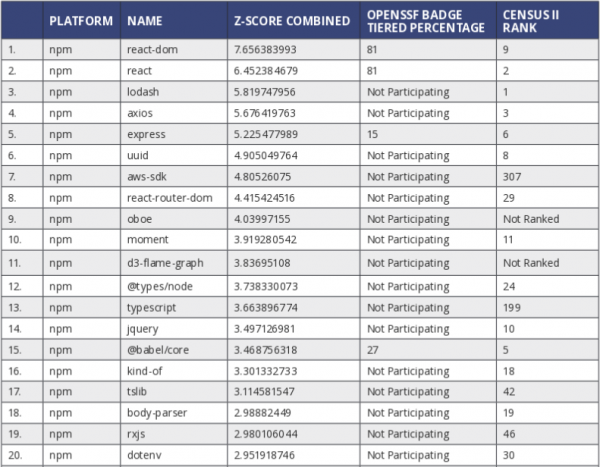
- De 20 mest downloadede JavaScript-pakker fra NPM-repositoriet, der anvendes af applikationer uden versionsbinding:

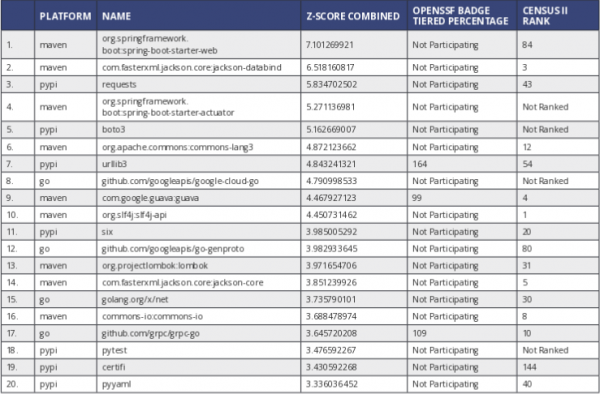
- De 20 mest anvendte pakker fra repositories, der ikke er NPM, som downloades af applikationer uden versionsbinding:

Kilde: opennet.ru
