

Canonical har annonceret en overgang til en ensartet 2-ugers cyklus for opdatering af Linux-kernelpakker med offentliggørelse af en ny opdatering hver uge. Udviklingscyklussen for opdateringer er blevet forkortet på grund af den øgede intensitet af sårbarhedsidentifikation i Linux-kernen. Den nye cyklus for dannelse af det næste korrektive opdateringspakke for kernen vil nu blive startet hver uge uden opdeling i almindelige opdateringer og opdateringer med reparation af sårbarheder.
At bringe hver opdatering med reparation af sårbarheder til brugeren vil tage to uger — en uge til forberedelse, samling og grundlæggende testning af pakken, og en anden uge til udvidet testning, regressionsidentifikation og certificering. Således vil nye versioner af kernelpakker nu blive offentliggjort en gang om ugen, og den maksimale forsinkelse ved reparation af alvorlige sårbarheder vil ikke overstige to uger.
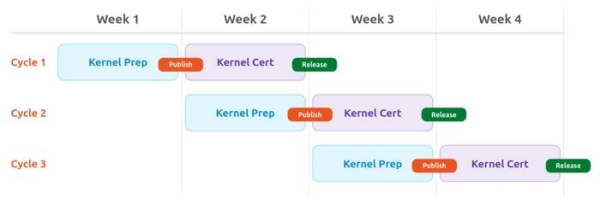
For brugere, der ønsker at installere sårbarhedsrettelser så hurtigt som muligt og er villige til at bruge en pakke, der ikke har gennemgået alle testfaser, vil der være adgang til forhåndsopdateringer i 'proposed'-arkivet en uge før. Desuden, inden for 24-48 timer efter offentliggørelsen af information om en sårbarhed, vil Canonical offentliggøre mulige midlertidige løsninger for at blokere sårbarheden, og hvis der ikke er nogen midlertidige løsninger, anbefale generelle foranstaltninger til at styrke beskyttelsen.
Tidligere blev der anvendt en kombineret ordning, hvor der blev offentliggjort en almindelig opdatering af kernelpakker hver 4. uge, og to uger efter begyndelsen af cyklussen for dannelse af det næste almindelige opdatering blev der separat offentliggjort en opdatering, der kun inkluderede reparationer af alvorlige sårbarheder og vigtige problemer. Forberedelse og testning af almindelige opdateringer før offentliggørelse tog 4 uger, og interim opdateringer med reparation af sårbarheder tog 2 uger.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish