

I denne artikel vil vi se på en meget interessant sårbarhed i det 'indfødte' operativsystem Astra Linux, lad os starte...
Astra Linux er et operativsystem med speciale i at beskytte informationer, baseret på Linux-kernen, designet til at skabe sikre automatiserede systemer.
Producenten udvikler to grundversioner af Astra Linux — Common Edition (generelt formål) og dens variation Special Edition (specielt formål):
- udgave til generelt formål — Common Edition — er beregnet til små og mellemstore virksomheder, uddannelsesinstitutioner;
- udgave til specifikke formål — Special Edition — er beregnet til automatiserede systemer i en sikker udførelse, der behandler information med hemmelighedsniveauet 'strengt hemmeligt' og højere.
Sårbarheden i skærmlåseren blev først opdaget i operativsystemet Astra Linux Common Edition v2.12, og det opleves, når computeren er i låst tilstand, og hvis man på dette tidspunkt ændrer skærmopløsningen. Især i virtuelle miljøer (VMWare, Oracle Virtualbox) vises hele indholdet af skrivebordet uden at skulle logge ind.
Denne sårbarhed blev også med succes udnyttet i Astra Linux Special Edition v1.5. Det er muligt, at der også er mulighed for at få information fra fysiske maskiner ved at bruge flere monitorer med forskellige opløsninger.
Nedenfor er en video, der demonstrerer situationen på Astra Linux Special Edition v1.5 (stationen blev låst, og vinduets dimensioner blev ændret):
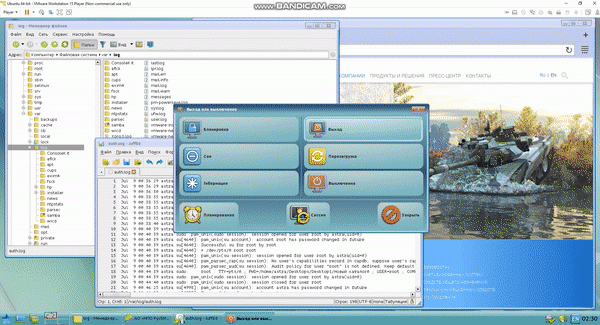
Skærmbillede fra videoen (datafragment på skrivebordet):
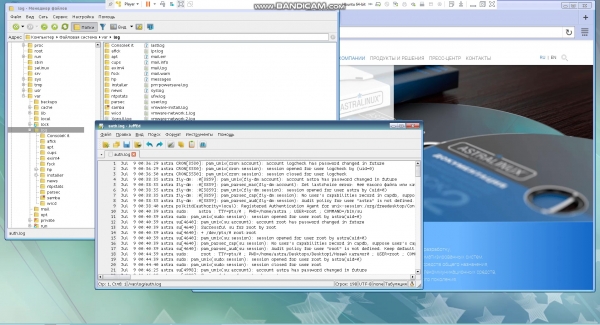
Generelt kan man konkludere, at udnyttelsen af denne sårbarhed vil gøre det muligt at få uautoriseret adgang til indholdet af dokumenter (inklusive dem med begrænset adgang), der er åbnet på skrivebordet af den låste station med Astra Linux, hvilket vil føre til lækage af denne type information.
Kilde: habr.com
