

En gruppe forskere fra Tsinghua Universitetet (Kina) og George Mason Universitetet (USA) har afsløret en sårbarhed (CVE-2022-25667) i trådløse adgangspunkter, der muliggør interception af trafik (MITM) i trådløse netværk sikret med protokoller WPA, WPA2 og WPA3. Gennem manipulation af ICMP-pakker med flagget "redirect" kan angriberen få trafik fra offeret til at blive omdirigeret igennem sit system, hvilket kan anvendes til at opfange og ændre usikrede sessioner (f.eks. anmodninger til websteder uden HTTPS).
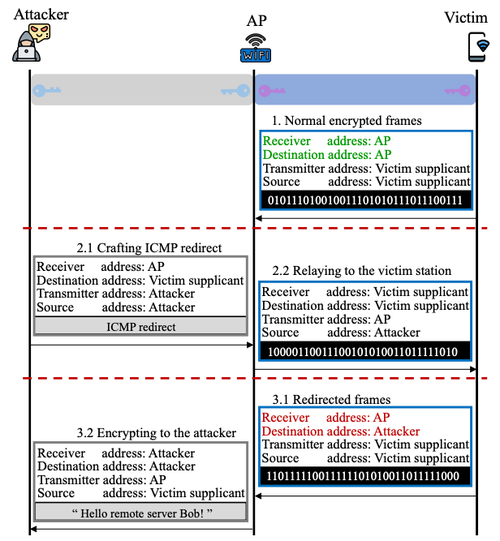
Sårbarheden skyldes manglende korrekt filtrering af falske ICMP-beskeder med en spoofet afsenderadresse i netværksprocessorer (NPU, Network Processing Unit), der muliggør lavniveau behandling af pakker i det trådløse netværk. Blandt andet omdirigerede NPU uden kontrol for spoofing falske ICMP-pakker med flagget "redirect", som kan bruges til at ændre routingtabellerne på offerets side. Angrebet går ud på at sende en ICMP-pakke på vegne af adgangspunktet med flagget "redirect" under angivelse af falske data i pakkens hoved. På grund af sårbarheden bliver beskeden omdirigeret af adgangspunktet og behandlet af offerets netværksstak, som tror, at beskeden er sendt af adgangspunktet.
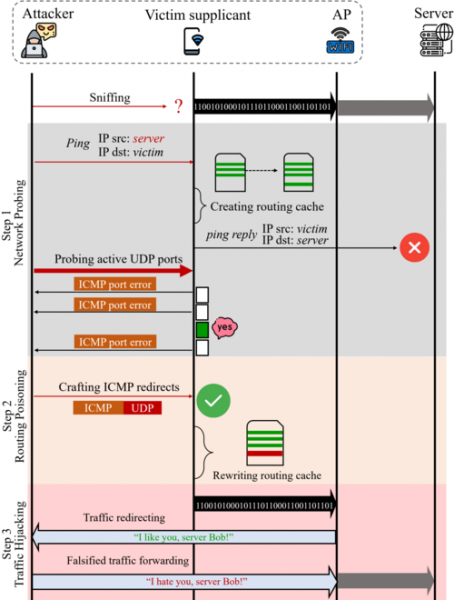
Derudover har forskerne foreslået en metode til at omgå kontrollerne for ICMP-pakker med flagget "redirect" på slutbrugerens side og ændre hans routingtabel. For at omgå filtreringen identificerer angriberen først en aktiv UDP-port på offerets side. Mens han befinder sig i det samme trådløse netværk, kan angriberen opfange trafik, men ikke dekryptere den, da han ikke kender sessionsnøglen, der bruges ved offerets forbindelse til adgangspunktet. Ikke desto mindre, ved at sende kontrolpakker til offeret, kan angriberen, baseret på analysen af de modtagne ICMP-svar med flagget "Destination Unreachable", identificere den aktive UDP-port. Herefter danner angriberen en ICMP-besked med flagget "redirect" og en falsk UDP-header, hvor den identificerede åbne UDP-port er angivet. Behandlingen af denne besked fører til en forvrængning af routingtabellen i offerets system og omdirigering af trafik med mulighed for at opfange den i klar tekst på datalinkniveau.
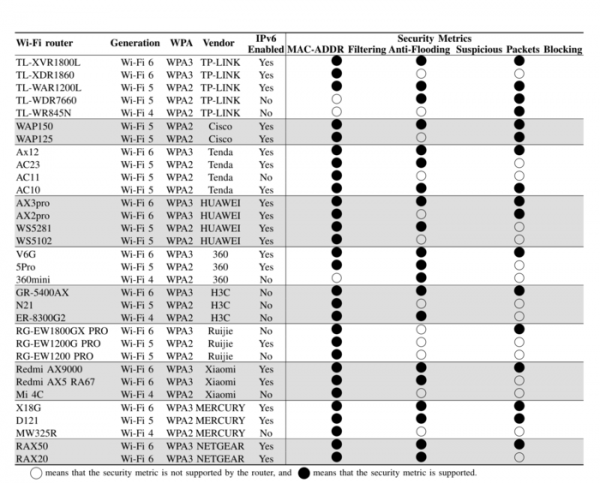
Problemet er bekræftet i adgangspunkt, der bruger chips produceret af HiSilicon og Qualcomm. Undersøgelsen af 55 forskellige modeller af adgangspunkt fra 10 kendte producenter (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) viste, at alle var sårbare og ikke blokerede falske ICMP-pakker. Derudover blev der ved analysen af 122 eksisterende trådløse netværk identificeret muligheden for at udføre angreb i 109 netværk (89%).
For at udnytte sårbarhederne skal angriberen have mulighed for legitime forbindelser til Wi-Fi-netværket, dvs. skal kende loginoplysningerne til det trådløse netværk (sårbarhederne tillader omgåelse af de trafikseparationsmekanismer, der anvendes i WPA*-protokoller). I modsætning til traditionelle MITM-angreb på trådløse netværk, kan angriberen, ved at bruge ICMP-pakke spoofing, undvære at etablere sit eget falske adgangspunkt for at opsnappe trafik og i stedet benytte de legitime adgangspunkt, der betjener netværket, til at omdirigere specielt udformede ICMP-pakker til offeret.
Kilde: opennet.ru
