

I værktøjet sort, der følger med GNU Coreutils-pakken, er der opdaget en sårbarhed (CVE-2025-5278), der fører til adgang til data uden for buffergrænserne ved sortering ved hjælp af syntaksen «+POS1[.C1][OPTS]», som anvendes til at udpege sorte nøgleord i de behandlede data. Problemet skyldes et heltals-overflow (wraparound) i funktionen begfield(), hvilket tillader læsning af indholdet af et byte data uden for bufferen. Sårbarheden kan udnyttes til at fremkalde nedbrud af applikationer eller skabe informationslækager fra processen ved at overføre specifikt udformede sorteringsparametre til angriberen. Problemet optræder fra version 7.2 (2009) og er indtil videre blevet løst i form af en patch.
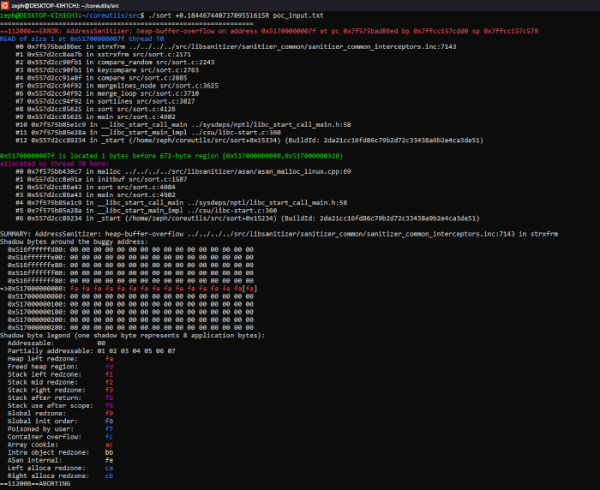
Problemet kan reproduceres ved at forsøge at sortere en fil, der indeholder strengen «aa\nbb» med kommandoen «./sort +0.18446744073709551615R poc_input.txt». Her skal værktøjet sort være kompileret med inkluderet Address Sanitizer (indstillingen «-fsanitize=address»).
Kilde: opennet.ru
