

I kontorpakken LibreOffice sårbarhed (), der kan bruges til at udføre vilkårlig kode ved at åbne dokumenter forberedt af en angriber.
Sårbarheden skyldes, at komponenten LibreLogo, der er designet til at lære programmering og indsætte vektorgrafik, oversætter sine operationer til kode i Python-sprog. Ved at have mulighed for at udføre LibreLogo-instruktioner kan en angriber opnå udførelse af enhver kode i Python i konteksten af den aktuelle brugersession ved hjælp af den i LibreLogo angivne kommando „run“. Fra Python kan man igen kalde vilkårlige systemkommandoer ved hjælp af funktionen system().
LibreLogo er et valgfrit komponent, men der tilbydes makroer i LibreOffice som standard, der muliggør opkald af LibreLogo og ikke kræver brug af bekræftelse til udførelse af operationen eller viser advarsler, selv når makrosikkerhedsniveauet er indstillet til maksimum (valg af niveau „Very High“).
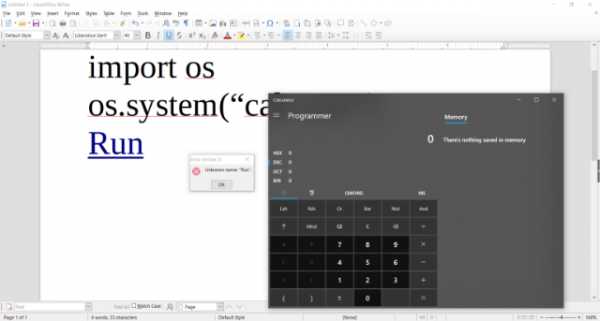
Til angreb kan en sådan makro knyttes til en hændelseshåndterer, der udløses, for eksempel når musen føres hen over et bestemt område eller ved aktivering af indtastningsfokus i dokumentet (onFocus-begivenhed). Derfor kan der ved åbning af et forberedt dokument fra en angriber opnås skjult udførelse af Python-kode uden brugerens viden. For eksempel, i det demonstrerede eksploiterings eksempel, åbnes dokumentet uden forudgående advarsel og systemets lommeregner starter.
Sårbarheden blev stille og roligt rettet i opdateringen af LibreOffice 6.2.5, der blev udgivet den 1. juli, men det viste sig, at problemet ikke blev fuldstændig løst (kun kaldet af LibreLogo fra makroer blev blokeret) og Desuden er problemet ikke løst i version 6.1.6, der er anbefalet til virksomhedsanvendelse. Den fuldstændige løsning af sårbarheden planlægges i udgivelsen af LibreOffice 6.3, der forventes næste uge. Indtil den fulde opdatering udgives, anbefales det, at brugerne deaktivere LibreLogo-komponenten eksplicit, som som standard er tilgængelig i mange distributioner. Delvis rettelse af sårbarheden er foretaget i , , og .
Kilde: opennet.ru
