

I uBlock Origin, et system til blokering af uønsket indhold, er der fundet en sårbarhed, der kan føre til nedbrud eller hukommelsestømning ved navigering på et specielt formateret URL, hvis dette URL falder ind under filtre for stram blokering. Sårbarheden optræder kun ved direkte overgang til det problematiske URL, for eksempel ved klik på et link.
Sårbarheden er blevet rettet i opdateringen uBlock Origin 1.36.2. Det samme problem rammer udvidelsen uMatrix, men dens vedligeholdelse er ophørt, og der udsendes ikke flere opdateringer. Der er ingen beskyttelsesomgåelsesmuligheder i uMatrix (oprindeligt blev det foreslået at deaktivere alle filtre for stram blokering via fanen 'Assets', men denne anbefaling blev anerkendt som utilstrækkelig og skabende problemer for brugere med egne blokkeringsregler). I ηMatrix, en fork af uMatrix fra projektet Pale Moon, er sårbarheden blevet rettet i version 4.4.9.
Filtrering for stram blokering defineres normalt på niveau domæner og indebærer forbud mod enhver forbindelse, selv ved direkte overgang via et link. Sårbarheden skyldes, at når brugeren navigerer til en side, der falder ind under filteret for stram blokering, vises der en advarsel, hvor oplysninger om den blokerede ressource gives, herunder URL og forespørgselsparametre. Problemet er, at uBlock Origin analyserer forespørgselsparametre rekursivt og tilføjer dem til DOM-træet uden hensyntagen til forkæmmelsesniveauet.
Ved behandling af et specialformateret URL i uBlock Origin for Chrome kan processen, der kører browserudvidelsen, nedbrydes. Efter nedbruddet, indtil processen med udvidelsen genstartes, forbliver brugeren uden blokering af uønsket indhold. I Firefox observeres hukommelsestømning.
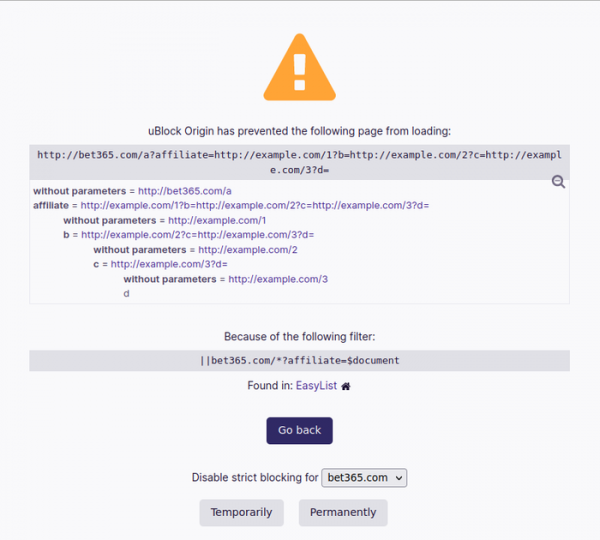
Kilde: opennet.ru
