

Oligo Security har offentliggjort oplysninger om en sårbarhed, der påvirker Chrome, Firefox og Safari, og som muliggør omgåelse af adgangsbegrænsninger til netværkstjenester, der kun er tilgængelige på det lokale system, ved at få adgang til IP-adressen 0.0.0.0. De første advarsler om sårbarheden blev offentliggjort for 18 år siden, men problemet er stadig ikke blevet løst.
Sårbarheden, som kun viser sig på Linux og macOS, skyldes, at IP-adressen 0.0.0.0 på disse platforme henviser til det lokale netværksinterface (localhost), dvs. at en anmodning til 0.0.0.0 svarer til en anmodning til adressen 127.0.0.1. Moderne browsere har værktøjer til at modvirke adgang til 127.0.0.1, når de arbejder med eksterne websteder, da det kan bruges til manipulation af interne tjenester på brugerens system, som kun er tilgængelige for lokale applikationer.
Sårbarheden muliggør omgåelse af forbuddet mod adgang til 127.0.0.1 og organisering af angreb på interne tjenester ved at åbne en ekstern side i browseren, som kontrolleres af angriberen. Når der henvises til 0.0.0.0, kan mekanismerne CORS (Cross-Origin Resource Sharing) og PNA (Private Network Access) ikke forhindre udførelsen af sådanne angreb. Det bemærkes, at problemet ikke er så harmløst, som det ser ud til, og det allerede bliver udnyttet af kriminelle i virkelige angreb, der udnytter kritiske sårbarheder i serverapplikationer, som kun er åbne for det lokale system.
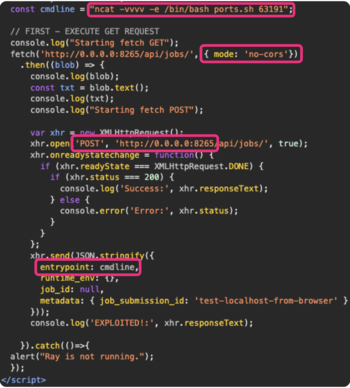
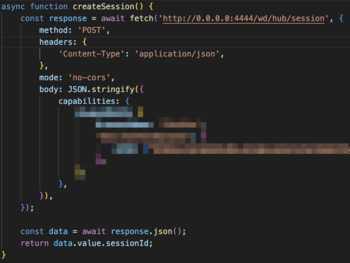
For eksempel er brug af 0.0.0.0 til adgang til lokale tjenester blevet registreret i angrebene ShadowRay og Selenium Grid, der blev identificeret i marts og juli, og som blev brugt til at organisere kodeudførelse på udvikleres systemer. I tilfælde af ShadowRay-angreb var målet udviklersystemer, der brugte AI-rammeværket Ray. Det andet angreb var rettet mod udnyttelse af en kritisk sårbarhed i Selenium Grid-platformen i konfigurationer, der kun accepterer anmodninger fra localhost.
Derudover nævnes muligheden for at anvende metoden til at udnytte sårbarheden ShellTorch i serveren PyTorch TorchServe, der anvendes på computere hos udviklere af AI-applikationer. Adgang til netværkstjenester på localhost kan også bruges til at scanne netværksporte for indirekte identifikation af brugeren.
Firefox-udviklerne har forberedt en ændring af specifikationen for Fetch-kald, der forbyder adgang til 0.0.0.0, men har endnu ikke defineret tidspunkter for, hvornår blokeringen træder i kraft i browseren. I Chrome planlægger de at begynde at blokere adgangen til 0.0.0.0 i udgaven Chrome 128, der forventes lanceret næste uge. I Safari planlægger de at implementere blokeringen af 0.0.0.0 i udgaven Safari 18.
Kilde: opennet.ru
