

I InsydeH2O-rammen, der anvendes af mange producenter til at udvikle UEFI-firmware til deres udstyr (den mest udbredte implementering af UEFI BIOS), er der identificeret 23 sårbarheder, der gør det muligt at udføre kode på SMM-niveau (System Management Mode), som har en højere prioritet (Ring -2) end hypervisorens mode og det nul beskytteringsniveau, og har ubegrænset adgang til al hukommelse. Problemet berører UEFI-firmware, der anvendes af producenter som Fujitsu, Siemens, Dell, HP, HPE, Lenovo, Microsoft, Intel og Bull Atos.
For at udnytte sårbarhederne kræves lokal adgang med administratorrettigheder, hvilket gør problemerne eftertragtede som andenslags sårbarheder, der anvendes efter udnyttelse af andre sårbarheder i systemet eller ved brug af sociale ingeniørmetoder. Adgang på SMM-niveau gør det muligt at udføre kode på et niveau, der ikke er underlagt operativsystemet, hvilket kan bruges til at modificere firmware og efterlade skjult ondsindet kode eller rootkits i SPI Flash, som ikke kan opdages af operativsystemet, samt til at deaktivere verifikation i bootfasen (UEFI Secure Boot, Intel BootGuard) og angreb på hypervisorer for at omgå integritetskontrolmekanismerne i virtuelle miljøer.
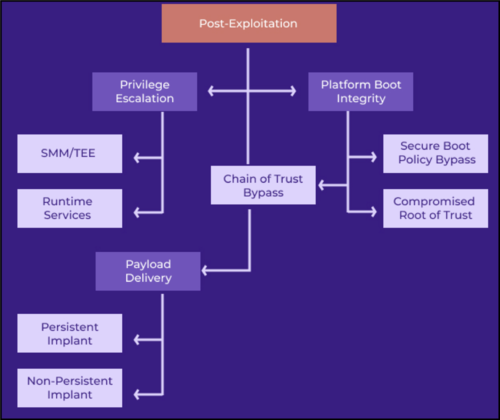
Udnyttelse af sårbarhederne kan ske fra operativsystemet ved hjælp af uverificerede SMI-håndterere (System Management Interrupt) samt på et tidspunkt før operativsystemet kører under de indledende faser af opstarten eller ved genoptagelse fra dvaletilstand. Alle sårbarheder skyldes problemer med hukommelseshåndtering og er opdelt i tre kategorier:
- SMM Callout — udførelse af egen kode med SMM-rettigheder ved at omdirigere udførelsen af SWSMI-interrupt-håndterere til kode uden for SMRAM;
- Hukommelsesskader, der gør det muligt for en angriber at skrive egne data til SMRAM, et særligt isoleret hukommelsesområde, hvor kode udføres med SMM-rettigheder.
- Hukommelsesskader i koden, der udføres på DXE-niveau (Driver eXecution Environment).
For demonstration of attack organization principles, an example exploit has been published, allowing access to the DXE Runtime UEFI through an attack from the third or zero defense ring to execute custom code. The exploit manipulates a stack overflow (CVE-2021-42059) in the UEFI DXE driver. During the attack, the attacker can place their code in the DXE driver, which remains active after the operating system is restarted, or modify the NVRAM area in the SPI Flash. While executing, the attacker's code can change privileged memory areas, modify EFI Runtime services, and affect the boot process.
Kilde: opennet.ru
