

I Chrome-browseren er der opdaget et problem med at sende følsomme oplysninger til Google's servere, når den avancerede stavekontrol er aktiveret, hvilket indebærer kontrol ved hjælp af en ekstern tjeneste. Problemet opstår også i Edge-browseren, når Microsoft Editor-udvidelsen bruges.
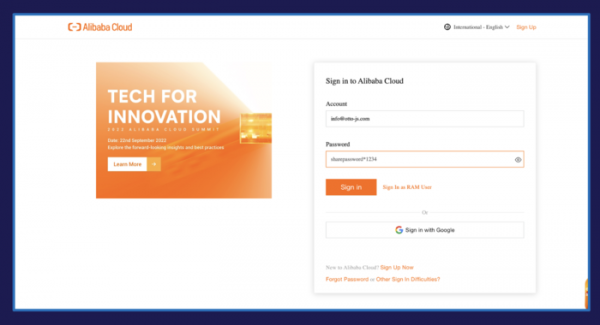
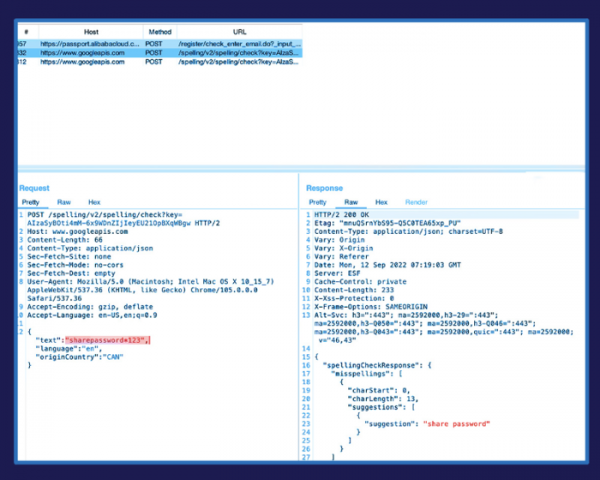
Det viser sig, at teksten til kontrol også overføres fra inputformularer, der indeholder følsomme data, herunder fra felter med brugernavne, adresser, e-mail, pas-oplysninger og endda adgangskoder, hvis adgangskodefejlene ikke er begrænset af den standard tag «». For eksempel fører problemet til, at der sendes adgangskoder til server www.googleapis.com, hvis muligheden for at vise den indtastede adgangskode er aktiveret i tjenesterne Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud og LastPass. Af 30 testede kendte websteder, herunder sociale medier, banker, cloud-platforme og internetbutikker, viste 29 sig at være sårbare over for lækagen.
I AWS og LastPass er problemet allerede hurtigt blevet løst ved at tilføje parameteren «spellcheck=false» i «input»-tagget. For at blokere for overførsel af data fra brugersiden skal den avancerede kontrol i indstillingerne deaktiveres (sektion «Languages/Spell check/Enhanced spell check» eller «Sprog/Retningskontrol/Avanceret kontrol», hvor den avancerede kontrol som standard er deaktiveret).
Kilde: opennet.ru
