

Google har annonceret, at de vil begynde at bruge chips bygget på den åbne platform OpenTitan i Chromebook-enheder. Chromebook er blevet de første kommercielt tilgængelige enheder, der er udstyret med OpenTitan. I år planlægger Google at implementere server systemer med OpenTitan i deres datacentre. Masseproduktion af chipsene er organiseret af Nuvoton. Det er også blevet bemærket, at arbejdet med en ny version af chippen er begyndt, som vil muliggøre brugen af post-kvantum algoritmerne ML-DSA og ML-KEM til sikker opstart og validering, der implementerer kryptografiske metoder baseret på løsning af gitterteoretiske problemer.
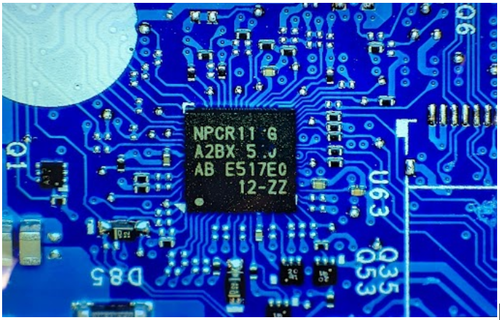
OpenTitan-projektet tilbyder en platform til udvikling af betroede hardwarekomponenter (RoT, Root of Trust), der anvendes der, hvor der er behov for at garantere den integrerede tilstand af hardware- og softwareelementer i systemet. OpenTitan blev grundlagt af Google i 2018, men blev i 2019 overført til den non-profit organisation lowRISC, hvorefter virksomheder som Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC og G+D Mobile Security sluttede sig til udviklingen. Koden og specifikationerne til hardwarekomponenterne relateret til projektet er blevet offentliggjort under Apache 2.0 licensen. De løsninger, der anvendes i OpenTitan, bygger på teknologier, der allerede anvendes i Googles Titan kryptografiske USB-tokens og TPM-chips til at sikre valideret opstart, installeret på servere infrastrukturen i Google, samt på Chromebook- og Pixel-enheder.
I modsætning til eksisterende implementeringer af Root of Trust udvikles OpenTitan i overensstemmelse med konceptet "sikkerhed gennem gennemsigtighed", hvilket indebærer tilgængelighed af koden og skemaerne samt anvendelse af en fuldstændig åben udviklingsproces, der ikke er knyttet til specifikke leverandører og chipproducenter. OpenTitan er blevet den første kommercielt tilgængelige åbne implementering af Root of Trust, hvor der er støtte til en post-kvantum sikker opstartsmekanisme baseret på brugen af digital signaturalgoritmen SLH-DSA (Sphincs+), som er modstandsdygtig over for brute force fra kvantecomputere.
OpenTitan-baserede chips kan anvendes i serverbundkort, netværkskort, forbrugerudstyr, routere og IoT-enheder til verifikation af firmware og indlæste komponenter (beskyttelse mod ændring af kritiske systemdele), til at generere kryptografisk unikke systemidentifikatorer (beskyttelse mod udskiftning af hardware), til at tilbyde sikkerhedsrelaterede tjenester, til at beskytte kryptografiske nøgler (isolering af nøgler i tilfælde af at en angriber får fysisk adgang til udstyret) samt til at føre en isoleret revisionslog, der ikke kan redigeres eller slettes.
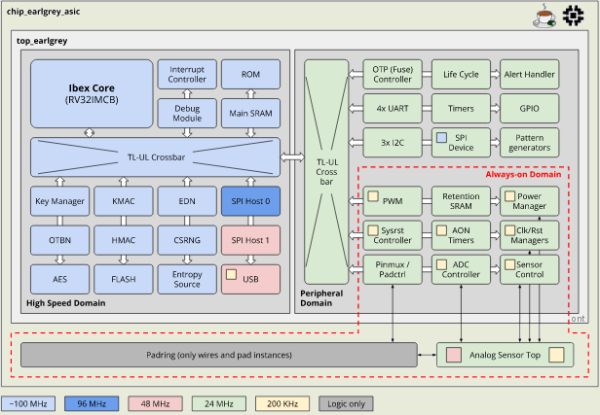
OpenTitan omfatter logiske blokke, der er eftertragtede i RoT-chips, såsom en åben mikroprocessor baseret på RISC-V-arkitekturen (RV32IMCB Ibex), kryptografiske co-processorer, en hardware-random number generator, en nøgleadministrator med DICE-support, en mekanisme til sikker datalagring i permanent og RAM, beskyttelsesteknologier, input/output-enheder og komponenter til sikker opstart. Enheden tilbyder også blokke med implementering af standardiserede krypteringsalgoritmer som AES og HMAC-SHA256 samt en accelerator til matematiske operationer, der anvendes i algoritmer til arbejde med digitale signaturer baseret på offentlige nøgler.
Kilde: opennet.ru
