

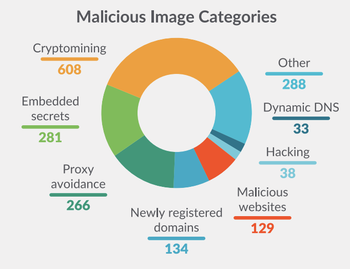
Sysdig, der udvikler det samme navn, åbent værktøj til systemanalyse, har offentliggjort resultaterne af en undersøgelse af mere end 250.000 billeder af Linux-containere placeret i Docker Hub-kataloget uden tegn på at være verificeret eller officielt billede. I alt blev 1652 billeder klassificeret som ondsindede.
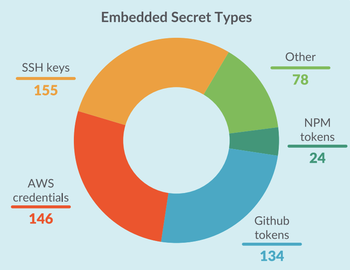
I 608 billeder blev der fundet komponenter til kryptovaluta-mining, i 288 blev der efterladt adgangstokens (i 155 SSH-nøgler, i 146 tokens til AWS, i 134 tokens til GitHub, i 24 tokens til API NPM), i 266 var der midler til at omgå firewalls via proxy, i 134 optrådte nyligt registrerede domæner, og i 129 var der anmodninger til websteder, der blev anset for ondsindede.
Nogle billeder med kryptovaluta-minere brugte navne, der inkluderede navne på kendte åbne projekter såsom ubuntu, golang, joomla, liferay og drupal, eller anvendte typosquatting-metoden (tildeling af lignende navne, der adskiller sig med enkelte tegn). Blandt de mest populære ondsindede billeder var vibersastra/ubuntu og vibersastra/golang, som blev downloadet mere end 10.000 og 6.900 gange henholdsvis.
Kilde: opennet.ru
