

ESET rapporterer, at der er blevet opdaget skadelige apps i Google Play, som søger at få adgang til engangskoder for at omgå to-faktor autentificering.
ESET's specialister har etableret, at malware er camoufleret som den legitime kryptovalutaudveksling BtcTurk. Specifikt er der fundet skadelige programmer med navnene BTCTurk Pro Beta, BtcTurk Pro Beta og BTCTURK PRO.
Efter download og installation af en af disse apps får brugeren en anmodning om adgang til meddelelser. Derefter vises et vindue til indtastning af loginoplysninger til BtcTurk-systemet.
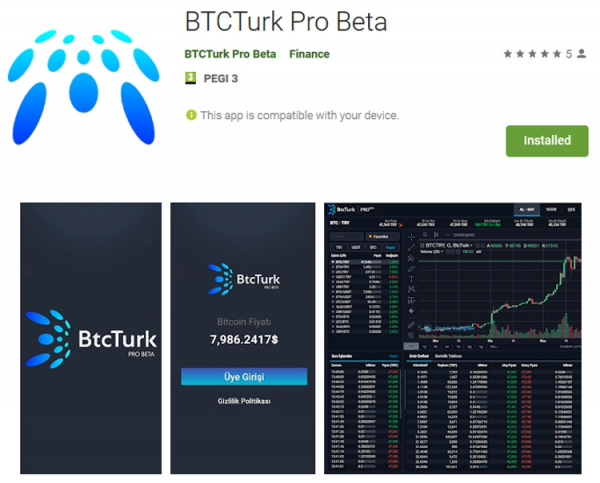
Indtastningen af autentifikationsoplysninger resulterer i, at offeret får en fejlmeddelelse. I mellemtiden bliver de indtastede oplysninger og pop-up-meddelelser med autentifikationskoden sendt til en ekstern server kriminel.
ESET bemærker, at opdagelsen af skadelige apps med sådanne funktioner er det første kendte tilfælde siden indførelsen af begrænsninger i adgangen for Android-apps til opkaldslogger og SMS.
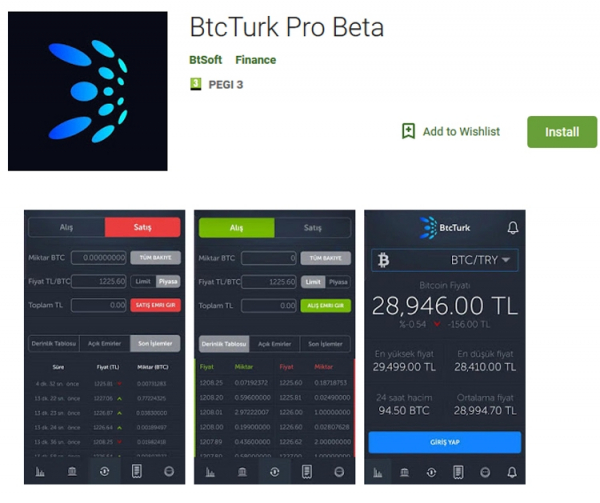
Falske kryptovaluta-apps blev uploadet til Google Play i denne måned. De opdagede programmer er nu fjernet, men gerningsmændene kan uploade skadelige apps med de beskrevne funktioner under andre navne til Google Play.
Kilde: 3dnews.ru
