

En række specialiserede medier om en ny metode til phishing-angreb, der er rettet mod brugere af Chrome-browseren på mobile enheder. Udvikleren James Fisher har fundet en relativt simpel exploit til webbrowseren, der kan narre brugeren eller tvinge dem til at navigere til en falsk side. Og det kræver ikke meget.
Hovedpunktet er, at adressefeltet i den mobile version af Chrome skjules, når skærmen rulles ned. Imidlertid kan en angriber oprette et falskt adressefelt, der ikke forsvinder, før brugeren besøger en anden hjemmeside. Denne kan være falsk eller initier en download af skadelig kode. Derudover er det muligt at ændre det rigtige adressefelt, når man ruller op.
Fishers tilgang er rettet mod Chrome og er indtil videre kun et konceptbevis, men teoretisk set kan det vise falske adressefelter for forskellige browsere og endda interaktive elementer. Med andre ord kan en gruppe hackere skabe en overbevisende falsk hjemmeside, der ligner den ægte vare.
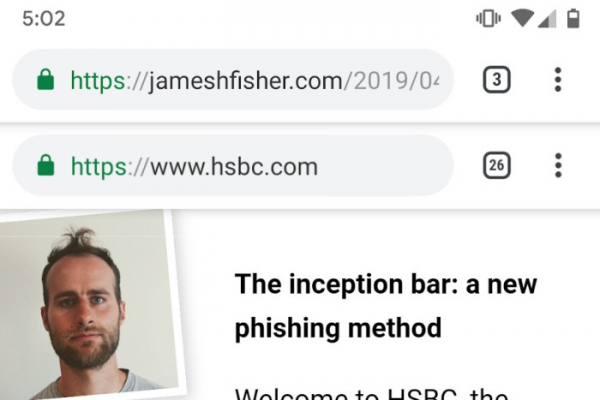
Medierne har allerede henvendt sig til Google for afklaringer, men vi har endnu ikke modtaget kommentarer fra søgegiganten. Det er samtidig uklart, hvor mange angribere der allerede anvender denne tilgang. Det skal bemærkes, at det rigtige adressefelt kan fastgøres, så det ikke forsvinder under rulning. Selvom dette ikke er en panacea, vil det stadig gøre det muligt at sige, om der har været et forsøg på at falske adressefeltet.
Det er også uklart, hvornår der vil komme et passende sikkerhedstiltag mod denne form for fejl. Sandsynligvis vil det blive implementeret i fremtidige versioner af browseren.
Kilde: 3dnews.ru
