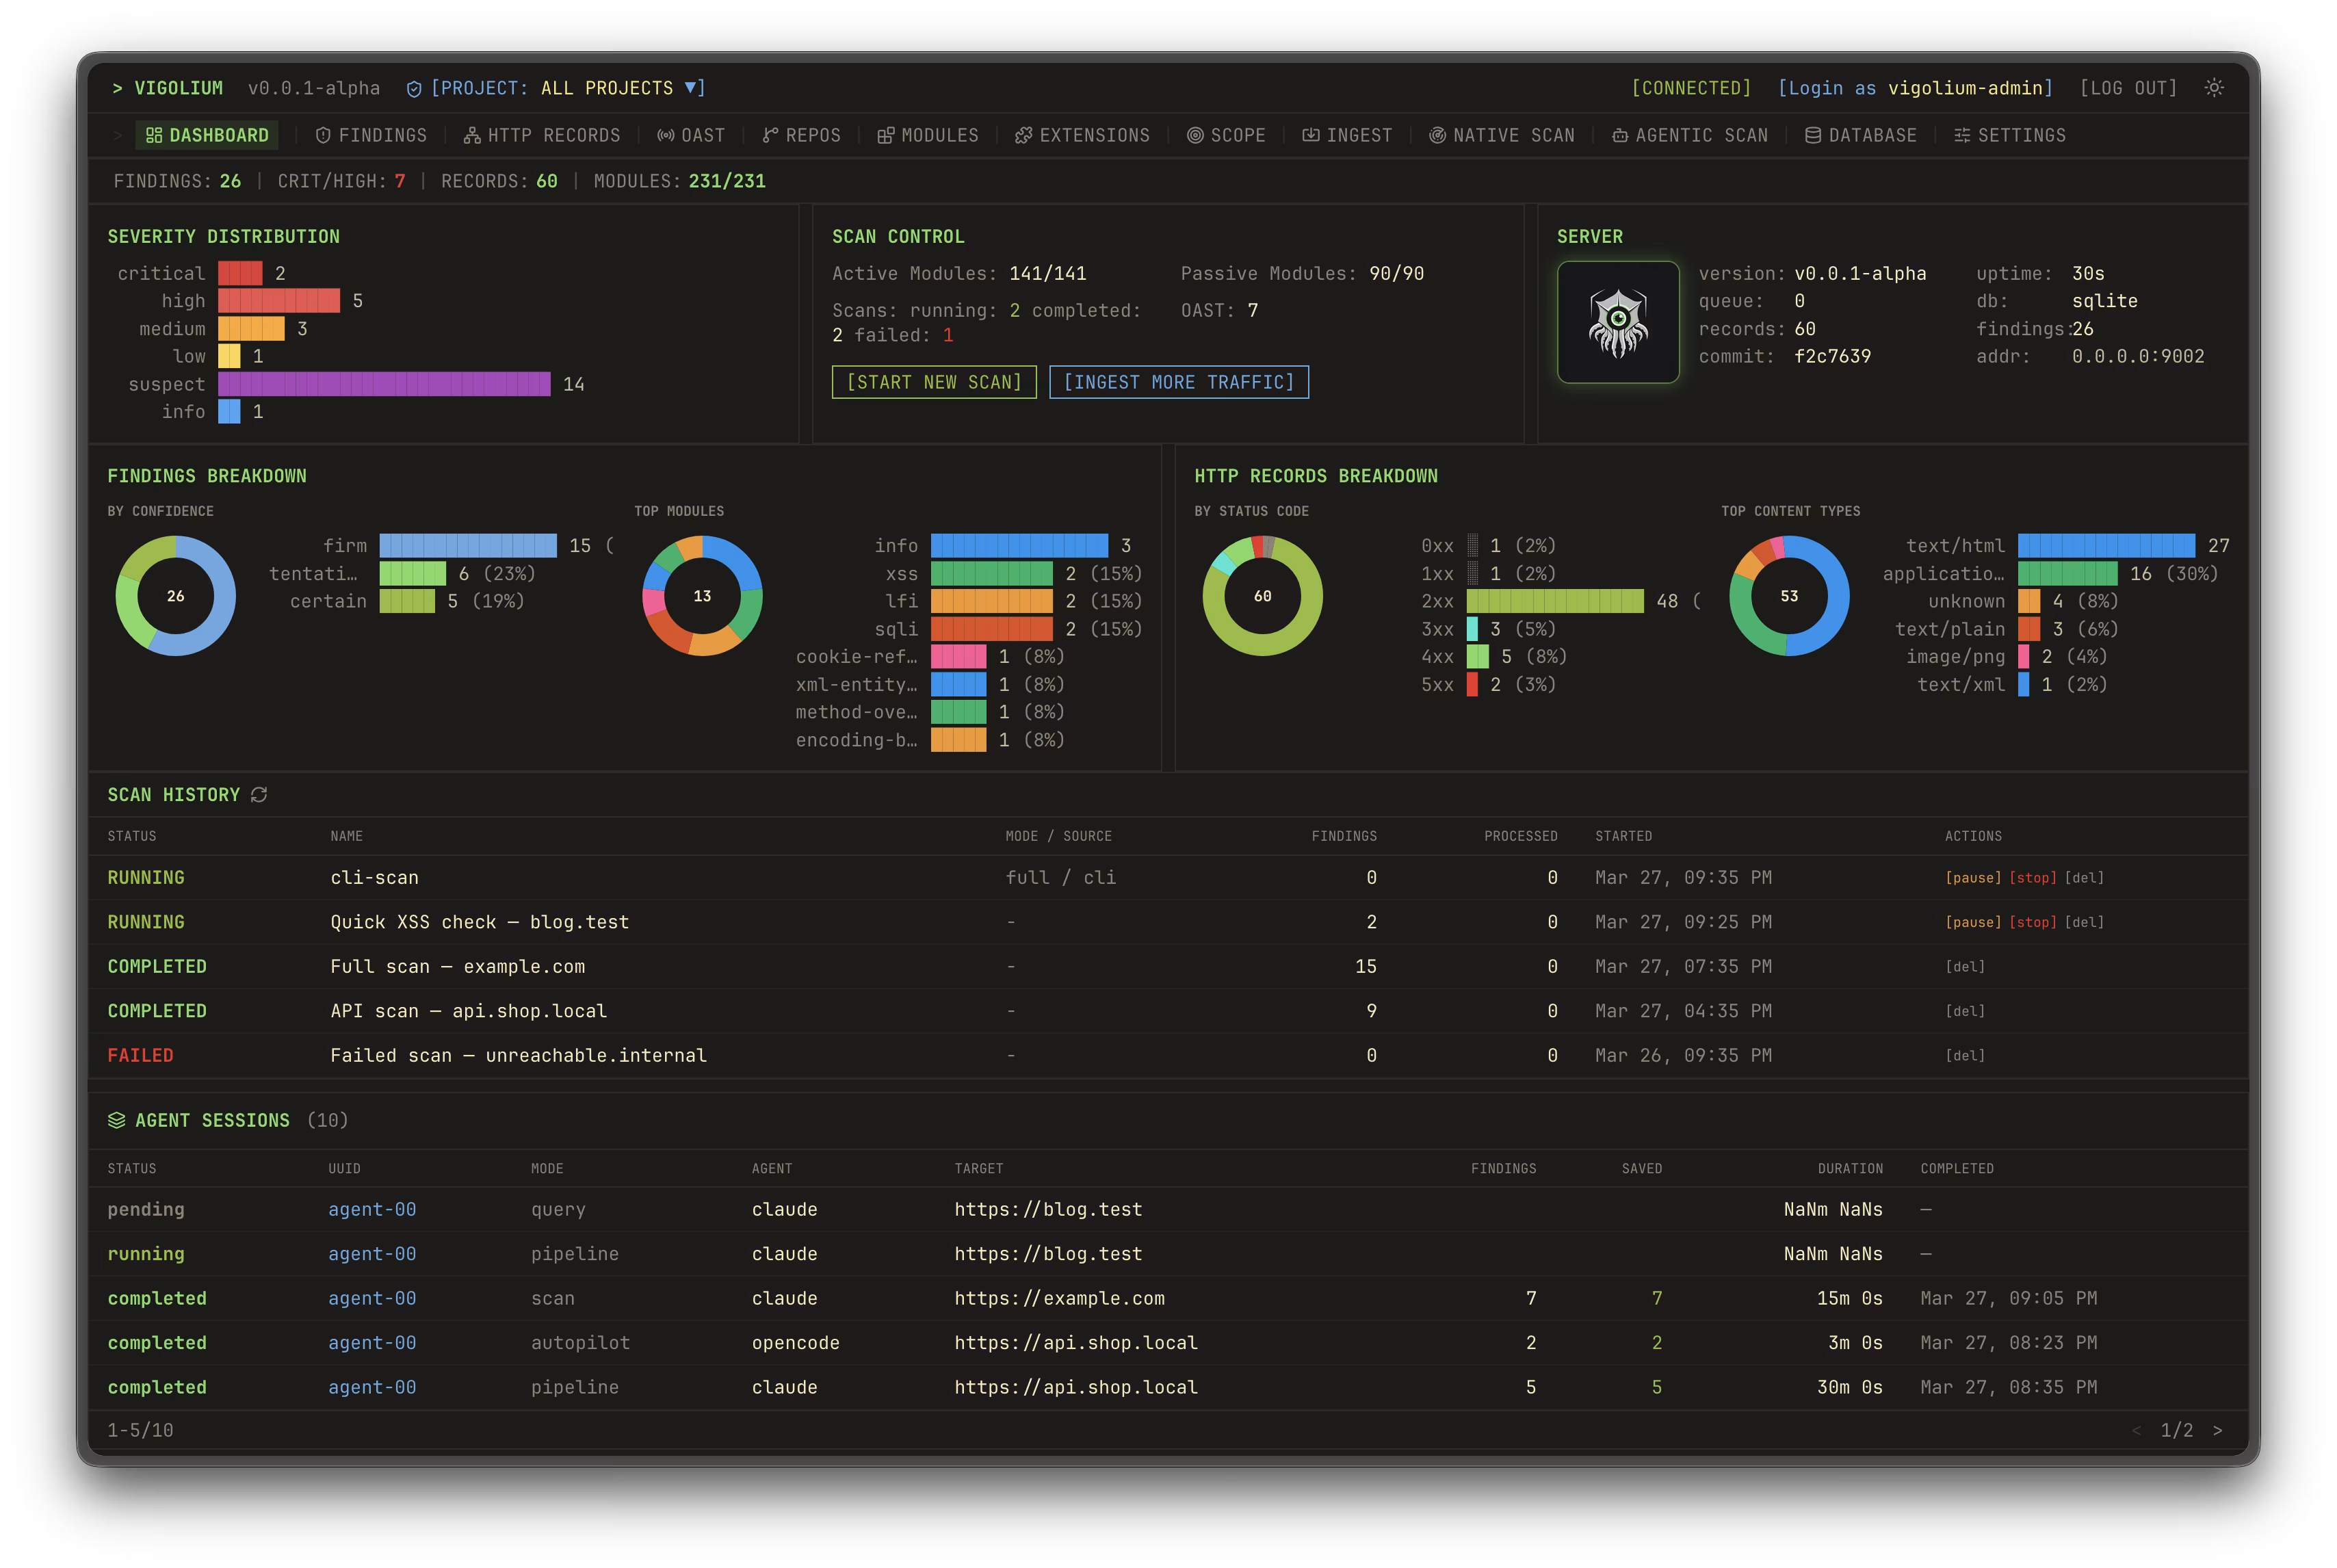
Den indledende offentlige udgave er blevet udgivet Vigolium v0.1.13-beta — en sårbarhedsscanner til webapplikationer, der kombinerer klassisk deterministisk scanning med agentbaseret audit baseret på LLM. Projektet er tilgængeligt på GitHub og distribueres under licensen GNU AGPLv3; den kommercielle del er lagt i skyen Cloud Console, mens kernen i scanneren er erklæret som åben.
Vigolium tilbyder to hoveddriftsformer: vigolium scan — almindelig flertrins scanning med indholdsdetektering, spidering gennem browseren, aktiv og passiv audit; og vigolium agent — agentmode, hvor LLM vælger moduler, planlægger angreb, genererer brugerdefinerede JavaScript-udvidelser og kombinerer dynamisk test med kildekodeaudit.
Ifølge data fra den aktuelle modulhåndbog, Vigolium inkluderer 251 kontrolmoduler, heraf 154 aktive og 97 passive. Aktive moduler sender ændrede anmodninger og anvender fuzzing, injektioner og adfærdsanalyse, mens passive analyserer allerede eksisterende anmodnings-/svarspar uden at generere yderligere trafik.
Muligheder
Native Scan — almindelig deterministisk scanning.
Vigolium scan mode er beregnet til hurtige og reproducerbare kontroller. Den gennemgår flere faser: ekstern dataindsamling, indholdsdetektering, browser-/SPA-spidering og audit. Dette mode er praktisk til CI, regelmæssige kontroller og situationer, hvor det er vigtigt at få et forudsigeligt resultat uden inddragelse af LLM.Agentic Scan — agentaudit med LLM.
Vigolium agent mode bruger den indbyggede runtime olium. Agenten kan selv finde endpoints, vælge moduler, udføre kontroller, analysere kode, udføre SAST og genkontrollere fund. Scenarierne Autopilot, Swarm og Query mode understøttes: fra autonom scanning af mål til engangsforespørgsler til kodegennemgang, søgning efter endpoints og opdagelse af hemmeligheder.Kontroller for XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE og SSRF.
Modulhåndbogen indeholder kontroller for reflekteret XSS, SQL-injektioner ved fejl og boolean-baseret blind SQLi, NoSQL-injektioner, server-side template injection, local file inclusion, command injection, XXE, SSRF og out-of-band sårbarheder. Fundene vurderes på en skala fra critical til info samt en tillidsskala fra certain, firm, tentative.OAST-kontroller for "blinde" sårbarheder.
Vigolium kan kontrollere blind XSS, blind SSRF, blind XXE og blind RCE via callback-mekanismer, herunder gennem interactsh. Dette er nødvendigt i tilfælde, hvor sårbarheden ikke fremgår direkte i HTTP-svaret, men serveren foretager en ekstern DNS/HTTP-anmodning eller udfører en forsinket handling.Værdi-bevidst mutation — mutation af parametre under hensyntagen til værdienes betydning.
Scanneren klassificerer parametre efter semantisk type: tal, UUID, JWT, email og andre varianter, hvorefter den vælger mutationer baseret på konteksten. Dette bør mindske støj sammenlignet med grov erstatning af identiske payloads i alle felter.Understøttelse af forskellige inddataformater.
Som input kan du videregive URL'er, OpenAPI/Swagger-specifikationer, Postman-samlinger, data fra Burp Suite, cURL og Nuclei JSONL. URL'er kan også leveres via stdin, og separate scanningfaser kan startes.Autentificeret scanning og kontroller for IDOR/BOLA.
Vigolium understøtter flere sessioner samtidig: sessioner kan videregives inline, indlæses fra filer eller beskrives ved komplette login flows med tokenudtrækning. Dette bruges til kontroller af horisontal og vertikal adgangskontrol, herunder IDOR/BOLA og privilegiet hævning.Kontroller for frameworks og typiske lækager.
I moduletlisten er der kontroller for Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express og ASP.NET/IIS. For eksempel kontrolleres åbne Actuator endpoints for Spring, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia og Java-applikationsservere; for Next.js — lækager gennem /_next/data, SSRF i Image Optimizer og omgåelser af middleware.JavaScript-udvidelser.
Brugeren kan skrive sine egne moduler og hooks i JavaScript gennem den indbyggede JS-motor med HTTP API, der tager hensyn til sessioner. Vigtig begrænsning: sådanne udvidelser kan udføre vilkårlige kommandoer og er ikke isolerede i en sandkasse, derfor skal de betragtes som almindelig eksekverbar kode.En separat fase triage for resultater.
I LLM-assisteret sikkerhedstestning opstår ofte problemet med sandsynlige, men ikke reproducerbare fund. Forfatteren af Vigolium beskriver triage som et separat gennemgang: først indsamler scanneren kandidater, derefter en separat kontrol genbekræfter hver fund med beviser.Budgetbegrænsninger for agenttilstand.
Til agentbaseret scanning kan du begrænse tokens, antal værktøjsopkald, antallet af triage-iterationer og den samlede udførelsestid. Dette er vigtigt for CI og pentests med en fast tidsramme: agenten må ikke uendeligt "grave" i et mål og bruge budgettet på mindre nyttige hypoteser.Rapporter, kø og skalering.
I Native Scan er der angivet en konkurrerende worker pool, per-host rate limiting, hybrid kø i hukommelsen, på disk eller i Redis, samt selvforsynende HTML-rapporter. Udgange inkluderer console, JSONL og HTML.Servermodus, API og integration med Burp Suite.
Vigolium kan køre som en API-server, modtage trafik, inkludere en gennemsigtig HTTP-proxy og automatisk scanne de modtagne data. For Burp Suite nævnes en separat udvidelse, burp-vigolium, der gør det muligt at sende live-trafik til Vigolium-serveren.Workbench og Console.
Udover CLI beskriver projektet Workbench — selvhostet dashboard til visualisering af resultater, projektstyring og opfølgning på fund. Console — kommercielt cloudlag til managed scanning, centraliseret rapportering, samarbejde og planlægning af kontroller.
Installation
Projektet tilbyder installation via shell-script, npm, Docker, Homebrew, Bun og bygning fra kildekode. For bygning fra kildekode er der angivet krav i README Go 1.26+ og bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Udviklerne advarer specifikt om, at Vigolium er et offensivt sikkerhedsværktøj: agenttilstand startes uden sandkasse og får fuld adgang til shell, filsystemet og værtens netværk, og udvidelser kan også udføre vilkårlige kommandoer. Derfor anbefales det at køre agentkontroller i en engangskontejner eller virtuel maskine, der er begrænset til rammerne for den specifikke testning.
Kilde: linux.org.ru