

Bitdefender Labs, et firma, der forsker i softwaresikkerhed, har afsløret detaljer om ny malware, der angriber Android-enheder. Ifølge eksperter opfører det sig lidt anderledes end de fleste almindelige trusler, da det ikke angriber alle enheder. I stedet vælger virussen brugere, fra hvem den kan få de mest nyttige data.
Udviklerne af malware har forbudt den at angreb brugere i bestemte regioner, herunder lande, der tidligere var en del af Sovjetunionen, Afrika og Mellemøsten. Australien ser ud til at være hovedmålet for hackerne ifølge undersøgelser. Der er også blevet inficeret et stort antal enheder i USA, Canada og nogle europæiske lande.
Malwaren blev første gang opdaget af specialister i begyndelsen af året, selvom den begyndte at sprede sig allerede i 2016, og ifølge estimater har den i løbet af denne periode inficeret enheder hos hundrede tusinder af brugere. Siden begyndelsen af året har softwaren allerede ramt titusinder af enheder.
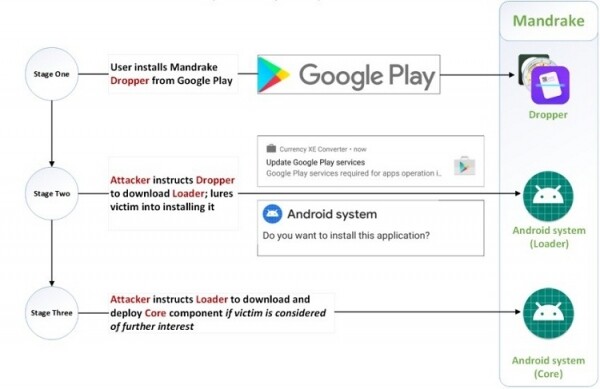
Grunden til, at virusset i lang tid forblev uset i Google Play, er, at den ondsindede kode i princippet ikke er inkluderet i selve applikationerne, men at de bruger en proces, der kun aktiverer spionagefunktioner på direkte anvisning, og hackerne bag dette inkluderer ikke disse funktioner under testning af Google. Men når den ondsindede kode aktiveres, kan applikationen hente næsten alle data fra enheden, inklusive information, der er nødvendig for at logge på websteder og i applikationer.
Bogdan Botezatu, direktør for forskning og trusselsrapportering hos Bitdefender, har kaldt Mandrake et af de mest magtfulde malware-programmer for Android. Dets endelige mål er at opnå fuld kontrol over enheden og kompromittere brugernes konti.
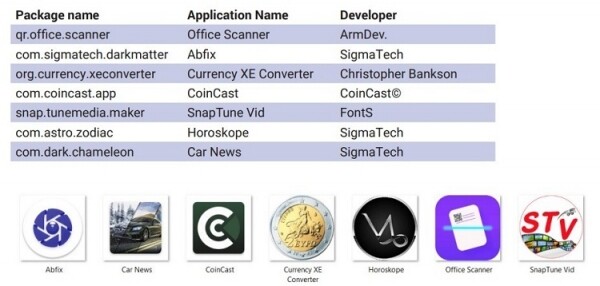
For many years, Mandrake has spread through various applications on Google Play, published under different developer names, allowing it to remain unnoticed. The applications used to spread malware are also relatively well-supported to maintain the illusion that these programs can be trusted. Developers often respond to reviews, and many applications have support pages on social media. Interestingly, the applications completely erase themselves from the device as soon as they collect all the necessary data.
Google has not commented on the situation, and it is quite possible that the threat is still active. The best way to avoid infection by Mandrake is to install time-tested applications from reputable developers.
Kilde: 3dnews.ru
