Chrome OS 121, baseret på Linux-kernen, systemadministratoren upstart, ebuild/portage byggeværktøjer, åbne komponenter og webbrowseren Chrome 121, er nu tilgængelig. Brugergrænsefladen for Chrome OS er begrænset til webbrowseren, og traditionelle programmer er erstattet af webapplikationer, men Chrome OS inkluderer et fuldt multifunktionsvindue, skrivebord og proceslinje. Kildekoderne distribueres under den åbne licens Apache 2.0. Chrome OS 120 er tilgængelig til de fleste aktuelle Chromebook-modeller. For brug på almindelige computere tilbydes udgaven Chrome OS Flex.
De vigtigste ændringer i Chrome OS 121:
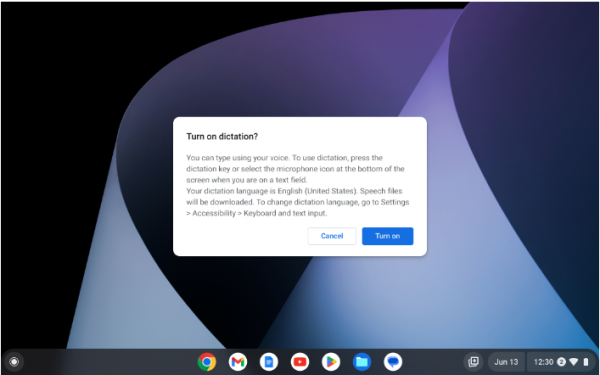
- Understøttelse af aktivering af stemmeinput ved hjælp af tastaturkombinationen Search + D eller en separat knap, som findes på nogle Logitech-tastaturer, er blevet tilføjet.

- Muligheden for at bruge ChromeVox skærmlæseren til at interagere med applikationer, der kører i App Streaming-tilstand (muliggør fjernarbejde med eksterne Android-applikationer, hvis grænseflade vises i et separat vindue) er blevet tilføjet.
- Ved første opstart er visningen af velkomstmeddelelserne fra Google Assistant blevet stoppet.
- Der er tilføjet en ny styringsgestus, der gør det muligt at lukke pop-up-notifikationer ved hjælp af touchpad.
- Understøttelse af en kantløs udskrivningstilstand er blevet tilføjet, hvilket for eksempel kan bruges til at trykke på fotos, der fylder hele pladsen på fotopapiret.
- I ChromeOS Flex er understøttelsen af enhederne HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 og Dell Optiplex 980 blevet stoppet.
- Syv sårbarheder er blevet rettet, hvoraf seks er vurderet til moderat fare:
- Sårbarhederne CVE-2024-25556, CVE-2024-1280 og CVE-2024-1281 fører til dataskrivning uden for den tildelte buffer og påvirker driveren CAMX, funktionen cam_lrme_mgr_hw_prepare_update og funktionen PhysmemCreateNewDmaBufBackedPMR.
- Sårbarheden CVE-2024-25557 skyldes adgang til allerede frigivne fysiske hukommelsessider (Physical Pages use-after-free) på GPU PowerVR siden, og den tillader læsning og skrivning til fysisk hukommelse fra brugerrummet.
- Sårbarheden CVE-2024-25558 skyldes heltalsoverskridelse i GPU PowerVR-driveren og tillader skrivning af data uden for buffergrænserne.
- CVE-2023-6817 og CVE-2023-6932 er sårbarheder i Linux-kernen.
- Sårbarhed (endnu uden CVE, tildelt et højt fare niveau) i vinduesmanageren Ash, forårsaget af adgang til hukommelse efter den er blevet frigivet.
Kilde: opennet.ru