

Kali Linux 2021.4 er frigivet, designet til at teste systemer for sårbarheder, udføre revision, analysere resterende information og identificere konsekvenserne af angreb fra ondsindede aktører. Alle originale udviklinger, der er skabt inden for rammerne af distributionen, distribueres under GPL-licensen og er tilgængelige gennem et offentligt Git-repositorium. Der er forberedt flere versioner af iso-billeder til download, med størrelser på 466 MB, 3.1 GB og 3.7 GB. Bygningerne er tilgængelige for arkitekturerne i386, x86_64, ARM (armhf og armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standard skrivebordet Xfce tilbydes, men optional understøttes KDE, GNOME, MATE, LXDE og Enlightenment e17.
Kali inkluderer en af de mest omfattende samlinger af værktøjer til it-sikkerhedsspecialister: fra værktøjer til test af webapplikationer og indtrængen i trådløse netværk til programmer til læsning af data fra RFID-identifikationschip. Pakken omfatter en samling exploits og over 300 specialiserede værktøjer til sikkerhedstest, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Derudover inkluderer distributionen værktøjer til at fremskynde opbrud af adgangskoder (Multihash CUDA Brute Forcer) og WPA-nøgler (Pyrit) ved hjælp af CUDA og AMD Stream teknologier, der muliggør brug af NVIDIA og AMD GPU'er til at udføre beregningsoperationer.
I den nye version:
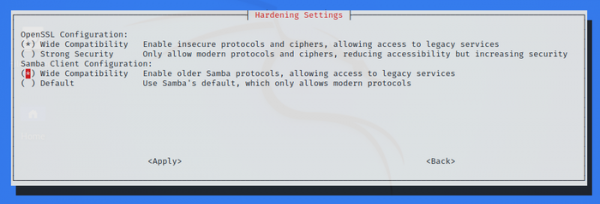
- Samba-klienten er blevet omkonfigureret for at sikre kompatibilitet med enhver Samba-server, uanset hvilken protokol der er valgt på serveren, hvilket gør det lettere at opdage sårbare Samba-servere i netværket. Kompatibilitetsindstillingen kan ændres ved hjælp af værktøjet kali-tweaks.

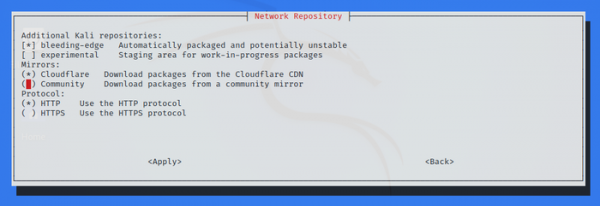
- I kali-tweaks indstillingerne for spejle er der mulighed for at fremskynde leveringen af opdateringer ved hjælp af CloudFlare-content delivery network.

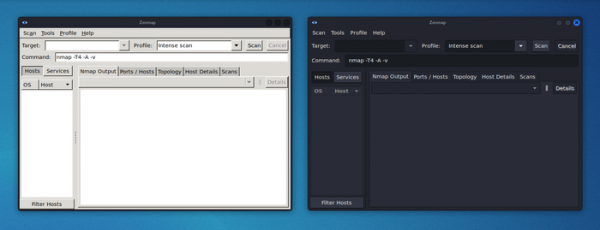
- Kaboxer-værktøjerne har fået støtte til at ændre temaer og ikon-sæt, herunder muligheden for at bruge et mørkt tema.

- Nye værktøjer er blevet tilføjet:
- Dufflebag — søgning efter fortrolige oplysninger i EBS-partitioner;
- Maryam — en åben OSINT-ramme;
- Name-That-Hash — bestemmelse af hash-typen;
- Proxmark3 — angreb på RFID-tags ved hjælp af Proxmark3-enheder;
- Reverse Proxy Grapher — opbygning af diagram over datastreaming gennem en omvendt proxy;
- S3Scanner — scannings af ubeskyttede S3-miljøer og udskriver deres indhold;
- Spraykatz — udvinding af legitimationsoplysninger fra Windows-systemer og Active Directory-baserede omgivelser;
- truffleHog — analyse af fortrolige data i Git-repositorier;
- Web of trust grapher (wotmate) — implementering af PGP pathfinder.
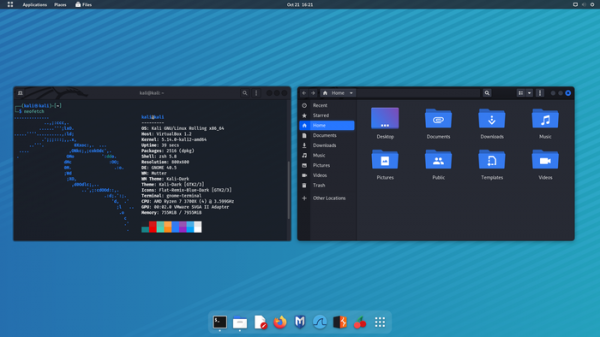
- Versionerne af skriveborde Xfce, GNOME 41 og KDE Plasma 5.23 er opdateret, og knapperne til vindueskontrol er blevet ensartet i de forskellige skriveborde.

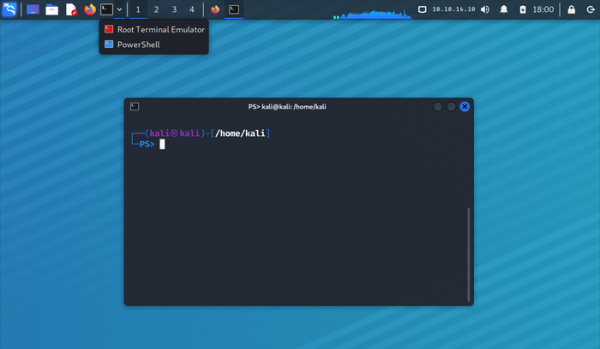
- I Xfce er layoutet af elementerne i panelet optimeret for at spare på den horisontale skærmplads. Panelet har fået tilføjet widgets til overvågning af CPU-belastning og visning af parametre. VPNI opgavehåndtereren er der implementeret en mere kompakt tilstand, hvor kun programmets ikoner vises. Ved gennemgang af indholdet bliver der leveret kun knapper i stedet for miniaturebilleder. for virtuelle skriveborde Forbedret understøttelse af Apple-systemer baseret på ARM M1-chippen.

- Forbedret support til Apple-systemer baseret på ARM M1-chip.
- I ARM-versionen er ext4 filsystemet som standard tilknyttet root-partitionen (i stedet for ext3), der er tilføjet understøttelse af Raspberry Pi Zero 2 W, og Raspberry Pi-platforme kan nu indlæses fra USB-drev. For Pinebook Pro-laptoppen er der implementeret mulighed for at overclocke CPU'en op til 2GHz.
- Samtidig er NetHunter 2021.4 blevet frigivet, som er et miljø til mobile enheder baseret på Android-platformen med en samling værktøjer til at teste systemer for sårbarheder. Med NetHunter er det muligt at teste angreb, der er specifikke for mobile enheder, for eksempel ved at efterligne funktionaliteten af USB-enheder (BadUSB og HID Keyboard — efterligning af et netværks USB-adapter, der kan bruges til MITM-angreb eller en USB-tastatur, der udfører substitutions af tegn) og oprettelse af falske adgangspunkter (MANA Evil Access Point). NetHunter installeres i standardmiljøet på Android-platformen som en chroot-billede, hvori en specielt tilpasset variant af Kali Linux kører. I den nye version er der blevet tilføjet Social-Engineer Toolkit og modul til Spear Phishing Email Attack.
Kilde: opennet.ru
