

Udgivelsen af distributionsversionen Kali Linux 2022.2 er præsenteret, som er beregnet til at teste systemer for sårbarheder, udføre revisioner, analysere resterende information og identificere konsekvenserne af angriberes handlinger. Alle originale bidrag, der er oprettet inden for rammerne af distributionen, distribueres under GPL-licensen og er tilgængelige via et offentligt Git-repository. Flere varianter af iso-billeder er forberedt til download, med størrelser på 471 MB, 2.8 GB, 3.5 GB og 9.4 GB. Bygningerne er tilgængelige for arkitekturerne i386, x86_64, ARM (armhf og armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Som standard tilbydes skrivebordet Xfce, men KDE, GNOME, MATE, LXDE og Enlightenment e17 understøttes valgfrit.
Kali inkluderer en af de mest omfattende samlinger af værktøjer til it-sikkerhedsspecialister: fra værktøjer til test af webapplikationer og indtrængen i trådløse netværk til programmer til læsning af data fra RFID-identifikationschip. Pakken omfatter en samling exploits og over 300 specialiserede værktøjer til sikkerhedstest, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Derudover inkluderer distributionen værktøjer til at fremskynde opbrud af adgangskoder (Multihash CUDA Brute Forcer) og WPA-nøgler (Pyrit) ved hjælp af CUDA og AMD Stream teknologier, der muliggør brug af NVIDIA og AMD GPU'er til at udføre beregningsoperationer.
I den nye version:
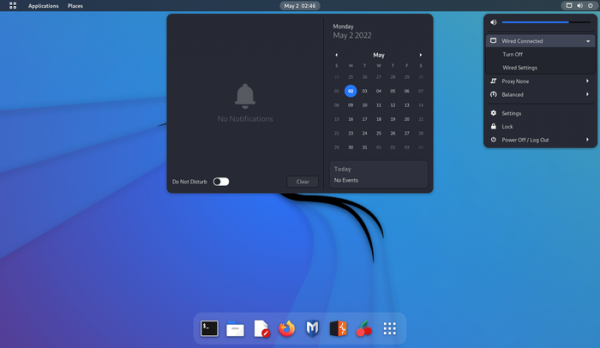
- Brugergrænsefladen GNOME er opdateret til version 42. Den nye version af dash-to-dock er blevet aktiveret. De lyse og mørke temaer er opdateret.

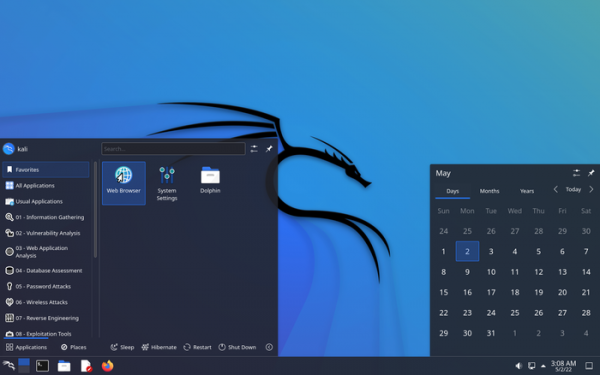
- Skrivebordet KDE Plasma er opdateret til version 5.24.

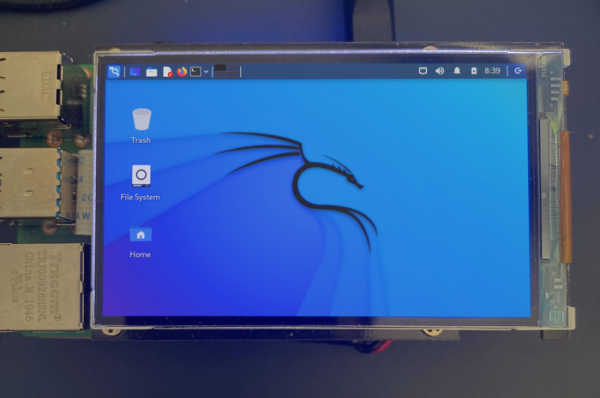
- I værktøjet Xfce Tweaks er der tilbudt mulighed for at aktivere et nyt forenklet panel til ARM-enheder, som i modsætning til det normale Xfce-panel passer på små skærme med lav opløsning (for eksempel 800×480).

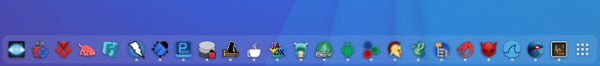
- Der er tilføjet nye ikoner til programmene evil-winrm og bloodhound, og ikonerne for nmap, ffuf og edb-debugger er opdateret. I KDE og GNOME er der givet egne ikoner til specialiserede grafiske anvendelser.

- Automatisk kopiering af grundlæggende konfigurationsfiler fra kataloget /etc/skel til hjemmemappen er sikret, men uden at erstatte allerede eksisterende filer.
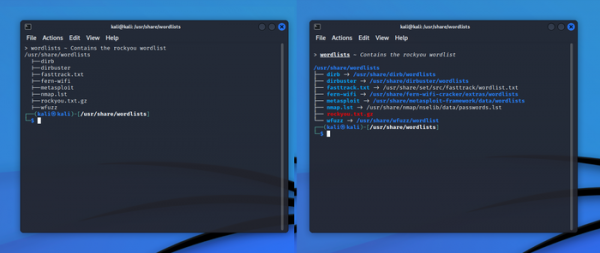
- Mulighederne relateret til arbejde i konsollen er udvidet. Pakkerne python3-pip og python3-virtualenv er inkluderet. Synfarvningen for zsh er blevet let ændret. Autocompletion af muligheder for John The Ripper er tilføjet. Der er implementeret synfarvning af filtyper i pakkerne med ressourcer (wordlists, windows-resources, powersploit).

- Værktøjer til arbejde med snapshots i Btrfs-filsystemet er tilføjet. Der er mulighed for at skabe bootable snapshots, vurdere forskelle mellem snapshots, overvåge indholdet af snapshots og automatisk oprette snapshots.
- Nye værktøjer er blevet tilføjet:
- BruteShark er et program til inspektion af netværkstrafik og udtrækning af fortrolige data, såsom adgangskoder.
- Evil-WinRM er en WinRM-shell.
- Hakrawler er en søgebot til at identificere indgangspunkt og ressourcer.
- Httpx er et værktøj til HTTP.
- LAPSDumper gemmer LAPS (Local Administrator Password Solution) adgangskoder.
- PhpSploit — framework til organisering af remote adgang.
- PEDump — oprettelse af dump af eksekverbare filer Win32.
- SentryPeer — honeypot til VoIP.
- Sparrow-wifi — Wi-Fi analyzer.
- wifipumpkin3 — framework til oprettelse af falske adgangspunkter.
- Opdateret build af Win-Kex (Windows + Kali Desktop EXperience), designet til at køre i Windows i et WSL2 (Windows Subsystem for Linux) miljø. Givet mulighed for at køre GUI-applikationer med root-rettigheder ved hjælp af sudo.
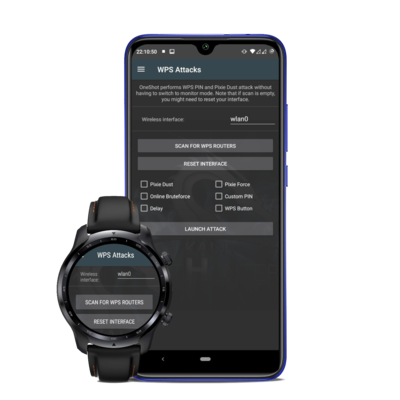
- Samtidig forberedt er udgivelsen af NetHunter 2022.2, et miljø til mobile enheder baseret på Android-platformen med en samling værktøjer til at teste systemer for sårbarheder. Med NetHunter er det muligt at teste angreb, der specifikt sigter mod mobile enheder, eksempelvis gennem emulering af USB-enheders funktion (BadUSB og HID Keyboard — emulering af et netværks USB-adapter, der kan bruges til MITM-angreb, eller en USB-tastatur, der udfører tegnsubstitution) og oprettelse af falske adgangspunkter (MANA Evil Access Point). NetHunter installeres i det standardmiljø, der findes på Android-platformen i form af en chroot-billede, hvor en særligt tilpasset version af Kali Linux kører. I den nye version tilbydes en ny fane WPS Attacks, der muliggør brug af OneShot-scriptet til at udføre forskellige angreb på WPS.

Kilde: opennet.ru
