

Efter et års udvikling er udgivelsen af Live-distributionsværktøjet NST 36 (Network Security Toolkit) offentliggjort, designet til at udføre netværkssikkerhedsanalyses og overvåge dens drift. Størrelsen på den bootbare iso-afbildning (x86_64) er 4,1 GB. For brugere af Fedora Linux er der forberedt et særligt repository, der giver mulighed for at installere alle de udviklinger, der er skabt inden for projektet NST, på allerede installerede systemer. Distributionen er bygget på Fedora 36 og tillader installation af yderligere pakker fra eksterne repositories, der er kompatible med Fedora Linux.
Distributionen inkluderer en omfattende samling af applikationer relateret til netværkssikkerhed (for eksempel: Wireshark, NTop, Nessus, Snort, NMap, Kismet, TcpTrack, Etherape, nsttracroute, Ettercap osv.). Der er forberedt et særligt webinterface til at styre sikkerhedstests og automatisere opkald af forskellige værktøjer, som også omfatter et web-front-end til netværksanalysatoren Wireshark. Det grafiske miljø i distributionen er baseret på FluxBox.
I den nye version:
- Pakke-basen er synkroniseret med Fedora 36. Kernelversionen Linux 5.18 er anvendt. Leverede applikationer er blevet opdateret til de nyeste versioner.
- Adgangen til sårbarhedsscannere som OpenVAS (Open Vulnerability Assessment Scanner) og Greenbone GVM (Greenbone Vulnerability Management) er blevet redesignet og køres nu i en separat container baseret på podman.

- Den forældede sidepanel med navigationsmenuen er fjernet fra NST WUI webgrænsefladen.
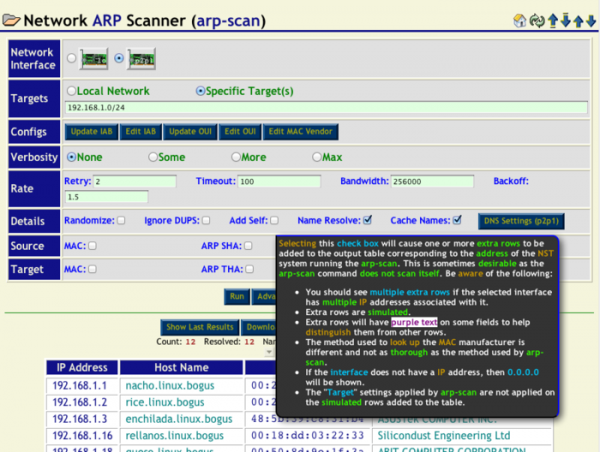
- I webgrænsefladen til ARP-scanning er der blevet tilføjet en kolonne med oplysninger om RTT (Round Trip Time), og antallet af tilgængelige operationer er blevet udvidet.
- Der er blevet tilføjet en mulighed for at vælge netværksadapter i widgeten til indstilling af IPv4, IPv6 og værtsnavn.

Kilde: opennet.ru
