

Efter to års udvikling er udgivelsen af projektet Kata Containers 3.0 offentliggjort, som udvikler en stak til organisering af containerudførelse ved hjælp af isolation baseret på fuldgyldige virtualiseringsmekanismer. Projektet er skabt af virksomhederne Intel og Hyper ved at kombinere teknologierne Clear Containers og runV. Koden til projektet er skrevet i sprog som Go og Rust og distribueres under Apache 2.0 licensen. Udviklingen af projektet overvåges af en arbejdsgruppe, der er etableret under den uafhængige organisation OpenStack Foundation, som inkluderer virksomheder som Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE og ZTE.
Kernen i Kata er et runtime, der giver mulighed for at skabe kompakte virtuelle maskiner, der køres ved hjælp af en fuldgyldig hypervisor, i stedet for at anvende traditionelle containere, der bruger en fælles Linux-kerne og isoleres ved hjælp af navnerum og cgroups. Anvendelsen af virtual machines sikrer et højere sikkerhedsniveau, der beskytter mod angreb forårsaget af udnyttelse af sårbarheder i Linux-kernen.
Kata Containers er designet til integration i eksisterende containerisolationsinfrastrukturer med mulighed for at anvende sådanne virtuelle maskiner til at styrke beskyttelsen af traditionelle containere. Projektet tilbyder mekanismer til at sikre kompatibiliteten af letvægts virtuelle maskiner med forskellige containerisolationsinfrastrukturer, containerorkestreringsplatforme og specifikationer såsom OCI (Open Container Initiative), CRI (Container Runtime Interface) og CNI (Container Networking Interface). Værktøjer til integration med Docker, Kubernetes, QEMU og OpenStack er tilgængelige.
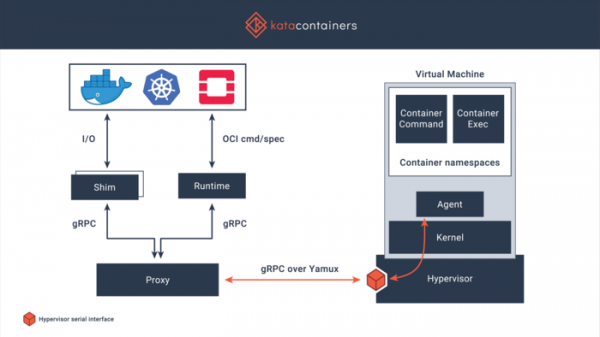
Integration med containerstyringssystemer opnås ved hjælp af et lag, der simulerer containerstyring, som via gRPC-grænsefladen og en specialiseret proxy henvender sig til det administrerende agent i den virtuelle maskine. Inden for det virtuelle miljø, der køres af hypervisoren, anvendes en specielt optimeret Linux-kerne, der kun indeholder det minimale nødvendige sæt af funktioner.
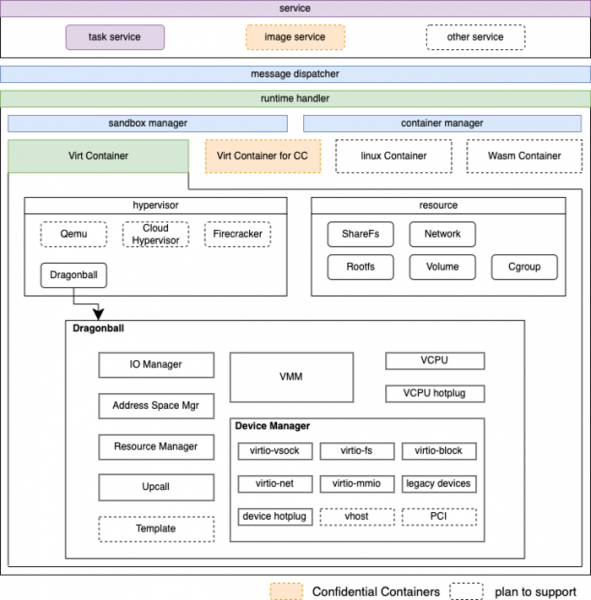
Som hypervisor understøttes brugen af Dragonball Sandbox (en KVM-revision, optimeret til containere) med QEMU-værktøjerne samt Firecracker og Cloud Hypervisor. Det systemmiljø inkluderer en initialiseringsdæmon og en agent (Agent). Agenten muliggør kørsel af brugerspecificerede containerbilleder i OCI-format for Docker og CRI for Kubernetes. Når det bruges sammen med Docker, oprettes der en separat virtual machine, dvs. et kørende miljø oven på hypervisoren anvendes til indlejret start af containere.
For at reducere hukommelsesforbruget anvendes mekanismen DAX (direct access to file system bypassing page cache without using block device layer), og til deduplikeringsmuligheder af ensartede hukommelsesområder anvendes KSM-teknologi (Kernel Samepage Merging), hvilket muliggør deling af ressourcer på værtsystemet og tilslutning af et fælles skabelon systemmiljø til forskellige gæstesystemer.
I den nye version:
- En alternativ runtime (runtime-rs) er blevet foreslået, der danner indholdet af containerne og er skrevet i Rust (den tidligere leverede runtime var skrevet i Go). Runtime er kompatibel med OCI, CRI-O og Containerd, hvilket muliggør brug med Docker og Kubernetes.
- En ny hypervisor, dragonball, baseret på KVM og rust-vmm, er blevet foreslået.
- Support for GPU-pass-through ved hjælp af VFIO er tilføjet.
- Support for cgroup v2 er tilføjet.
- Support til at ændre indstillinger uden at ændre hovedkonfigurationsfilen ved at erstatte blokke i separate filer, som placeres i kataloget 'config.d/'.
- I komponenter skrevet i Rust er der anvendt et nyt bibliotek til sikker håndtering af filstier.
- Komponenten virtiofsd (skrevet i C) er blevet erstattet med virtiofsd-rs (skrevet i Rust).
- Support til sandbox-isolering af QEMU-komponenter er tilføjet.
- I QEMU er API io_uring anvendt til asynkron ind-/udgang.
- For QEMU og Cloud-hypervisor er support til Intel TDX (Trusted Domain Extensions) implementeret.
- Komponenterne er opdateret: QEMU 6.2.0, Cloud-hypervisor 26.0, Firecracker 1.1.0, Linux-kernen 5.19.2.
Kilde: opennet.ru
