

Udgivelsen af Kata Containers projekt 3.2 er annonceret, som udvikler en stak til at organisere udførelsen af containere med brug af isolering baseret på fulde virtualiseringsmekanismer. Projektet er skabt af virksomhederne Intel og Hyper ved at kombinere teknologierne Clear Containers og runV. Koden til projektet er skrevet i Go og Rust og distribueres under Apache 2.0 licensen. Udviklingen af projektet ledes af en arbejdsgruppe oprettet under den uafhængige organisation OpenStack Foundation, som inkluderer virksomheder som Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE og ZTE.
Kernen i Kata er et runtime, der gør det muligt at oprette kompakte virtuelle maskiner, der kører ved hjælp af en fuldgyldig hypervisor i stedet for at anvende traditionelle containere, som bruger et fælles Linux-kerne og er isoleret ved hjælp af namespaces og cgroups. Anvendelsen virtual machines sikrer et højere sikkerhedsniveau, der beskytter mod angreb forårsaget af udnyttelse af sårbarheder i Linux-kernen.
Kata Containers er designet til integration i eksisterende containerisolationsinfrastrukturer med mulighed for at anvende sådanne virtuelle maskiner til at styrke beskyttelsen af traditionelle containere. Projektet tilbyder mekanismer til at sikre kompatibiliteten af letvægts virtuelle maskiner med forskellige containerisolationsinfrastrukturer, containerorkestreringsplatforme og specifikationer såsom OCI (Open Container Initiative), CRI (Container Runtime Interface) og CNI (Container Networking Interface). Værktøjer til integration med Docker, Kubernetes, QEMU og OpenStack er tilgængelige.
Integration med containerstyringssystemer opnås ved hjælp af et lag, der simulerer containerstyring, som via gRPC-grænsefladen og en specialiseret proxy henvender sig til det administrerende agent i den virtuelle maskine. Inden for det virtuelle miljø, der køres af hypervisoren, anvendes en specielt optimeret Linux-kerne, der kun indeholder det minimale nødvendige sæt af funktioner.
Som hypervisor understøttes brugen af Dragonball Sandbox (en KVM-revision, optimeret til containere) med QEMU-værktøjerne samt Firecracker og Cloud Hypervisor. Det systemmiljø inkluderer en initialiseringsdæmon og en agent (Agent). Agenten muliggør kørsel af brugerspecificerede containerbilleder i OCI-format for Docker og CRI for Kubernetes. Når det bruges sammen med Docker, oprettes der en separat virtual machine, dvs. et kørende miljø oven på hypervisoren anvendes til indlejret start af containere.
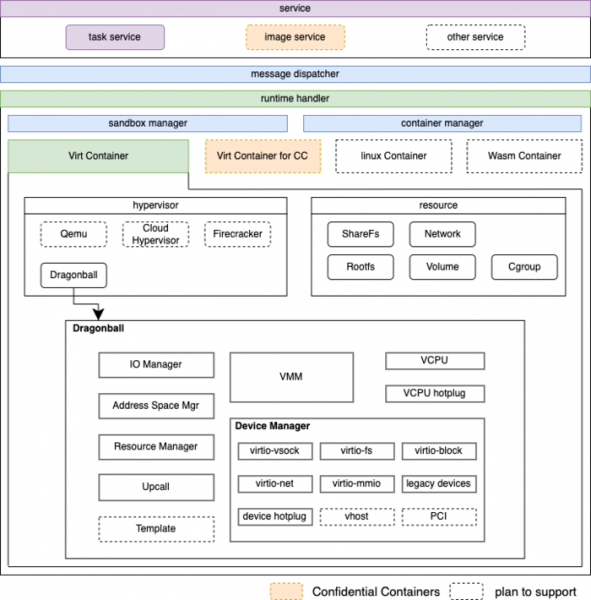
For at reducere hukommelsesforbruget anvendes mekanismen DAX (direct access to file system bypassing page cache without using block device layer), og til deduplikeringsmuligheder af ensartede hukommelsesområder anvendes KSM-teknologi (Kernel Samepage Merging), hvilket muliggør deling af ressourcer på værtsystemet og tilslutning af et fælles skabelon systemmiljø til forskellige gæstesystemer.
I den nye version:
- Udover støtte til AMD64 (x86_64) arkitekturen er der genereret udgivelser til ARM64 (Aarch64) og s390 (IBM Z) arkitekturer. Der er også arbejde i gang for at understøtte ppc64le (IBM Power) arkitekturen.
- For at organisere adgangen til containerbilleder er der brugt filsystemet Nydus 2.2.0, som anvender indholdsadressering for effektivt samarbejde med standardbilleder. Nydus understøtter on-the-fly indlæsning af billeder (indlæser kun ved behov), tilbyder deduplisering af gentagne data og kan bruge forskellige backends til faktisk opbevaring. Der gives kompatibilitet med POSIX (analog til Composefs, kombinerer Nydus muligheden for OverlayFS med EROFS eller FUSE-modul).
- I hovedkomponenten af Kata Containers projektet er der integreret en virtuel maskinmanager Dragonball, som nu vil blive udviklet i det fælles repository.
- Der er tilføjet en fejlfindingsfunktion til værktøjet kata-ctl for at forbinde til den virtuelle maskine fra værtens miljø.
- Kapaciteten til GPU-håndtering er blevet udvidet, og der er tilføjet støtte til GPU-gennemstrømning til containere til konfidential computing (Confidential Container), som sikrer kryptering af data, hukommelse og udførelsestilstand for at beskytte i tilfælde af kompromittering af værtens miljø eller hypervisor.
- I Runtime-rs er der tilføjet et subsystem til enhedsadministration, der anvendes i containere eller sandbox-miljøer. Der er støtte til arbejde med vfio, blok-, netværks- og andre typer enheder.
- Der er sikret kompatibilitet med OCI Runtime 1.0.2 og Kubernetes 1.23.1.
- For Linux-kernen anbefales det at bruge version 6.1.38 med patches.
- Udviklingen er blevet overført fra at bruge det kontinuerlige integrationssystem Jenkins til GitHub Actions.
Kilde: opennet.ru
