

Proxmox Virtual Environment 9.1 er blevet offentliggjort, en specialiseret Linux-distribution baseret på Debian GNU/Linux, som er målrettet mod implementering og vedligeholdelse af virtuelle servere ved hjælp af LXC og KVM og kan fungere som en erstatning for produkter som VMware vSphere, Microsoft Hyper-V og Citrix Hypervisor. Størrelsen af installations-ISO-filen er 1,7 GB.
Proxmox VE tilbyder værktøjer til at implementere et komplet industrielt niveau virtuelt server-system, der administreres via et webinterface, designet til at håndtere hundreder eller endda tusinder af virtuelle maskiner. Distributionen har indbyggede værktøjer til at organisere backup af virtuelle miljøer og leverer native support til clustering, herunder muligheden for at migrere virtuelle miljøer fra en node til en anden uden at stoppe driften. Blandt funktionerne i webinterfacet er: support for sikker VNC-konsol; adgangsstyring til alle tilgængelige objekter (VM, lager, noder osv.) baseret på roller; support for forskellige autentificeringsmekanismer (MS ADS, LDAP, Linux PAM, Proxmox VE-godkendelse).
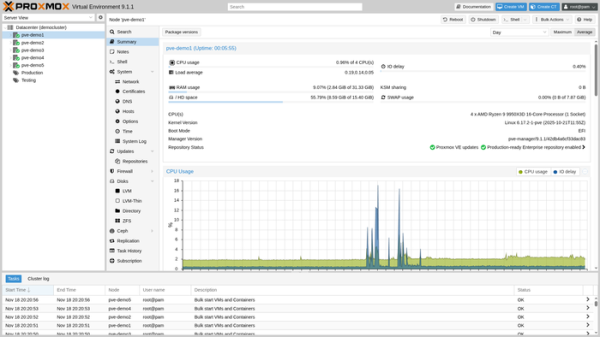
I den nye version:
- Synkronisering med Debian-pakkeoplysninger 13.2 er gennemført. Linux-kernen er opdateret til version 6.17. Nye versioner af QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4 er blevet anvendt. Der er tilføjet support til oprettelse af lagre baseret på Ceph 19.2.3 (Squid).
- Muligheden for at oprette LXC-containere fra OCI (Open Container Initiative) billeder, som er uploadet manuelt eller fra repositorier, er blevet tilføjet. Oprettelse af OCI-skabeloner til containere, containere med et komplet systemmiljø, og containere til kørsel af enkelte applikationer understøttes.
- For containere, der kræver tilslutning af en virtuel TPM-modul (Trusted Platform Module), er muligheden for at gemme vTPM-tilstanden i qcow2-format blevet implementeret. Denne mulighed gør det muligt at tage snapshots virtual machines med vTPM, for eksempel anvendt til kørsel af gæstesystemer med nye versioner af Windows ved hjælp af lagerløsninger baseret på NFS og CIFS.
- Der er givet værktøjer til fleksibel styring af indlejret virtualisering i gæstesystemer. En ny vCPU-flag "nested-virt" er blevet tilføjet, hvilket muliggør aktivering af indlejret virtualisering oven på en vCPU-type, der helt eller delvist svarer til parameterne (producent og generation) for den værts-CPU. Eksempler på anvendelse af indlejret virtualisering inkluderer kørsel af indlejrede hypervisorer og brug af beskyttelsesmekanismer i Windows-baserede gæstesystemer.
- GUI'en har fået muligheden for at generere mere detaljerede rapporter for softwaredefinerede netværk (SDN, Software-Defined Networking). For eksempel kan man se, hvilke netværksbroer og virtuelle netværk gæstesystemerne er tilsluttet, og hvilke IP- og MAC-adresser der anvendes i EVPN-zoner.
- Der er blevet tilføjet indledende support til Intel TDX (Trusted Domain Extensions) mekanismen til kryptering af RAM i gæstesystemer.
- Der er blevet tilføjet mulighed for selektiv deaktivering af KSM (Kernel Samepage Merging) mekanismen for bestemte virtuelle maskiner, som muliggør deduplikering af ensartede hukommelsesområder.
Kilde: opennet.ru
