

Tor Browser 11.0.2 er udgivet, med fokus på anonymitet, sikkerhed og privatliv. Når Tor Browser bruges, dirigeres al trafik kun gennem Tor-netværket, og det er umuligt at tilgå direkte via det nuværende systems netværksforbindelse, hvilket forhindrer, at brugerens faktiske IP-adresse kan spores (hvis browseren bliver kompromitteret, kan angribere få adgang til systemets netværksindstillinger, så for at forhindre mulige lækager helt, bør man bruge produkter som Whonix). Tor Browser-udgaverne er tilgængelige for Linux, Windows og macOS.
For at sikre yderligere beskyttelse inkluderer Tor Browser udvidelsen HTTPS Everywhere, som muliggør kryptering af trafik på alle hjemmesider, hvor det er muligt. For at mindske truslen fra angreb ved hjælp af JavaScript og blokere plugins som standard, leveres NoScript-udvidelsen. Alternative transportmetoder anvendes for at bekæmpe blokering og inspektion af trafik. For at beskytte mod specifikke karakteristika for enkelte besøgende er API'er som WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices og screen.orientation blevet deaktiveret eller begrænset, og telemetri, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect", samt en modificeret libmdns er blevet slukket.
I den nye version er der opnået synkronisering med kodebasen fra Firefox 91.4.0, hvor 15 sårbarheder er blevet rettet, hvoraf 10 er markeret som kritiske. 7 sårbarheder skyldes problemer med hukommelsesstyring, såsom buffer-overløb og adgange til allerede frigivne hukommelsesområder, hvilket potentielt kan føre til, at ondsindet kode udføres ved åbning af specielt tilrettelagte sider. Nogle ttf-skrifttyper er blevet fjernet fra Linux-versionen, da deres brug forårsagede problemer med tekstgengivelse i brugergrænseflader i Fedora Linux. Indstillingen "network.proxy.allow_bypass", der styrer aktiviteten af beskyttelsen mod forkert brug af Proxy API i udvidelser, er blevet deaktiveret. For transportmetoden obfs4 er en ny gateway, "deusexmachina", nu anvendt som standard.
Imens fortsætter historien om blokeringen af Tor i Rusland. Roskomnadzor har ændret masken for blokerede hjemmesider i registreret. domæner Fra "www.torproject.org" til "*.torproject.org" og udvidede listen over IP-adresser, der skulle blokeres. På grund af ændringen blev de fleste underdomæner af Tor-projektet blokeret, inklusive blog.torproject.org, gettor.torproject.org og support.torproject.org. forum.torproject.net, der er hostet i Discourse-infrastrukturen, forbliver tilgængeligt. gitlab.torproject.org og lists.torproject.org er delvist tilgængelige, som først mistede adgangen, men siden er blevet genoprettet, sandsynligvis efter ændring af IP-adresser (gitlab peger nu på hosten gitlab-02.torproject.org).
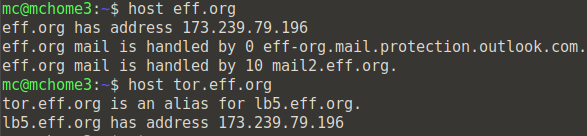
Derudover er blokeringer af Tor-netværkets gateways og noder, samt hosten ajax.aspnetcdn.com (CDN fra Microsoft), der anvendes i meek-asure transport, ikke længere blevet bemærket. Det ser ud til, at eksperimenter med at blokere Tor-noder er stoppet efter blokeringen af Tor-webstedet. Den komplekse situation med spejlet tor.eff.org, som stadig fungerer, skal nævnes. Det er sådan, at spejlet tor.eff.org er bundet til det samme IP-adressen, der bruges til domænet eff.org for organisationen EFF (Electronic Frontier Foundation), så blokering af tor.eff.org vil føre til en delvis blokering af den kendte menneskerettighedsorganisations websted.
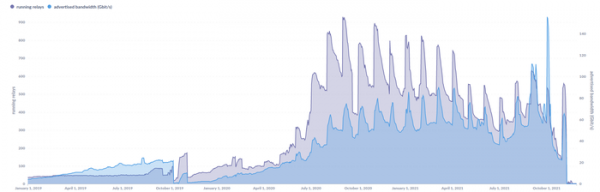
Derudover kan man nævne udgivelsen af en ny rapport om mulige forsøg på at gennemføre angreb for at de-anonymisere Tor-brugere, der forbindes med gruppen KAX17, der fremhæves af en specifik falsk kontakt-email i parametrene for noder. I løbet af september og oktober blev 570 potentielt skadelige noder blokeret af Tor-projektet. På et tidspunkt lykkedes det gruppen KAX17 at få kontrol over 900 noder i Tor-netværket, placeret hos 50 forskellige udbydere, hvilket svarer til omtrent 14% af det samlede antal relæer (til sammenligning lykkedes det angriberne i 2014 at få kontrol over næsten halvdelen af Tor-relæerne, mens de i 2020 fik kontrol over 23,95% af de udgående noder).
At placeringen af et stort antal noder, der styres af én operatør, kan de-anonymisere brugere ved hjælp af en Sybil-angreb, der kan udføres, hvis angriberne har kontrol over den første og den sidste node i anonymiseringskæden. Den første node i Tor-kæden kender brugerens IP-adresse, mens den sidste kender IP-adressen på den anmodede ressource, hvilket muliggør de-anonymisering af anmodningen ved at tilføje en bestemt skjult markør i pakkeoverskrifterne, som forbliver uændrede gennem hele anonymiseringskæden, og analysere denne markør på udgangenoden. Hvis der findes kontrollerede udgangsnoder, kan angriberne også ændre ukrypteret trafik, f.eks. fjerne omdirigeringer til HTTPS-versioner af hjemmesider og opsnappe ukrypteret indhold.
Ifølge repræsentanter fra Tor-netværket blev de fleste af de fjernede noder i efteråret kun brugt som mellemledsnoder, der ikke blev anvendt til behandling af indgående og udgående anmodninger. Nogle forskere bemærker, at noderne omfattede alle kategorier, og sandsynligheden for at ramme en indgangsnode, der kontrolleres af gruppen KAX17, var 16 %, mens det for udgangsnoden var 5 %. Men selv hvis det er tilfældet, er den samlede sandsynlighed for at ramme både en indgangs- og en udgangsnode fra gruppen af 900 kontrollerede KAX17-noder vurderet til 0,8 %. Der findes ingen direkte beviser for brugen af KAX17-noder til angreb, men sådanne angreb kan potentielt ikke udelukkes.
Kilde: opennet.ru
