

Google har offentliggjort udgivelsen af webbrowseren Chrome 123. Samtidig er der en stabil udgivelse af det frie projekt Chromium, som danner grundlag for Chrome. Browseren Chrome adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende underretninger i tilfælde af nedbrud, moduler til afspilning af beskyttet videoindhold (DRM), et system til automatisk opdatering, konstant aktiveret sandbox-isolering, levering af nøgler til Google API og overførsel af RLZ-parametre ved søgning. For dem, der har brug for mere tid til opdatering, understøttes en separat Extended Stable-gren i 8 uger. Den næste udgivelse af Chrome 124 er planlagt til den 16. april.
De væsentligste ændringer i Chrome 123:
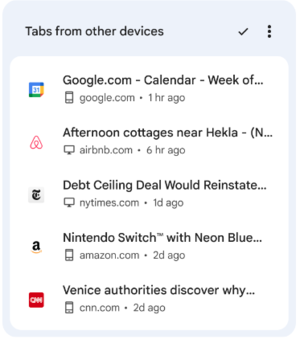
- På siden, der vises ved åbning af en ny fane, er der tilføjet en ny sektion, hvor links fra faner, for nylig åbnet på andre enheder knyttet til den samme Google-konto, vises.

- Støtte til kodning af indhold ved hjælp af Zstandard (zstd) komprimeringsalgoritmen er tilføjet, ud over de tidligere understøttede algoritmer gzip, brotli og deflate.
- Implementeringen af den frie videokodek Theora, skabt af Xiph.org Foundation baseret på VP3-kodek og understøttet i Firefox og Chrome siden 2009, er fjernet, men understøttes ikke i Chrome til Android og i browsere, der bruger WebKit, som Safari. Årsagen til at stoppe understøttelsen af Theora nævnes at være bekymringer om potentielle sårbarheder i implementeringen, som har en temmelig kompleks logik til tolkning af binære data og dekodering af streams, som ligner de nylige kritiske problemer med VP8-koderen. Ifølge udviklerne overskygger de sikkerhedsrisici, der er forbundet med stigende 0-dags angreb på mediekodekere, efterspørgslen efter Theora-kodeken, som næsten ikke anvendes i praksis, men som stadig er et betydeligt mål for potentielle angreb.
- Der gradvise stigning i procentdelen af brugere, der har deaktiveret understøttelsen af tredjeparts cookies, som sættes ved besøg på websteder, der er forskellige fra domænet på den aktuelle side, fortsætter. Sådanne cookies anvendes til at spore brugerens bevægelser mellem websteder i reklame-netværk, sociale medie- widgets og web-analysesystemer. Ændringerne fremmes som en del af initiativet Privacy Sandbox, der sigter mod at finde en balance mellem brugernes behov for at beskytte deres privatliv og ønsket fra reklamenetværk og websteder om at spore besøgendes præferencer. Deaktivering af tredjeparts cookies planlægges gradvist at blive udvidet, så den når 100% i tredje kvartal 2024. For at forhindre dette uden at vente på eksterne ændringer, er der en konfiguration "chrome://flags/#test-third-party-cookie-phaseout".
- For en lille procentdel af brugere i USA er understøttelsen af funktioner, der anvender maskinlæring - såsom smart fanebearbejdning, tema-generator og interaktiv assistent, aktiveret, som blev nævnt i annonce for Chrome 121. For systemer med centraliseret konfigurationsstyring kan administrator aktivere AI-værktøjer på politikniveau uden behov for at aktivere eksperimentel tilstand.
- I tjenesten til synkronisering af indstillinger, historie og bogmærker (Chrome Sync) er understøttelsen af versioner før Chrome 82 blevet beëndret.
- Når den udvidede beskyttelse af browseren (Safe Browsing > Enhanced protection) er aktiveret, sendes oplysninger til Google om sider, der anmoder om udvidede rettigheder (disse sider kontrolleres i en ekstern database over skadelig indhold, og i tilfælde af match vises en advarsel til brugeren med det samme). Det er også aktiveret at sende telemetri omkring brugeres annullering af advarsler, der vises før åbning af Google-sorte-liste-sider.
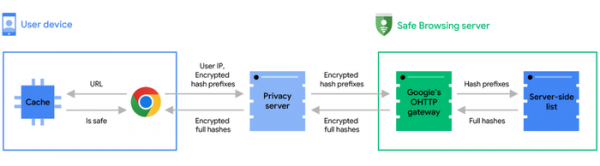
- Google har offentliggjort en artikel, der forklarer metoderne, der anvendes til at kontrollere sikkerheden for de sider, som brugerne åbner mod databasen over skadelig indhold, der er hostet eksternt. serverenFor at bevare privatlivets fred ved kontrol af de åbnede URL'er sendes der ikke komplette hashes til Google, men kun præfikset med de første 4 bytes af hashen. serveren Denne præfiks kontrolleres i databasen for skadelige sider, og hvis der er et match, returneres listen over tilsvarende præfiks-full-hashes til brugerens browser, hvor den endelige kontrol med det komplette 32-byte hash af URL'en allerede udføres. For at undgå sammenkobling af forespørgslen med brugerens IP-adresse sendes præfiks-hashen først til en mellemliggende proxy, der videresender forespørgslen til Safe Browsing-systemserveren i eget navn.

- Der er implementeret advarsler i udviklerkonsollen, når en side sender en forespørgsel til et internt netværk (192.168.x.x, 10.x.x.x osv.), hvis sådanne forespørgsler udføres uden for en sikker kontekst og ikke har bestået en forebyggende kontrol. Før den faktiske forespørgsel, der er initieret af websitet til den interne netværksressource, sendes der først en testforespørgsel, og browseren kontrollerer, om serveren returnerer HTTP-headeren 'Access-Control-Allow-Private-Network: true', der tillader adgang til intranetnetværket. Hvis adgangen ikke er tilladt, kan der være et forsøg på at tilgå en intern service, hvilket kan være en indikation på et forsøg på at udføre et angreb gennem browseren på ressourcer på det lokale netværk (f.eks. kan angriberen indsætte en iframe-forespørgsel til webgrænsefladen for en hjemmerouter, som '<><>'). I Chrome version 130 planlægger man at erstatte advarslen med en fejlmeddelelse og blokere forespørgsler, der ikke er bestået kontrollen.
- I Chrome til Android og iOS er muligheden for at fortsætte med at browse på websider, der tidligere er åbnet på andre enheder, knyttet til den samme Google-konto blevet tilføjet.
- I Chrome til Android er metoden til opbevaring af lokale adgangskoder, der ikke synkroniseres med andre enheder, blevet ændret. Tidligere blev lokale adgangskoder opbevaret i Chrome-profilen, mens de nu vil blive flyttet til den adgangskode-lager, der leveres af Google Play-tjenesterne, som allerede bruges til at gemme adgangskoden til Google-kontoen. I Chrome 123 er den nye opbevaringsmetode aktiveret for brugere uden lokale adgangskoder, og i version 124 vil den blive anvendt for brugere med lokale adgangskoder.
- Der API til statisk routing af Service Workers (Service Worker Static Routing) er blevet tilføjet, hvilket gør det muligt at udelukke udførelsen af JavaScript og intercepteringer af Service Workers, når der anmodes om ressourcer, der opfylder specifikke betingelser. Med andre ord giver API'et mulighed for at bestemme, hvordan bestemte ressourcer skal indlæses, og deaktivere opkaldet til Service Worker for ressourcer, der kan hentes fra cachen eller indlæses direkte. URL-mønstre, anmodningsmetoder, indholdstype (dokument, indlejring, skrifttype, video osv.) og status for udførelse ('running', 'not-running') kan anvendes som kriterier for beslutningstagning. For eksempel, for at sende en post-anmodning med data fra en webformular direkte uden at kalde Service Worker, kan du angive: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- Der er tilføjet en funktion light-dark() i CSS for at tilpasse farveskemaet til indstillingerne for lys eller mørk tilstand. I funktionen kan du angive to værdier, der vælges afhængigt af den lysere eller mørkere tilstand. For eksempel 'background-color: light-dark(lime, green);'.
- API'et Long Animation Frames er blevet tilføjet til diagnosticering af webstedets grænseflades responsivitet og identificering af flaskehalse under rendering.
- Der er blevet tilføjet understøttelse af værdien 'picture-in-picture' i medieforespørgslen 'display-mode', hvilket gør det muligt at oprette CSS-regler, der kun anvendes, når web-applikationen vises i 'billede-i-billede'-tilstand. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- I CSS-egenskaben 'align-content' er der implementeret muligheden for at arbejde med blokbeholdere og tabelceller. For eksempel kan 'display: block', 'display: list-item', 'display: table-cell' nu justeres ved hjælp af 'align-content'.
- Der er tilføjet CSS-egenskaben 'field-sizing', som gør størrelsen på formularfelterne afhængig af deres indhold, for eksempel til automatisk at øge størrelsen på tekstfeltet, mens der indtastes data.
- I JavaScript-grænsefladen NavigationActivation er der tilføjet en parameter navigation.activation, som afspejler tilstanden for aktiveringen af dokumentet (for eksempel kan man afgøre, om dokumentet er blevet gendannet fra cachen efter, at der er klikket på navigationsknapperne "fremad" eller "bagud"). Parameteren kan bruges til at tilpasse indholdet på siden afhængigt af, hvordan brugeren er kommet dertil, for eksempel kan en anden animation vises, hvis brugeren er kommet fra startsiden.
- Der er foretaget forbedringer i værktøjerne til webudviklere.
Udover nye funktioner og fejlrettelser er der i den nye version rettet 12 sårbarheder. Mange af sårbarhederne blev opdaget som følge af automatiserede tests ved hjælp af værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke identificeret kritiske problemer, der kan omgå alle niveauer af browserbeskyttelse og udføre kode i systemet uden for sandbox-miljøet. Som led i programmet for belønning af opdagelse af sårbarheder har Google udbetalt 7 præmier til en samlet værdi af 22.000 USD (én præmie på $10.000, én på $4.000, én på $3.000 og én på $1.000 samt to præmier på $2.000). Størrelsen på én belønning er endnu ikke fastlagt.
Kilde: opennet.ru
