

Google har offentliggjort en udgave af webbrowseren Chrome 125. Samtidig er den stabile udgave af det åbne projekt Chromium tilgængelig, som danner grundlaget for Chrome. Chrome-browseren adskiller sig fra Chromium ved brug af Googles logoer, tilstedeværelsen af et system til at sende meddelelser ved crash, moduler til afspilning af DRM-beskyttet videoindhold, et system til automatisk installation af opdateringer, konstant aktivering af Sandbox-isolering, levering af nøgler til Google API og transmission af RLZ-parametre ved søgning. For dem, der har brug for mere tid til at opdatere, understøttes en separat udgave kaldet Extended Stable, som varer i 8 uger. Den næste udgivelse af Chrome 126 er planlagt til 11. juni.
De vigtigste ændringer i Chrome 125:
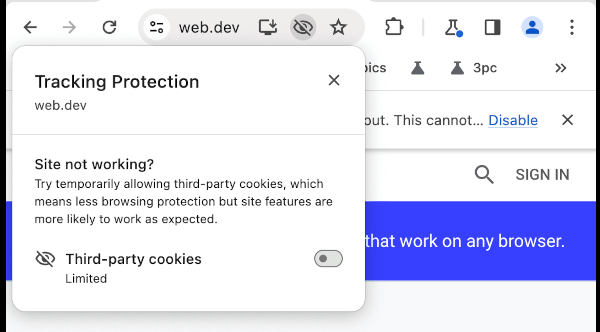
- Google har udsat den forventede afslutning på støtte til tredjeparts-cookies, som blev planlagt til slutningen af året, når man besøger websteder, der ikke tilhører domænet for den aktuelle side (disse cookies anvendes til at spor brugernes bevægelser på tværs af websteder i reklamenetværk, sociale mediers widgets og webanalyse-systemer). I den nye version er der tilføjet en indikator med et øje i adresselinjen for at identificere websteder, der bruger tredjeparts-cookies, som bliver gennemstreget, når tredjeparts-cookies er blokeret. Da testen af deaktivationen af tredjeparts-cookies fortsætter for 1% af brugerne, og der er mulighed for manuel deaktivering via indstillingen 'chrome://flags/#test-third-party-cookie-phaseout', gives der i kontekstmenuen mulighed for midlertidigt at genaktivere understøttelsen af tredjeparts-cookies for udvalgte websteder. Afblokkeringen gælder i 90 dage efter aktivering.

- Når den udvidede beskyttelse af browseren (Safe Browsing > Enhanced protection) er aktiveret, udføres automatisk dyb scanning af de downloadede filer, hvilket sker ved at uploade information til servere Google (tidligere blev der præsenteret en anmodning om at bekræfte ekstern kontrol før afsendelse, men nu vil kontrol blive udført automatisk).
- Bygninger til Windows-platformen er nu også tilgængelige for ARM64-platformen.
- Der er tilføjet en ny mekanisme til opdatering af komponenter, der kræver download af store datamængder. Dette gælder opdatering af modeller til nyligt tilføjede funktioner, der bruger maskinlæring — funktionen til smart faneblokgruppering, tema generator og interaktiv assistent.
- To nye typer potentielt problematiske udvidelser er tilføjet, som brugeren vil få advarsler om med anbefalinger til at overveje deres fortsatte brug: udvidelser, der ikke er installeret fra Chrome Web Store, og udvidelser, der bruger vildledende taktik til at påtvinge installation af unødvendig software.
- Adfærden ved annullering af 'mousemove' begivenheden er blevet tilpasset andre browsere — annullering af begivenheden blokerer ikke længere for tekstmarkering og drag & drop (for at blokere tekstmarkering og drag & drop skal 'selectstart' og 'dragstart' begivenhederne annulleres).
- Et sæt CSS-egenskaber til at styre visningen af elementer, der er knyttet til placeringen af andre elementer (CSS Anchor Positioning), er tilføjet uden brug af JavaScript, f.eks. til at knytte sig til pop-up-vinduer, der vises som lignende værktøjer. For at justere bindingen af et element til et andet element og definere outputområdet er egenskaberne anchor-name, position-anchor og inset-area foreslået; for at få oplysninger om bindingens placering er funktionen anchor() tilføjet.
- De matematiske funktioner round(), mod() og rem() er tilføjet i CSS.
- Der er tilføjet en ny syntaks til at reflektere tilstanden af brugerdefinerede HTML-elementer (custom element) i CSS, hvilket gør det muligt at bruge pseudo-klassen ':state()'.

- Compute Pressure API er tilføjet, som giver høj-niveau information om den nuværende tilstand af hardware, f.eks. kan man generelt få oplysninger om den belastning, der skabes på CPU'en (der angives niveauer: minimal belastning med aktiveret energibesparelse; acceptabel belastning, der tillader problemfri kørsel af yderligere opgaver; høj belastning, men inden for acceptable grænser og ikke hæmmende for systemets drift; kritisk belastning, der nærmer sig ressourceudtømning).
- API Storage Access, der bruges til at anmode brugeren om tilladelser til at få adgang til cookie-lageret, hvis tredjeparts cookies blokeres, er udvidet med muligheden for at anmode om adgang fra tredjepartsbehandlere (for eksempel fra indhold inde i ) til lagre, der ikke er relateret til cookies, såsom indexedDB.
- Der er tilføjet eksperimentel (origin trial) support for API Viewport Segments Enumeration, designet til at organisere output på enheder med foldbare skærme.
- Det er blevet muligt at bruge URL-skemaerne HTTP og HTTPS i WebSocket-konstruktøren i stedet for skemaerne 'ws:' og 'wss:'.
- I JavaScript er det tilladt at bruge modifikatorer '?i', '?-i', '?m', '?-m', '?s', '?-s' inden for regelmæssige udtryk for at styre aktiveringen eller deaktiveringen af flagene 'i', 's' og 'm'. For eksempel vil '?-i' i 're1 = /^[a-z](?-i:[a-z])$/i;' deaktivere 'i'-flaget (case insensitive) for det andet tegn (re1.test('aB') returnerer false).
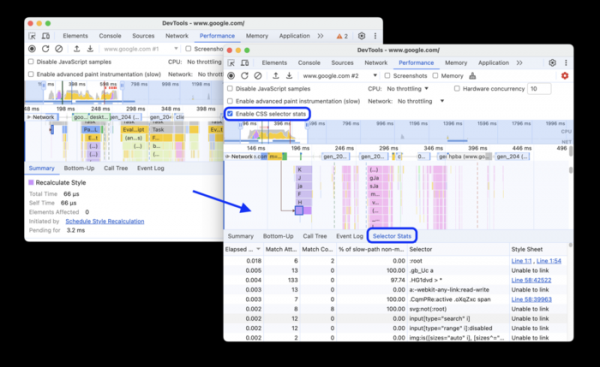
- Der er foretaget forbedringer i værktøjerne til webudviklere. I webkonsollen er der tilføjet en knap til at vise forklaringen af en fejl eller advarsel, der er genereret ved at gøre brug af AI-chatbotten Gemini. CSS-panelet har fået support for '@position-try' regler. I panelet til redigering og visning af kildekoden er der tilføjet indstillinger for at formatere pakkede sider til læseligt format og automatisk lukke parenteser under redigering. I panelet til overvågning af netværkaktivitet er der blevet tilføjet support for HTTP-overskrifter, der anvendes i svar med koden 103 'Early Hints'. I panelet til præstationsanalyse er der blevet tilføjet statistikker for CSS-selektorer.

Udover nye funktioner og fejlrettelser er der i den nye version rettet 9 sårbarheder. Mange af sårbarhederne blev identificeret ved hjælp af automatiserede testværktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Sårbarheden CVE-2024-4947, forårsaget af forkert typehåndtering (Type Confusion) i V8-motoren og klassificeret som farlig, blev udnyttet af ondsindede aktører til 0-dags angreb før den blev rettet. Der er ikke identificeret kritiske problemer, der kan omgå alle browserbeskyttelseslag og køre kode uden for sandbox-miljøet. Som led i programmet til udbetaling af belønninger for opdagelse af sårbarheder har Google udbetalt 4 belønninger til en samlet værdi af 8.000 USD (én på $7000 og én på $1000). Størrelsen på de to belønninger er endnu ikke fastlagt.
Kilde: opennet.ru
