

Google har offentliggjort udgivelsen af webbrowseren Chrome 127. Samtidig er den stabile version af det frie projekt Chromium, som danner grundlaget for Chrome, tilgængelig. Chrome-browseren adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser i tilfælde af nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), en automatisk opdateringsinstallation, konstant aktivering af Sandbox-isolering, leveringen af nøgler til Google API og overførsel af RLZ-parametre ved søgninger. For dem, der har brug for mere tid til opdateringer, understøttes der en særligt langtsigtet version kaldet Extended Stable, som er ledsaget af 8 uger. Den næste udgivelse af Chrome 128 er planlagt til den 20. august.
De vigtigste ændringer i Chrome 127:
- I inkognitotilstand er funktionen "HTTPS-First" som standard aktiveret, hvilket automatisk omdirigerer HTTP-anmodninger til HTTPS. For at sikre funktionalitet med de websteder, der ikke understøtter HTTPS, er der implementeret et fald tilbage til HTTP, hvis det efter omdirigering ikke er muligt at udføre anmodningen over HTTPS, eller der opstår problemer med certifikater. Ved forsøg på at åbne et websted via HTTP vises en særlig advarsel.
- I det indbyggede lager af rodcertifikater (Chrome Root Store) er det blevet besluttet at ophøre med at have tillid til certifikatmyndigheden Entrust på grund af gentagne overtrædelser af kravene til certifikatmyndigheder, manglende overholdelse af deadlines for reaktion ved problematiske certifikater, forsinkelse af tilbagetrækning af certifikater, utilstrækkelig rapportering om hændelser og manglende overholdelse af reglerne ved udstedelse TLS-certifikater af EV (Extended Validation) niveau, som kræver dokumentationskontrol for domænetilhørsforhold og bekræftelse af ressourceejeren. På grund af manglende handlinger til at rette op på de identificerede mangler vil TLS-certifikater, der er udstedt af Entrust efter den 31. oktober 2024, blive betragtet som ikke-pålidelige i Chrome. Certifikater udstedt før den 31. oktober vil fortsætte med at blive anerkendt som normale.
- Processen med langsom ophør af understøttelsen af den anden version af Chrome-manifestet, der definerer mulighederne og ressourcerne, der er tilgængelige for udvidelser skrevet med WebExtensions API, er begyndt. Deaktiveringen af udvidelser, der bruger den anden version af manifestet, påvirker i øjeblikket kun en del af brugerne af testversioner af Chrome (ikke de officielle udgivelser). Den fulde migration til den tredje version af manifestet planlægges afsluttet inden juni 2025.
- Ved aktivering af avanceret browserbeskyttelse (Safe Browsing > Enhanced protection) er implementeret sending til servere Google yderligere telemetri med oplysninger om de besøgte sider, hvis der på disse sider anvendes API'er til at initiere vibration (Vibration) eller få fuld kontrol over musen (PointerLock) og tastaturet (Keyboard). Hvis den åbne side er på listen over uønskede, vises et svar til brugeren, og handlingerne fra de nævnte API'er deaktiveres.
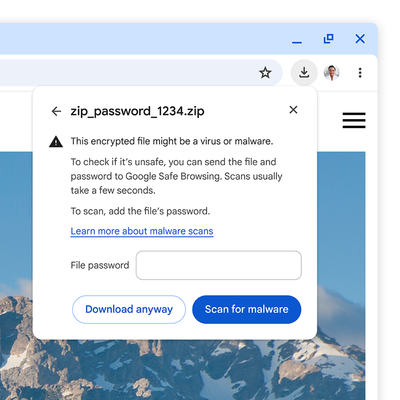
- Resultaterne af arbejdet med opgraderingen af kontrol af uploadede filer i tilstanden for avanceret browserbeskyttelse (Safe Browsing > Enhanced protection) er blevet sammenfattet, hvorved eksekverbare filer og mistænkelige arkiver sendes til Googles servere til kontrol for virus og malware. For at kontrollere sikkerheden af de uploadede krypterede arkiver (.zip, .7z og .rar) vil browseren anmode brugeren om en adgangskode for at dekryptere arkivet. Brugeren kan vælge at afvise kontrollen eller indtaste adgangskoden, hvorefter browseren sender filen med adgangskoden til kontrol på Googles servere. I standard (ikke avanceret) tilstand for Safe Browsing vil der også blive vist en adgangskodeanmodning, men i stedet for at sende indholdet af arkivet til Googles servere til kontrol vil der kun blive sendt metadata og hashes af de filer, der er indeholdt i arkivet. Der er implementeret mere tydelige advarsler om download af farlige filer, som vises under den øverste panel og ikke i bunden.

- En ny implementering af specifikationen for Private Network Access er foreslået, hvilket begrænser muligheden for at indlæse ressourcer fra offentligt tilgængelige websteder, der henviser til værter i det interne netværk (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 osv.). Indlæsning af sådanne ressourcer er nu kun tilladt, når siden åbnes i en sikker kontekst (via HTTPS). Der planlægges at begrænse muligheden for ukontrolleret adgang til interne intranet-subnetværk fra sider åbnet fra offentlige websteder, da sådanne anmodninger udnyttes af angribere til at udføre CSRF-angreb på routere, access points, printere, virksomhedens webgrænseflader og andre enheder og tjenester, der kun accepterer anmodninger fra det lokale netværk. Eksperimenter med blokeringen blev indledt allerede i 2022 i Chrome 98, men blev udsat på grund af opdagede fejl.
- I "Origin trials"-tilstanden er der implementeret en eksperimentel blokering af adgangen til IP 0.0.0.0, da denne IP kan bruges til at omgå blokeringen af henvendelser til IP 127.0.0.1 (localhost) på Linux- og macOS-platforme.
- I versionen til Android-platformen er grænsefladen for at knytte sig til Google-kontoen og synkronisere data såsom gemte adgangskoder og bogmærker forenklet. Synkroniseringen er nu integreret med login til kontoen og præsenteres ikke som en separat funktion i indstillingerne.
- I versionen til Android-platformen er grænsefladen til administration af adgangskoder opdateret. Brugere, der har tilsluttet sig deres Google-konto, men som ikke har aktiveret synkronisering, får mulighed for at gemme og bruge adgangskoder i forbindelse med deres Google-konto.
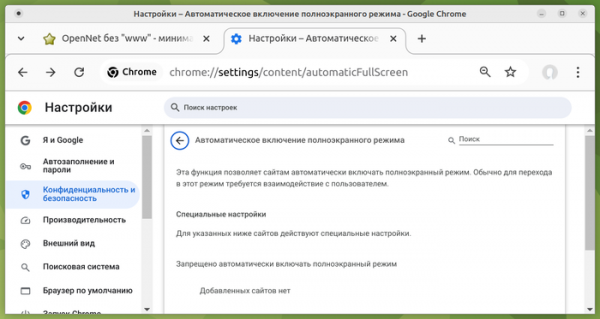
- Tilføjet indstillingen «Automatisk aktivering af fuldskærm» (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), som giver websteder mulighed for automatisk at aktivere fuldskærmstilstand ved hjælp af metoden Element.requestFullscreen() uden brugerens bekræftelse, samt giver mulighed for at vise browserdialoger uden at forlade fuldskærmstilstand. Som standard er indstillingen deaktiveret og kan aktiveres for specifikke websteder og webapplikationer. I kombination med API'et Window Management og indstillingerne for popup-notifikationer (chrome://settings/content/popups) gør den nye funktion det lettere at udføre opgaver som at åbne et popup-vindue i fuldskærm på en anden skærm, vise fuldskærmsindhold på alle skærme eller på en sekundær skærm, samt skifte fuldskærmsindholdet fra én skærm til en anden.

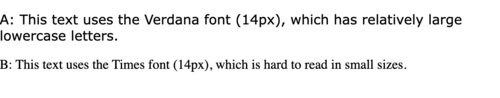
- CSS-egenskabet font-size-adjust er blevet tilføjet, hvilket muliggør ændring af størrelsen på små bogstaver i forhold til størrelsen på store bogstaver, som er defineret gennem egenskaben «font-size». Dette kan være nyttigt for at bevare et passende læsningsniveau under brug af en sekundær skrifttype, hvis den primære skrifttype ikke er tilgængelig. Skrifttyper, der har forskellige forhold mellem højden af små bogstaver og skriftstørrelsen, kan have betydelige forskelle i bogstavstørrelsen, hvilket f.eks. kan gøre tekst vanskelig at læse, når skrifttypen Verdana erstattes med Times.

- I API'et for statisk rutefordeling af Service Worker (Service Worker Static Routing), som definerer, hvordan bestemte ressourcer skal indlæses og deaktivere kald til Service Worker for ressourcer, der kan hentes fra cache eller indlæses direkte, er muligheden for at anvende den logiske operation «not» blevet tilføjet for at invertere betingelserne for forespørgselsmatchning.
- Aktiveringsevents, der genereres ved brugerinteraktion med indholdet i et vindue åbnet i «billede-i-billede» (picture-in-picture) tilstand, overføres nu til det overordnede vindue. Ændringen gør det muligt på hovedsiden, hvorfra «billede-i-billede»-vinduet blev åbnet, at bruge API'et User Activation (navigator.userActivation) til at bestemme brugerens interaktion med dette vindue (f.eks. kan man måle, om brugeren har klikket med musen i «billede-i-billede»-vinduet, eller om siden blot er indlæst og forbliver uændret).
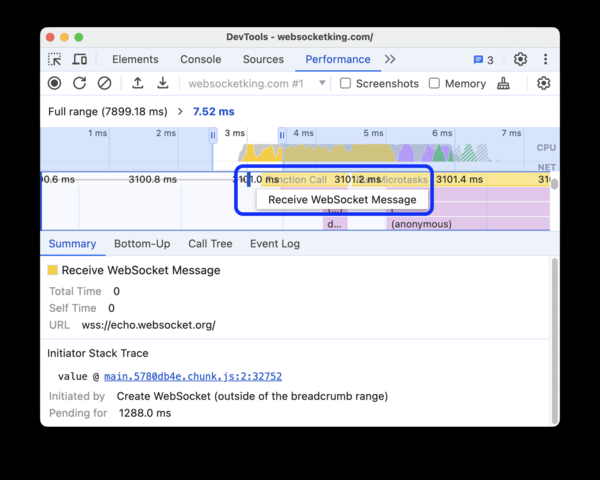
- Der er foretaget forbedringer af værktøjerne til webudviklere. Under visning af CSS-stilarter er der tilføjet links til de relevante positioner i dokumentet, som de CSS-egenskaber, der styrer visningen af elementer, henviser til, og som er knyttet til placeringen af andre elementer (CSS Anchor Positioning). Under visning af HTML-kode er der tilføjet links, som indikatoren 'popovertarget' henviser til. I panelet til inspektion af netværksaktivitet er der tilføjet en ny forudindstilling til simulering af hastighedsadgang 'Fast 4G' (den tidligere forudindstilling 'Fast 3G' er omdøbt til 'Slow 4G', og 'Slow 3G' til '3G'). I panelet til ydeevneanalyse under tracing vises der oplysninger om begivenhederne for sending og modtagelse af beskeder via WebSocket.

Udover nyheder og fejlrettelser er der i den nye version rettet 24 sårbarheder. Mange af sårbarhederne er afsløret ved hjælp af automatiserede tests med værktøjerne AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Fem af problemerne har fået en høj faregrad. Der er ikke identificeret kritiske problemer, der kan omgå alle browserbeskyttelseslag og eksekvere kode på systemet uden for sandkassen. I forbindelse med programmet for udbetaling af belønninger for opdagelse af sårbarheder har Google udbetalt 16 præmier med en samlet værdi af 47,5 tusind dollars (én præmie på $11000, $5000, $3000 og $500, to præmier på $8000, tre præmier på $2000). Størrelsen af 6 belønninger er endnu ikke fastlagt.

Kilde: opennet.ru
