

Google har offentliggjort en ny version af webbrowseren Chrome 128. Samtidig er der en stabil udgave af det frie projekt Chromium, som Chrome er baseret på. Chrome-browsere adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser i tilfælde af nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), en automatisk opdateringsinstallation, konstant aktivering af Sandbox-isolering, levere nøgler til Google API og overføre RLZ-parametre under søgninger. For dem, der har brug for mere tid til opdatering, understøttes en separat Extended Stable-gren, der er ledsaget af 8 uger. Den næste version af Chrome 129 er planlagt til den 17. september.
De vigtigste ændringer i Chrome 128:
- Muligheden for at søge i besøgsloggen er blevet tilføjet, idet indholdet af de besøgte sider tages i betragtning, og ikke kun URL'er og overskrifter. På dette stadium er muligheden kun tilgængelig for engelsktalende brugere i USA. Søgning efter indhold er implementeret ved hjælp af et maskinlæringssystem fra Google, hvor relevante data kan sendes til træning og optimering af systemet. servere Google (afsendelsen kan deaktiveres i indstillingerne).
- En ny parser til JSON-formatet er blevet brugt, som er omskrevet fra C++ til Rust-sprog, hvilket giver højere sikkerhed ved at reducere risikoen for hukommelsesfejl. Det bemærkes, at overgangen til den nye parser kan føre til, at noget ukorrekt formateret indhold i JSON-formatet ikke længere bliver behandlet, men det løser også problemer ved håndtering af ukorrekt JSON, der tidligere førte til nedbrud og nu resulterer i en fejlkode.
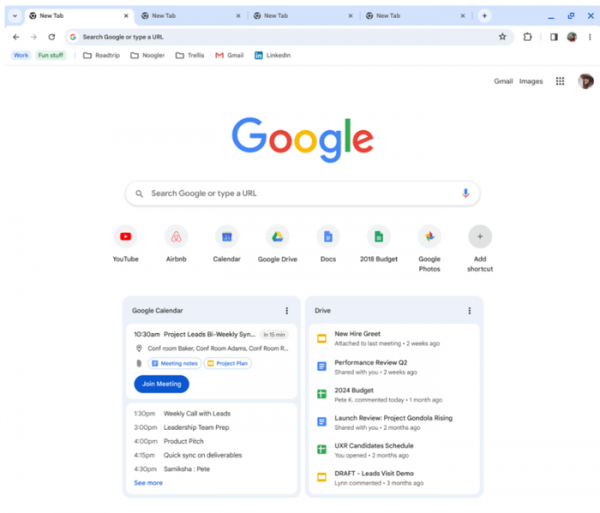
- Der er tilføjet en mulighed for at placere en sektion med data fra Google Kalender på siden, der åbnes ved oprettelse af en ny fane, så kommende møder og begivenheder kan ses.

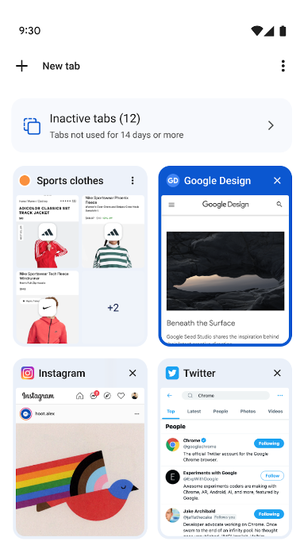
- I Chrome til Android er der tilføjet en ny sektion til fanekskiftegrænsefladen, hvor inaktive faner, der har været åbne i mere end 60 dage, automatisk flyttes. Der er mulighed for at lukke alle gamle faner på én gang. Som standard er denne nye funktion aktiveret for 1% af brugerne.

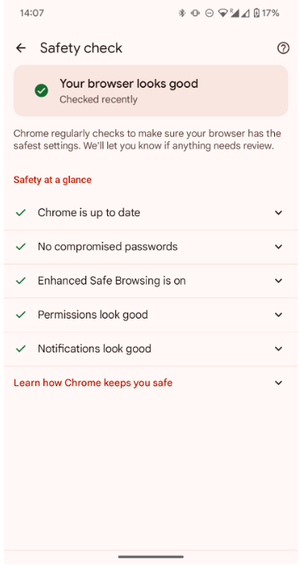
- I Chrome til Android er der tilføjet støtte til sikkerhedstjek (Safety Check), som løbende kontrollerer for problemer i browseren og informerer brugeren, hvis der opdages trusler, der kræver opmærksomhed. Derudover er designet af siden Safety Check i indstillingerne ændret (chrome://settings/safetyCheck).

- I WebView-komponenten i Chrome til Android er det besluttet midlertidigt at deaktivere støtte til CHIPS-teknologien (Cookies Having Independent Partitioned State), som udvikles inden for Privacy Sandbox-initiativet og muliggør isolation af cookies i tilknytning til domænet første niveau ved hjælp af attributten "Partitioned". Årsagen til deaktiveringen var problemer med at tilgå de segmenterede cookies via API'en CookieManager, der leveres af Android-platformen.
- I centralt styrede systemer har administratoren mulighed for at oprette egne genveje til hurtig søgning via adressefeltet (f.eks. kan der oprettes en genvej "@navn" til at søge på et bestemt websted) samt at administrere udekrypterede adgangskoder i den indbyggede adgangskodemanager (for eksempel kan man indstille sletning af sådanne adgangskoder, der er tilbage efter migration til en anden enhed ved hjælp af tredjepartssoftware).
- I versionen til Chrome OS er der tilføjet støtte til mekanismen for lancering af selvstændige webapplikationer IWA (Isolated Web Apps), som udvider PWA (Progressive Web Apps) ved at anvende en strengere isolation af applikationen i tilfælde af serverkompromittering. Isoleringen opnås ved at underskrive pakken med applikationen digitalt, hvilket beskytter mod ændringer fra tredjepart, og gør det muligt at distribuere applikationen gennem tredjepartskanaler uden at opretholde sin egen server.
- CSS-egenskaben position-try-options er blevet omdøbt til position-try-fallbacks i overensstemmelse med anbefalingen fra CSSWG (CSS working group), da ordet "options" kan forvirre og ikke afspejler egenskabens egentlige betydning.
- I HTML-elementet , der muliggør tilknytning af en annotation til teksten, som vises ovenfor, nedenfor eller ved siden af teksten, for eksempel til at præcisere udtalen eller betydningen af hieroglyffer, er der tilføjet mulighed for synkronisering af linjeskift ved brud på lange grundlæggende tekst- og annotationslinjer, som ikke passer på en enkelt linje og tidligere blev ombrudt separat. Derudover er CSS-egenskaben ruby-align tilføjet for at styre justeringen af den grundlæggende tekst og annotation.
- Der er tilføjet metoden Promise.try(), som muliggør konvertering af resultatet fra enhver callback-kald til en Promise for at forenkle fejlhåndtering ved udførelse af funktioner, både asynkront og synkront.
- I PointerEvent-interfacet er der tilføjet en ny attribut PointerEvent.deviceProperties, som gør det muligt at identificere forskellige digitale penne, der bruges med grafiske tablets, separat (for eksempel kan hver enhed have sin egen farve og form for pennen).
- Implementeringen af CSS-egenskaben zoom er blevet gjort i overensstemmelse med specifikationen, hvilket gør det muligt at reducere eller forøge skalaen af individuelle elementer.
- I 'Origin trials'-tilstanden er der implementeret eksperimentel støtte til API Digital Credentials, som gør det muligt for websteder at anmode om nødvendige identifikationsoplysninger fra mobile wallet-apps ved at bruge det leverede IdentityCredential CredMan-system i Android.
- WebGPU har fået eksperimentel støtte til subgrupper, som gør det muligt at anvende principperne for SIMD (Single instruction, multiple data) til parallelisering af beregninger.
- Der er implementeret en eksperimentel mulighed for at blokere adgangen til IP 0.0.0.0 for at forhindre angreb på lokale tjenester.
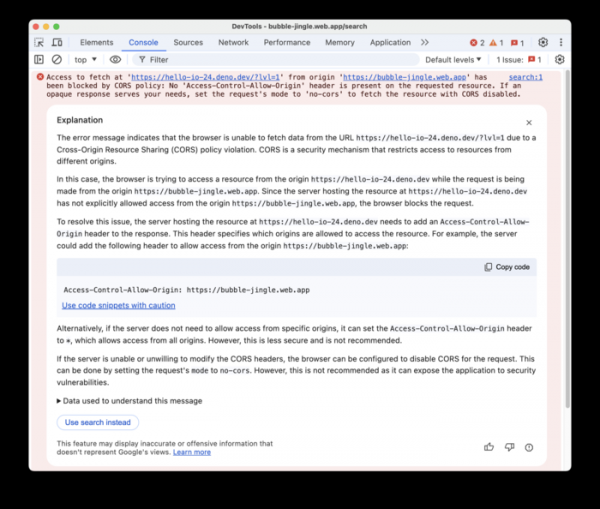
- Der er blevet foretaget forbedringer af værktøjerne til webudviklere. I animationsinspektionspanelet er det blevet muligt at optage animationer og redigere nøgleframe i realtid. Mulighederne for panelet til performanceanalyse er blevet udvidet betydeligt. For de fleste europæiske lande er muligheden for at vise forklaringer om arten af de fejl, der genereres ved hjælp af den store sprog-AI-model Gemini, blevet aktiveret i webkonsollen.

Udover nye funktioner og fejlrettelser er der i den nye version rettet 38 sårbarheder. Mange af sårbarhederne blev opdaget gennem automatiseret testning med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Syv problemer er blevet klassificeret som højrisiko. Der er ikke identificeret kritiske problemer, der kan omgå alle beskyttelseslag i browseren og udføre kode på systemniveau uden for sandbox-miljøet. I forbindelse med programmet for belønning af sårbarhedsdækning har Google udbetalt 20 præmier til en værdi af 95.000 USD (én præmie på $36.000, $10.000, $5.000 og $2.000, to præmier på $11.000, $7.000 og $500, samt fire præmier på $1.000). Størrelsen på 5 præmier er endnu ikke fastlagt.
Kilde: opennet.ru
