

Google har udgivet en ny version af webbrowseren Chrome 141. Samtidig er der en stabil version af det frie projekt Chromium, som danner grundlaget for Chrome. Chrome-browseren adskiller sig fra Chromium ved at anvende Google-logoer, have en anmeldelsessystem til fejlsøgning, moduler til afspilning af kopibeskyttet videoinhold (DRM), et system til automatisk opdatering, konstant aktivering af Sandbox-isolering, levering af nøgler til Google API og overførsel af RLZ-parametre under søgning. For dem, der har brug for mere tid til opdatering, understøttes der en særskilt Extended Stable-udgave, der bliver ved i 8 uger. Den næste udgave af Chrome 142 er planlagt til den 28. oktober.
De vigtigste ændringer i Chrome 141:
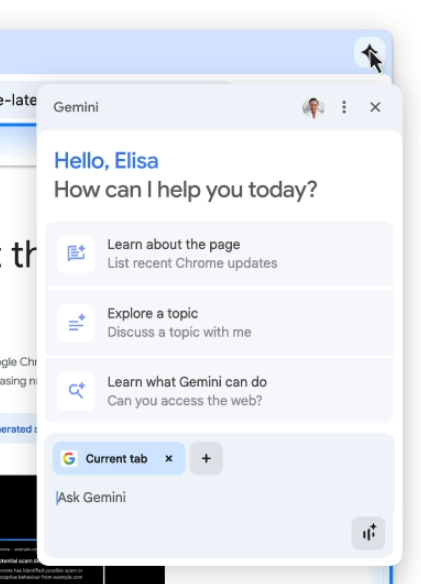
- En del brugere har fået aktiveret den integrerede chatbot Gemini, som kan forklare indholdet af den viste side og besvare relaterede spørgsmål uden at skifte fanen. For at åbne Gemini er der tilføjet en knap i øverste højre hjørne af skærmen, som åbner en dialogboks, hvor du kan stille spørgsmål på naturligt sprog og vælge faner, hvis indhold AI'en skal tage i betragtning ved formulering af svar. Der understøttes tekst- og stemmesamtaler med chatbotten. Denne mulighed er tilgængelig for brugere i USA, der har adgang til Gemini-appen og bruger macOS, iOS og Windows-platforme.

- Der er tilføjet beskyttelse mod adgang til det lokale system (loopback, 127.0.0.0/8) eller interne netværk (192.168.0.0/16, 10.0.0.0/8 osv.) ved interaktion med offentlige hjemmesider. Ved forsøg på at indlæse interne ressourcer vil browseren nu vise brugeren en dialogboks, der anmoder om bekræftelse af handlingen. Adgangen til interne ressourcer benyttes af angribere til at udføre CSRF-angreb på routere, access points, printere, virksomheders webgrænseflader, samt andre enheder og tjenester, der kun accepterer forespørgsler fra det lokale netværk. Desuden kan scanning af interne ressourcer bruges til indirekte identifikation eller indsamling af oplysninger om det lokale netværk.
- Der er påbegyndt en overgang til en mere granulær model for procesisolering — "Origin Isolation", hvor hver kilde til indhold (origin — en kombination af protokol, domænet og porten, for eksempel "https://foo.example.com"), isoleres i en separat renderingsproces. Da øget fragmentering af isolation kan føre til højere hukommelsesforbrug og belastning på CPU'en, aktiveres den nye isoleringsmetode kun på systemer med mere end 4 GB RAM. På mindre kraftfuldt udstyr vil den gamle tilgang til isolation, hvor alle forskellige indholds kilder relateret til et enkelt websted isoleres i en separat proces (for eksempel foo.example.com og bar.example.com), fortsætte med at blive brugt. Muligheden er i øjeblikket aktiveret for en del brugere, og dækningen vil gradvist blive udvidet.
- Politikken "Same Origin" for API Storage Access API er blevet aktiveret. Opkaldet "document.requestStorageAccess()" fra kode, der er indlæst via iframe fra et andet websted, vil som standard nu kun dække det websted, hvorfra denne iframe er indlæst, og ikke det websted, hvor iframe'en er hostet.
- Der er tilføjet heuristik til at opdage klient-side interception eller omdirigering til eksterne websteder af søgeforespørgsler indtastet i adresselinjen eller på siden, der vises ved åbning af en ny fane. Sådan interception anvendes af nogle skadelige udvidelser. Tjekket udføres ved at matche de forespørgsler, brugeren indtaster, med fremkomsten af en side med søgeresultater. Ved opdagelse af manipulation i Safe Browsing-tilstand sendes server telemetri til Google for en dybere analyse, der tager højde for telemetri fra forskellige brugere.
- På siden for åbning af ny fane vises i den nederste panel, som viser oplysninger om udvidelser, der påvirker indholdet på siden med den nye fane, oplysninger om enhedens funktioner, som der anvendes centraliseret administration på.

- På systemer med brugerprofiler knyttet til tredjeparts autentificeringstjenester er der implementeret muligheden for at udføre fjerndeskedte administrationskommandoer, for eksempel til at rydde cache eller cookies.
- API'en IndexedDB implementerer metoden getAllRecords(), som gør det muligt at hente alle poster fra objektlageret (IDBObjectStore) og indekset (IDBIndex). getAllRecords() kombinerer funktionaliteten fra metoderne getAllKeys() og getAll() for at hente både primære nøgler og de tilknyttede værdier. Metoderne getAll() og getAllKeys() har fået tilføjet parameteren "direction" for at angive retningen for dataudtrækning, hvilket kan fremskynde bestemte læseoperationer sammenlignet med brug af cursorer.
- API'en "WebRTC Encoded Transform" er blevet tilføjet til behandling af kodede multimediedata, der sendes via RTCPeerConnection.
- Understøttelse af attributterne "width" og "height" for indlejrede elementer er blevet tilføjet, hvis størrelser kan styres via CSS eller SVG-markup.
- Der er blevet foretaget forbedringer i værktøjerne til webudviklere. En eksperimentel MCP (Model Context Protocol) server er blevet tilføjet, der muliggør adgang til Chrome DevTools' funktioner fra eksterne AI-assistenter.
Information om de rettede sårbarheder i meddelelsen og ændringsloggen er ikke tilgængelig på tidspunktet for nyhedens skrivning.
Tilføjelse: 24 timer efter udgivelsen er oplysningerne om de rettede sårbarheder blevet offentliggjort. I Chrome 141 er 21 sårbarheder blevet lukket. Mange af sårbarhederne blev opdaget gennem automatiseret testning med værktøjerne AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke identificeret kritiske problemer, der kan omgå alle niveauer af browserbeskyttelse og udføre kode på systemet uden for sandbox-miljøet. Som en del af programmet for udbetaling af belønninger for opdagede sårbarheder har Google udbetalt 12 belønninger med et samlet beløb på 50.000 USD (én belønning på $25.000, $5.000, $4.000 og $2.000, fire belønninger på $3.000 og to på $1.000). Størrelsen på én belønning er endnu ikke fastsat.
Kilde: opennet.ru
